Générateurs de politiques
Une CSP stricte et vos en-têtes de politique, construits depuis le trafic réel.
Une Content Security Policy stricte est votre meilleure défense contre le cross-site scripting, et l'en-tête le plus difficile à écrire à la main. CentralCSP la construit à partir de ce que rapportent les vrais navigateurs, pas d'un instantané de votre page d'accueil pris par un crawler, et les mêmes rapports construisent votre Permissions-Policy et votre Connection-Allowlist.
Depuis le trafic réel
Pas un instantané de crawler
Report-only d'abord
On applique quand c'est propre
Valeur par valeur
Chaque source expliquée
Tableau de bord, API ou MCP
Même générateur, même réponse
Trois générateurs
Un seul jeu de rapports, trois en-têtes de politique.
Chaque générateur lit les rapports envoyés par son en-tête et propose la valeur la plus stricte que votre trafic réel permet. Toutes les offres incluent les trois.
Content-Security-Policy
Contrôle les scripts, styles, frames et connexions que vos pages peuvent charger. Votre meilleure défense contre le cross-site scripting et les scripts injectés.
- Construite depuis les rapports de violation CSP
- Détecte la politique que vous servez déjà
- Nonces et 'strict-dynamic' gérés
Permissions-Policy
Désactive les fonctionnalités du navigateur que vos pages n'utilisent pas, comme la caméra, le micro, la géolocalisation ou la feuille de paiement, pour vos pages et chaque frame que vous intégrez.
- Construite depuis les violations et violations potentielles
- 25 fonctionnalités, refusées par défaut
- Frames autorisées par origine
Connection-Allowlist
Limite les destinations vers lesquelles vos pages peuvent envoyer des données. Toute destination absente de la liste est bloquée : un script injecté n'a nulle part où envoyer ce qu'il vole.
- Construite depuis les rapports Connection-Allowlist
- WebSocket et WebRTC couverts
- Redirections bloquées sauf si vous les autorisez
Comment fonctionnent les générateurs
Des rapports réels vers une politique que vous pouvez appliquer.
Un générateur de politique transforme en en-tête les rapports de violation que les navigateurs envoient déjà. Au lieu de charger une page dans un navigateur headless, le générateur de CSP, comme les deux autres générateurs, lit ce que le navigateur de chaque visiteur a rapporté sur chaque page ouverte, puis propose la politique valeur par valeur. Les mêmes quatre étapes pour les trois.
01 - Période
Choisir la période
Choisissez jusqu'à 30 jours de rapports envoyés par vos visiteurs, avec un raccourci ou en glissant sur le graphique.
02 - Départ
Choisir le départ
Partez de notre base sécurisée, d'une politique détectée dans vos rapports, d'un modèle ou d'un en-tête que vous collez.
03 - Revue
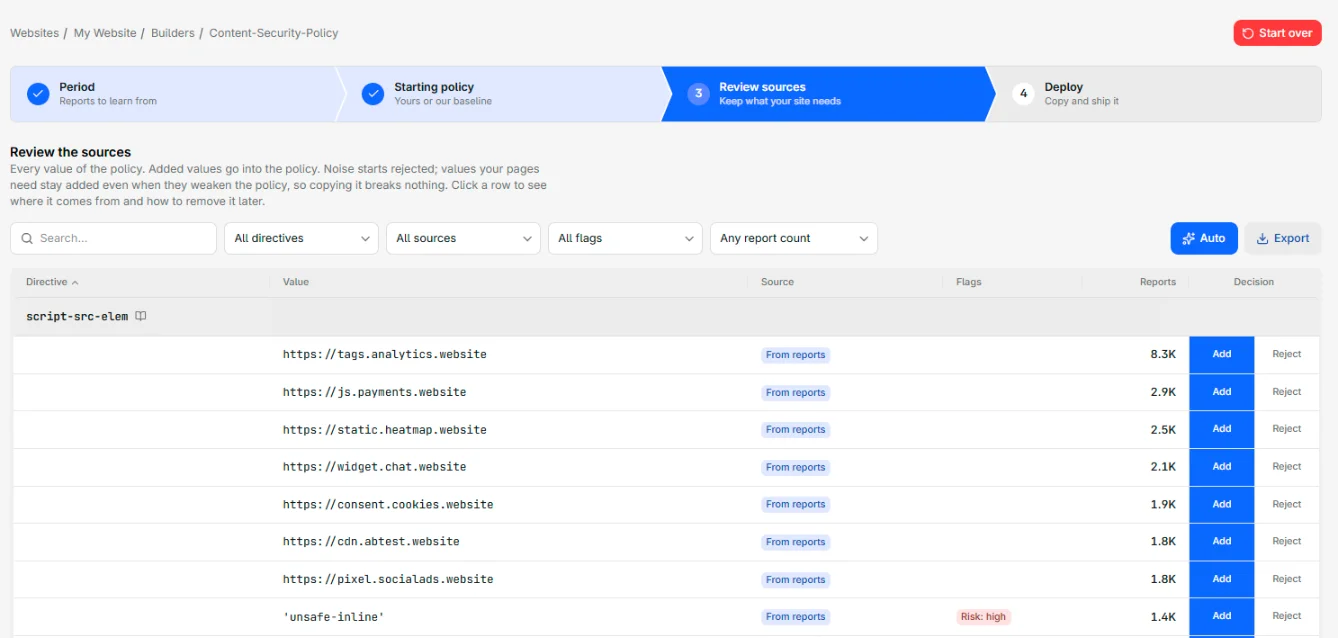
Revoir les valeurs
Une ligne par valeur, avec ses rapports. Le bruit est rejeté d'office : ajoutez ou rejetez le reste, ou laissez Auto décider.
04 - Déployer
Copier et déployer
Copiez les deux en-têtes ou exportez-les en texte. Restez en report-only une semaine, puis passez en blocage.
Générateur de CSP
Une Content Security Policy stricte, valeur par valeur.
Le générateur de CSP est le plus complet des trois : il détecte la politique que vous servez, filtre le bruit des extensions et sait comment les nonces changent une politique.

Partez de la politique que vous servez déjà.
Si votre site rapporte déjà à CentralCSP, le générateur lit les politiques contenues dans ces rapports et vous indique laquelle est active, laquelle ne couvre qu'une partie du site et laquelle a été remplacée. Partez de la vôtre : elle gagne les protections qu'ajoute la base, sans rien perdre de ce qu'elle autorise. Pas encore de CSP ? Partez de la base CentralCSP : default-src 'self', object-src 'none', frame-ancestors 'none' et aucun tiers autorisé.
- Politiques actives, partielles et anciennes détectées
- Politiques à nonce reconnues
- Une base sécurisée si vous n'en avez pas

Vous décidez de chaque valeur avant le déploiement.
Chaque valeur proposée par le générateur est accompagnée de ses preuves : le nombre de rapports, sa part dans la directive, les jours où elle était active, et les navigateurs, pages et code qui l'ont rapportée. Une vraie dépendance saute aux yeux. Les sources d'extensions de navigateur, les injecteurs connus comme les adwares et les outils de coupons, et les pics isolés venus d'un seul navigateur sont signalés comme bruit et rejetés d'office, pour ne jamais finir dans votre liste d'autorisation. Ajoutez ce qui est réel, rejetez le reste, ou laissez le mode Auto décider.
- Les preuves derrière chaque valeur
- Le bruit des extensions et injecteurs rejeté d'office
- Ajouter ou rejeter, valeur par valeur
Sûre à copier aujourd'hui, plus stricte à chaque mise en production.
Une politique qui casse le paiement ne doit jamais partir en production : tout ce dont vos pages dépendent aujourd'hui est donc ajouté d'office, même une valeur qui affaiblit la politique. Rien ne passe en silence pour autant : chaque valeur faible porte un signal de risque de notre évaluateur CSP et les étapes pour la retirer, comme déplacer un script inline dans un fichier ou lui donner un nonce. Si votre politique utilise des nonces, le générateur ajoute 'strict-dynamic' et rejette 'unsafe-inline' pour vous. Et avant le déploiement, l'évaluateur note la politique finale.
- Valeurs à risque signalées, avec le correctif
- Nonces et 'strict-dynamic' gérés pour vous
- Les constats de l'évaluateur avant le déploiement
Au-delà de la CSP
Deux autres en-têtes de politique, construits de la même façon.
Permissions-Policy et Connection-Allowlist viennent des mêmes rapports, des mêmes quatre étapes et du même tableau de revue. Peu de sites envoient l'un ou l'autre, parce que personne ne veut les écrire à la main.
Permissions-Policy : refusez chaque fonctionnalité que vos pages n'utilisent pas.
Les navigateurs ne rapportent jamais la Permissions-Policy avec laquelle une page a été servie : vous partez donc d'un modèle ou vous collez la vôtre. Le générateur lit ensuite les violations de vos propres pages et les violations potentielles des iframes qui demandent une fonctionnalité. Ce que vos pages ont utilisé est accordé à votre propre origine, ce qu'une frame a demandé va à l'origine de cette frame, et une fonctionnalité sollicitée uniquement par un script tiers reste refusée : l'accorder donnerait la caméra ou la feuille de paiement à ce script.
- 25 fonctionnalités, refusées par défaut
- Frames autorisées par origine, avec l'attribut allow nécessaire
- Les demandes des scripts tiers restent refusées
Connection-Allowlist : une liste des sorties réseau, depuis les connexions de vos pages.
Partez de votre propre origine et n'ajoutez que les destinations que les vrais navigateurs n'ont pas pu atteindre. Dès que trois sous-domaines ou plus d'un même site sont conservés, ils se regroupent en un seul motif. Les connexions WebSocket et WebRTC ont leurs propres groupes, et les redirections restent bloquées sauf si une étape de connexion ou de paiement passe par un autre site. Seuls les navigateurs basés sur Chromium l'appliquent aujourd'hui : gardez CSP connect-src en parallèle.
- Part de votre origine, jamais d'une liste rapportée
- Un seul motif pour trois sous-domaines ou plus
- WebSocket, WebRTC et redirections décidés à part
Approches
Trois façons d'obtenir une Content Security Policy.
Une CSP ne vaut que par sa couverture. Voici la comparaison honnête entre l'écrire à la main, scanner une page pour en obtenir une, et la construire à partir du trafic que vous avez déjà.
| CentralCSP | Crawler / scanner | À la main | |
|---|---|---|---|
| Couvre les pages derrière une connexion | Chaque page visitée | Page d'accueil seulement | Si vous y pensez |
| Voit les tiers conditionnels | Les sessions réelles les captent | Manqué si non déclenché | Seulement ce que vous connaissez |
| Filtre le bruit des extensions | Signalé et rejeté | Non distingué | Vous devinez |
| Reste à jour quand le site évolue | Regénérée à partir des nouveaux rapports | Un instantané unique | Réécriture manuelle |
| Passe en mode strict sans risque | Report-only, puis blocage | Politique de départ seulement | Des jours de tests |
| Génère aussi Permissions-Policy et Connection-Allowlist | Depuis les mêmes rapports | CSP uniquement | Deux en-têtes de plus à écrire |
Il existe une quatrième voie : injecter localement une politique report-only avec une extension de navigateur et construire à partir de ce que ce seul navigateur voit. C'est réellement efficace pour rédiger et déboguer une page, et notre extension Chrome fait exactement cela, gratuitement. La couverture de tout le site demande malgré tout du trafic réel : un navigateur sur une page, ce n'est pas votre site.
API et MCP
Chaque générateur est à un appel d'API.
Le tableau de bord, l'API REST et le serveur MCP exécutent les mêmes générateurs : ils donnent la même réponse. Demandez une politique recommandée sur une période, éventuellement à partir de la vôtre, et récupérez l'en-tête. Rien n'est enregistré.
- Un endpoint REST par en-tête
- Trois outils MCP pour les agents IA
- Sur les offres Business et Scale
Alertes
Une nouvelle source apparaît ? Vous êtes prévenu.
Les rapports qui construisent votre politique peuvent aussi vous alerter. Quand un script se charge depuis une origine que votre politique n'a jamais autorisée, CentralCSP l'envoie dans Slack, Teams, Google Chat, Telegram ou par e-mail avant que le prochain visiteur ne charge la page.
- Règles nouvelle origine et changement de hash
- Pics de violations après un déploiement
- Dirigé vers le canal responsable de la page
'%20gradientUnits='userSpaceOnUse'%3e%3cstop%20offset='0'%20style='stop-color:%235a62c3'/%3e%3cstop%20offset='.5'%20style='stop-color:%234d55bd'/%3e%3cstop%20offset='1'%20style='stop-color:%233940ab'/%3e%3c/linearGradient%3e%3cpath%20d='M21.8%20125h218.3c12.1%200%2021.8%209.8%2021.8%2021.8v218.3c0%2012.1-9.8%2021.8-21.8%2021.8H21.8C9.8%20387%200%20377.2%200%20365.2V146.8c0-12%209.8-21.8%2021.8-21.8'%20style='fill:url(%23microsoft-teams_svg__SVGID_1_)'/%3e%3cpath%20d='M188.4%20208.1h-43.6v118.8H117V208.1H73.5V185h114.9z'%20style='fill:%23fff'/%3e%3c/svg%3e)
Vérifiez vos en-têtes
Qu'envoie votre site aujourd'hui ?
Deux minutes, sans compte : scannez vos en-têtes en direct et voyez si vous avez seulement une Content Security Policy, à quel point elle est stricte, et quelles origines peuvent exécuter du code sur vos pages en ce moment.
Gratuit, sans compte. Les résultats arrivent sur une page partageable. Vérifiez les en-têtes de politique que vous envoyez.
Pour aller plus loin
Comment une politique se construit, en détail
Le générateur lui-même, le report-only, les trois en-têtes, et le déploiement de la politique finale sur votre stack, quelle qu'elle soit.
FAQ
Questions fréquentes
Générer une CSP, une Permissions-Policy ou une Connection-Allowlist, filtrer le bruit et les déployer : les réponses.
Commencez à collecter aujourd'hui. Appliquez quand vous êtes prêt.
Déployez un en-tête report-only cet après-midi, puis générez votre CSP, votre Permissions-Policy et votre Connection-Allowlist à partir de ce que rapportent les vrais navigateurs. Essai gratuit de 14 jours, sans agent, sans script sur la page.