Sécurité supply chain
Chaque script que vos visiteurs exécutent, et ce qu'il contient.
Votre pare-feu ne voit jamais les scripts tiers dans les navigateurs de vos visiteurs. Nous, si : chaque script, sa bibliothèque et sa version, et l'instant où il change ou récolte une CVE.
0 script ajouté
Rapport natif des navigateurs
Trafic de vrais visiteurs
Pas un instantané de crawler
Détection des CVE
Fingerprinting du contenu
Résidence des données dans l'UE
France, chez OVH
La menace
La brèche qui ne touche jamais votre serveur.
Une attaque supply chain côté client compromet un script tiers que votre page charge déjà : le code malveillant s'exécute donc dans le navigateur de vos visiteurs, pas sur vos serveurs. L'outillage côté serveur ne la voit pas, parce que rien n'a changé sur votre infrastructure. Notre recensement annuel a mesuré que 22,0 % du web expédie une Content-Security-Policy, et que seuls 0,97 % des domaines en ont une qui passe. Trois incidents, trois portes d'entrée.
Polyfill.io, 2024
Le domaine polyfill.io a changé de mains en février. En juin, le CDN derrière lui injectait des redirections malveillantes dans les pages de plus de 100 000 sites qui intégraient une seule balise script. Le code esquivait les comptes admin et les outils d'analytics : les sites qui ne testaient que leurs propres pages ne voyaient rien.
Le rapport de SansecBritish Airways, 2018
Des attaquants Magecart ont modifié environ 22 lignes d'un fichier Modernizr sur ba.com. Pendant 15 jours, chaque formulaire de paiement a envoyé les cartes vers un domaine attaquant. Environ 400 000 clients touchés ; l'amende de l'ICO s'est conclue à 20 millions de livres.
L'avis de sanction de l'ICOnpm chalk et debug, 2025
18 paquets totalisant 2,6 milliards de téléchargements hebdomadaires ont livré des versions malveillantes après le phishing d'un mainteneur. La charge s'exécutait dans les navigateurs des utilisateurs finaux, détournant fetch et les API de wallets. Tous les contrôles de build sont passés à l'installation ; l'attaque a tourné après le build.
L'analyse d'Aikido
Comment ça marche
Un en-tête de réponse en entrée. Chaque script comptabilisé.
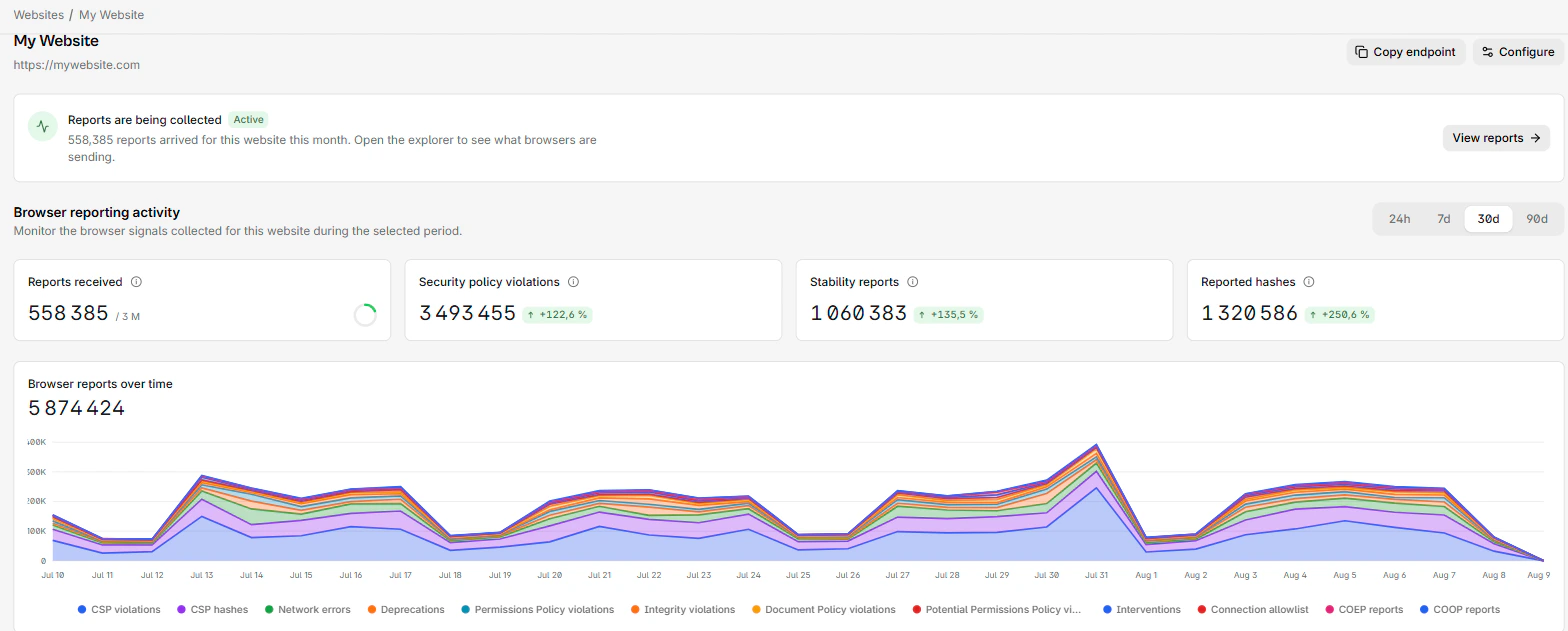
Aucun agent à charger, aucun proxy dans votre chaîne de livraison, aucun robot qui visite votre site. Les navigateurs de vos vrais visiteurs sont les capteurs.
01 - Collecter
Les navigateurs rapportent chaque script exécuté
Ajoutez un en-tête de réponse. Dès lors, les navigateurs de vos vrais visiteurs rapportent l'URL et le hash de chaque script exécuté par vos pages : les vôtres, ceux des tiers, et les scripts de quatrième partie que vos tiers chargent après leur exécution, comme le tag que votre tag manager a récupéré cette nuit.
02 - Analyser
Nous identifions ce que chaque script contient
Le contenu de chaque script est fingerprinté et analysé pour identifier la bibliothèque, le framework ou le fournisseur derrière lui, et sa version. Cette identité est confrontée aux bases de CVE connues et au statut de cycle de vie : obsolète, non maintenu, en fin de vie.
03 - Agir
Changements et CVE deviennent des alertes
Un nouveau script, un hash modifié, une nouvelle origine sortante ou une CVE fraîche notifie Slack, Teams, Google Chat, Telegram ou l'e-mail dès que les navigateurs le rapportent. Corrigez le constat, ou bloquez le vecteur avec une CSP construite depuis les mêmes rapports.
'%20gradientUnits='userSpaceOnUse'%3e%3cstop%20offset='0'%20style='stop-color:%235a62c3'/%3e%3cstop%20offset='.5'%20style='stop-color:%234d55bd'/%3e%3cstop%20offset='1'%20style='stop-color:%233940ab'/%3e%3c/linearGradient%3e%3cpath%20d='M21.8%20125h218.3c12.1%200%2021.8%209.8%2021.8%2021.8v218.3c0%2012.1-9.8%2021.8-21.8%2021.8H21.8C9.8%20387%200%20377.2%200%20365.2V146.8c0-12%209.8-21.8%2021.8-21.8'%20style='fill:url(%23microsoft-teams_svg__SVGID_1_)'/%3e%3cpath%20d='M188.4%20208.1h-43.6v118.8H117V208.1H73.5V185h114.9z'%20style='fill:%23fff'/%3e%3c/svg%3e)


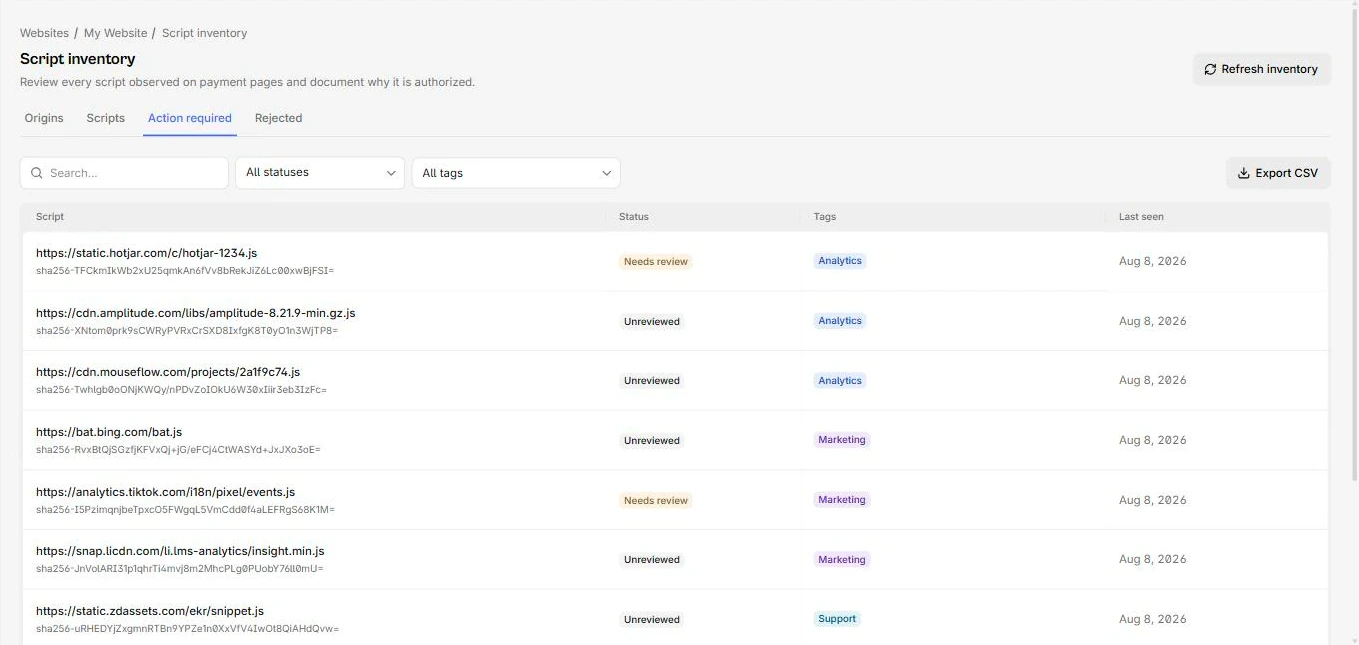
Un inventaire des scripts tiers construit par votre trafic réel.
Les skimmers se camouflent : ils se déclenchent sur de vrais checkouts dans de vraies sessions et restent dormants face aux crawlers et aux sandboxes. L'inventaire de CentralCSP vient de ce que les navigateurs de vos vrais visiteurs ont exécuté, donc un script qui ne dérape qu'en production figure quand même sur la liste.
- Scripts first-party et tiers, par page
- Scripts de quatrième partie : ceux que vos tiers chargent après leur exécution
- Dernières apparitions issues du trafic en direct
- Nouveaux scripts signalés dès leur apparition
Une CVE dans un tag marketing reste votre CVE.
Le nom de fichier d'un script ne dit rien du jQuery qu'il contient. CentralCSP fingerprinte le contenu de chaque script, résout la bibliothèque et la version qu'il embarque, et le confronte aux bases de CVE et au statut de maintenance. Vous corrigez la version vulnérable avant que quelqu'un d'autre ne la trouve.
- Fingerprinting du contenu, pas seulement de l'URL
- CVE connues rattachées à la version exacte
- Versions en fin de vie et non maintenues signalées

Le SBOM que votre pipeline de build ne peut pas produire.
Votre CI scanne ce qui est dans le dépôt. La charge du tag manager, le widget de chat et le snippet d'analytics n'y passent jamais, et la compromission npm de septembre 2025 a franchi tous les contrôles de build avant de faire ses dégâts dans les navigateurs. Ce SBOM liste ce qui a réellement tourné côté client.
- Technologies et versions depuis les pages en production
- Couvre les scripts qui ne passent jamais par votre dépôt
- Exportez-le pour vos revues de sécurité et audits
Une donnée qui quitte la page est un rapport, pas un mystère.
Le web skimming a deux signes : un fichier qui a changé, et des données qui partent vers une origine que vous n'avez jamais approuvée. Les navigateurs rapportent les deux, nommément. Un script qui ne correspond plus à son hash SRI arrive en rapport integrity-violation ; un script dont les octets ont changé arrive en rapport de hash csp-hash ; une page qui dialogue avec une origine non déclarée arrive en rapport de connexion.
- Connexions sortantes vers des origines inconnues rapportées
- Les écarts SRI arrivent en rapports integrity-violation
- Les changements d'octets arrivent en rapports de hash de script csp-hash
Prévention
La détection vous prévient. La configuration bloque.
Les rapports qui construisent votre inventaire durcissent aussi votre politique : verrouillez ce qui peut se charger et où les données peuvent aller, puis laissez le navigateur appliquer.
Une CSP issue du trafic réel
Le CSP builder transforme les rapports collectés en une politique taillée pour votre site : sources de scripts limitées à ce que vous utilisez vraiment, connect-src et form-action fermés aux origines inconnues, pour qu'un skimmer n'ait nulle part où envoyer les données.
- Construite depuis les rapports de production
- Destinations d'exfiltration verrouillées
- Report-only d'abord, appliquée une fois stable
Intégrité sur vos assets
Épinglez vos scripts statiques avec Subresource Integrity et un fichier substitué refuse de s'exécuter. Les navigateurs rapportent chaque incohérence, donc l'altération se voit même là où vous ne pouvez pas épingler.
- Hash SRI générés en quelques secondes
- Violations d'intégrité rapportées en direct
- Couvre le mode de défaillance de polyfill.io
En-têtes notés en continu
Les scanners gratuits notent votre CSP et vos en-têtes de sécurité comme un attaquant les lit : quelles origines peuvent exécuter du code, quelles destinations peuvent recevoir des données, quel reporting vous auriez pendant un incident.
- Scan de la CSP et des en-têtes
- Configuration de reporting vérifiée
- Gratuit, sans compte
Approches
Trois façons de surveiller vos scripts.
Trois modèles de déploiement, avec les noms qu'emploient les acheteurs : reporting sans agent, agent injecté, et livraison par proxy. Chaque produit de sécurité côté client répond différemment à une seule question : que devez-vous ajouter à votre site pour obtenir de la visibilité ? Voici la comparaison honnête que les éditeurs évitent.
| CentralCSP (sans agent) | Agent injecté | Livraison par proxy | |
|---|---|---|---|
| N'ajoute rien à votre page | Rien, un en-tête | Son propre script | Un proxy sur le chemin |
| Voit de vraies sessions visiteur | Chaque navigateur rapporte | Tant que son script tourne | Trafic proxifié seulement |
| Attrape les skimmers furtifs | Se déclenche sur de vrais checkouts | Sauf s'il est esquivé | Si la charge est inspectée |
| Produit les preuves PCI DSS 6.4.3 | Inventaire et justifications exportables | Variable selon le produit | Variable selon le produit |
| Bloque les scripts malveillants dans la page | Via votre CSP | Blocage dans le navigateur | Bloque à l'edge |
| N'ajoute ni poids de page ni latence | Zéro octet ajouté | S'exécute sur chaque page | Latence à chaque fetch |
| N'ajoute aucune surface d'attaque | Jamais dans la page | Un tiers de plus | Il sert votre code |
Vérifiez votre exposition
À quel point votre site est-il exposé, là, maintenant ?
Deux minutes : voyez quelles origines peuvent exécuter du code sur vos pages aujourd'hui, et si vous en entendriez seulement parler quand l'une tourne mal.
Gratuit, sans compte. Les résultats arrivent sur une page partageable.
Adopté par des équipes du monde entier
Tarifs
La détection de CVE démarre avec l'offre Scale.
L'inventaire des scripts est inclus dès l'offre Start, et les alertes, le scan automatisé et l'API et le MCP complets arrivent avec Business. Scale ajoute la détection de CVE, aux côtés des preuves pages de paiement pour PCI DSS.
- Inventaire des scripts depuis le trafic réel
- Détection des CVE et fins de vie
- Alertes nouveau script et changement de hash
- API, MCP et exports CSV
Scale
Les preuves PCI DSS v4, à l'échelle d'un portefeuille.
- Applications30
- Utilisateurs100
- Rapports / mois10 000 000
Tout ce qui est dans Business, plus :
- Détection des CVE
- Surveillance des pages de paiement
- Preuves PCI DSS
- SSO et journal d'audit
- Facturation et accompagnement achats
Vous encaissez des paiements ? C'est désormais obligatoire.
Depuis mars 2025, PCI DSS v4 exige un inventaire justifié de chaque script de page de paiement (6.4.3) et des alertes sur les changements non autorisés (11.6.1). C'est exactement le périmètre de cette page, pointé sur votre checkout, avec les exports de preuves que votre évaluateur demande.
Voir les preuves PCI DSS- Inventaire des scripts avec justifications
- Alertes de changement et d'altération
- Exports de preuves CSV et PDF
- SBOM pour l'évaluateur
Pour aller plus loin
Comment fonctionnent vraiment les attaques côté client
D'où viennent les skimmers, comment se construit un inventaire des scripts, et comment imposer l'intégrité sur chaque ressource.
FAQ
Questions fréquentes
Les attaques supply chain côté client et comment nous les attrapons, en clair.
Découvrez ce que vos pages ont exécuté aujourd'hui.
Ajoutez l'en-tête cet après-midi et l'inventaire se construit tout seul avec vos prochains visiteurs. Essai gratuit, sans agent, sans proxy, sans changement de code.