Outils
Créez votre CSP directement dans votre navigateur.
Observez les violations CSP en direct, réécrivez la politique à la volée ou générez automatiquement un en-tête strict, sur de vraies pages de production, sans déploiement.
Une extension, trois façons de travailler une Content Security Policy.
Choisissez le mode adapté à votre situation, de l'observation de ce qui casse au déploiement d'un en-tête verrouillé.
Observer
Diffusez chaque violation de la CSP existante du site dans la popup et le panneau DevTools, associée ligne par ligne à la politique qui a échoué, sans rien modifier.
Réécrire
Injectez votre politique candidate à la volée. Choisissez Enforce ou Report-Only, Replace ou Append, rechargez et regardez les violations arriver en JSON analysé et brut.
Construire
Partez d'une base stricte en report-only, naviguez normalement sur le site, et laissez l'extension classer les violations par directive et assembler une politique fonctionnelle à partir de vrais chargements de page.
Voyez l'extension en action.
Deux minutes : le passage d'une page en direct en mode Build, les violations qui arrivent classées par directive, et l'en-tête assemblé copié, prêt à coller.
La boucle
Une boucle de retour en cinq secondes.
Modifiez la politique, rechargez et voyez exactement ce qui casse, sur la vraie page et ses véritables tiers. Sans préproduction, sans déploiement.
installer
Un clic depuis le Chrome Web Store, sur Chrome, Edge, Brave et Arc. L'extension reste inactive tant que vous ne l'activez pas pour un site.
choisir un mode
Choisissez Observer, Réécrire ou Construire selon que vous observez, testez ou concevez.
itérer
Modifiez la politique et rechargez. Chaque passage vous donne un retour en cinq secondes sur les véritables tiers.
déployer
Déployez-la d'abord en Content-Security-Policy-Report-Only, surveillez les rapports, puis basculez l'en-tête en Content-Security-Policy.
Alternatives
Trois façons de tester une politique.
Les deux autres fonctionnent. Aucune ne réunit les quatre à la fois.
| Cette extension | Un éditeur d'en-têtes | Report-Only en préproduction | |
|---|---|---|---|
| Voit de vraies violations | Diffusées dès qu'elles se déclenchent | Aucune vue des violations | Seulement le trafic de préproduction |
| Maintient la politique appliquée | Bloquant ou Report-Only | Ce que vous définissez | Le Report-Only ne bloque rien |
| Construit une politique à votre place | À partir de chargements de pages réels | Vous l'écrivez | À partir des rapports collectés |
| Fonctionne sans déploiement | Aucune modification serveur | Nécessite un changement serveur | Un déploiement par itération |
Tout ce qu'il faut pour réussir une politique.
Une boîte à outils CSP complète dans la barre d'outils, de la réécriture en direct à un en-tête prêt à copier.
Réécrire les en-têtes en direct
Remplacez ou complétez la CSP de n'importe quelle réponse, en Enforce ou Report-Only, sans toucher au serveur.
Panneau DevTools en direct
Un panneau dans les DevTools diffuse chaque violation dès qu'elle se déclenche, classée par directive, avec le rapport analysé et le JSON brut côte à côte.
Générer des politiques automatiquement
Transformez le trafic observé en une politique stricte, classée par directive et fondée sur de vrais chargements de page.
En-têtes prêts à copier
Générez un en-tête Content-Security-Policy propre et prêt à déployer, à coller directement dans votre configuration.
Entièrement local
Aucun compte, aucune télémétrie, aucun appel sortant. Tout s'exécute et reste dans votre navigateur.
Fonctionne en production
Testez sur la vraie page et ses véritables tiers. Une CSP que vous ne pouvez pas tester sur la vraie page n'est qu'une supposition.
Au-delà du navigateur
L'extension construit la politique. La plateforme la garde fiable.
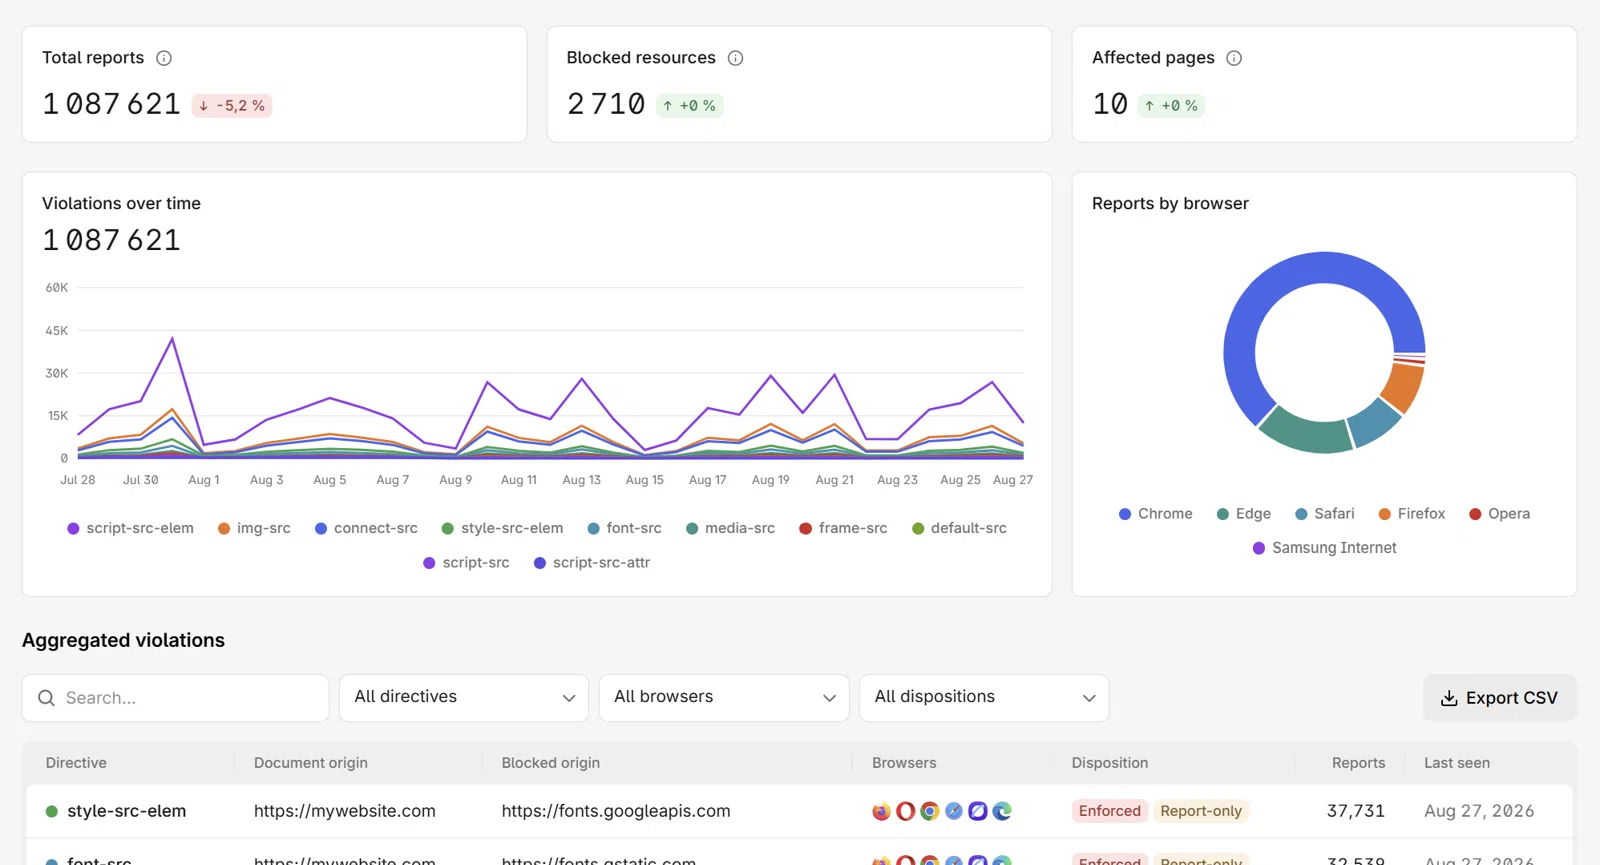
L'extension est une session locale unique dans un seul navigateur : elle ne peut pas voir ce que rapportent les navigateurs des autres visiteurs. C'est le rôle de la collecte continue : rédigez dans le navigateur, puis surveillez la même politique en production 24 h/24.

Du test ponctuel à la protection continue
L'extension est là où vous concevez et déboguez. La plateforme CentralCSP surveille ensuite cette politique en production, en continu, dans le navigateur de chaque visiteur.
Collecte continue
Collecte des rapports CSP 24 h/24 et 7 j/7 depuis les navigateurs de vos vrais utilisateurs, pas une simple session locale.
Inventaire des scripts
Chaque script de chaque page, empreinté avec des hachages SHA-256/384/512 et vérifié pour les CVE connues.
Alertes et preuves PCI
Alertes Slack et webhook en temps réel sur les nouvelles origines et scripts, plus des preuves PCI DSS v4 prêtes pour l'audit.
Pour aller plus loin
Construisez la politique, puis gardez-la saine
Lire les violations, choisir entre report-only et blocage, et le workflow dont l'extension est une étape.
Plus d'outils gratuits
Poursuivez l'audit avec les autres outils gratuits
Chaque outil est gratuit, fonctionne sans compte et note avec la même échelle de sévérité.
Scanner CSP
Récupérez la Content-Security-Policy réellement servie par une URL et notez-la face aux contournements connus, aux sources joker et aux directives manquantes.
- Constats au niveau des directives
- Lien de résultats partageable
Évaluateur CSP
Collez une politique pas encore déployée et obtenez la même notation et les mêmes constats qu'un scan en ligne, sans URL.
- Auditez avant de déployer
- Même moteur de notation
Scanner d'en-têtes de sécurité
Notez chaque en-tête de sécurité envoyé par une URL, de HSTS à Permissions-Policy, avec chaque constat expliqué et priorisé.
- Tous les en-têtes, une seule note
- Correctifs classés par impact
Vérificateur Reporting API
Vérifiez que le signalement des violations fonctionne vraiment : les endpoints, Reporting-Endpoints et Report-To, et quelles fonctionnalités de sécurité rapportent réellement.
- Cartographie des endpoints et fonctionnalités
- Pertes silencieuses signalées
Générateur de hash SRI
Transformez l'URL d'un script ou d'un CSS servi par un CDN en hash Subresource Integrity, avec une balise prête à coller et une vérification CORS.
- SHA-256, 384 et 512
- CORS vérifié pour vous
Générateur de hash CSP
Transformez un script ou un style inline en hash qui l'autorise sous une politique stricte, directement dans votre navigateur.
- Fonctionne entièrement côté client
- SHA-256, 384 et 512
FAQ
Vos questions sur l'extension, résolues
L'essentiel sur l'installation, la confidentialité et la place de l'extension aux côtés de la plateforme.
Commencez à construire votre CSP dans le navigateur.
Ajoutez l'extension en un clic. Gratuite, locale, sans inscription. Notée 5,0 par plus de 600 utilisateurs sur le Chrome Web Store.