Alertes
Votre site a changé. Votre équipe le sait déjà.
Ajoutez une règle une fois. Quand le navigateur d'un vrai visiteur signale le changement, le message est déjà dans le canal responsable de cette page.
Se déclenche à l'arrivée
Pas un balayage nocturne
Six destinations
Chat, e-mail ou webhook
Routage par site
Et par équipe
Aucun agent
Un en-tête de réponse
Créer votre première règle d'alerte prend une dizaine de minutes.
Déclencheurs
Ce qui mérite de déranger quelqu'un.
Une règle d'alerte, c'est un événement rapporté par un navigateur, un périmètre de pages, un ou plusieurs canaux et une temporisation. Nouvelle origine, changement de script détecté par hash, altération d'une page de paiement : la source est toujours le rapport du navigateur lui-même, jamais un crawler ni un agent injecté.
Une nouvelle origine apparaît
Un script chargé depuis un hôte jamais vu. Les skimmers Magecart et de formjacking commencent exactement ici : un nouvel hôte, puis un formulaire de carte qui lui transmet discrètement les données.
Un script a changé
Un fichier que vous exécutez ne correspond plus au hash d'hier. Votre build l'a fait, ou quelqu'un d'autre.
Quelque chose a touché une page de paiement
Les pages porteuses de données de carte ont leurs propres règles, parce que l'exigence PCI DSS 11.6.1 demande d'alerter sur leurs modifications.
Une CVE connue apparaît
Une bibliothèque que vous chargez fait l'objet d'un avis publié. Vous l'apprenez avec la version et l'identifiant CVE. Voir comment l'inventaire des scripts les repère.
Les rapports s'envolent
Les violations ont bondi après le déploiement de 16 h. Quelque chose a cassé à grande échelle, et les navigateurs l'ont dit en premier.
Un signal silencieux se réveille
Une directive muette tout le trimestre se met à parler. À regarder avant que cela ne devienne un incident.
Canaux
Voilà à quoi ressemble une alerte.
La même règle, qui atteint trois équipes là où elles travaillent déjà. Chaque règle choisit sa destination : un incident sur le checkout et une alerte du site vitrine n'atterrissent jamais dans le même fil.

#payments-security
À l'instantNouvelle origine sur votre checkout
Un script a commencé à se charger depuis un hôte jamais apparu dans vos rapports.
- Page
- /checkout
- Origine
- cdn.pixel.io
- Navigateurs
- 412
'%20gradientUnits='userSpaceOnUse'%3e%3cstop%20offset='0'%20style='stop-color:%235a62c3'/%3e%3cstop%20offset='.5'%20style='stop-color:%234d55bd'/%3e%3cstop%20offset='1'%20style='stop-color:%233940ab'/%3e%3c/linearGradient%3e%3cpath%20d='M21.8%20125h218.3c12.1%200%2021.8%209.8%2021.8%2021.8v218.3c0%2012.1-9.8%2021.8-21.8%2021.8H21.8C9.8%20387%200%20377.2%200%20365.2V146.8c0-12%209.8-21.8%2021.8-21.8'%20style='fill:url(%23microsoft-teams_svg__SVGID_1_)'/%3e%3cpath%20d='M188.4%20208.1h-43.6v118.8H117V208.1H73.5V185h114.9z'%20style='fill:%23fff'/%3e%3c/svg%3e)
Frontend
Il y a 2 minUn script que vous chargez a changé
Le fichier ne correspond plus au hash qu'il avait hier.
- Script
- widget.min.js
- Hash
- sha384-9Qk2…
- Page
- /product/*
Toutes les destinations qu'une règle peut atteindre
- Slack
- Microsoft Teams
 Google Chat
 Telegram
- Webhooks
Mise en place
Configuré une fois, puis ça tourne sans vous
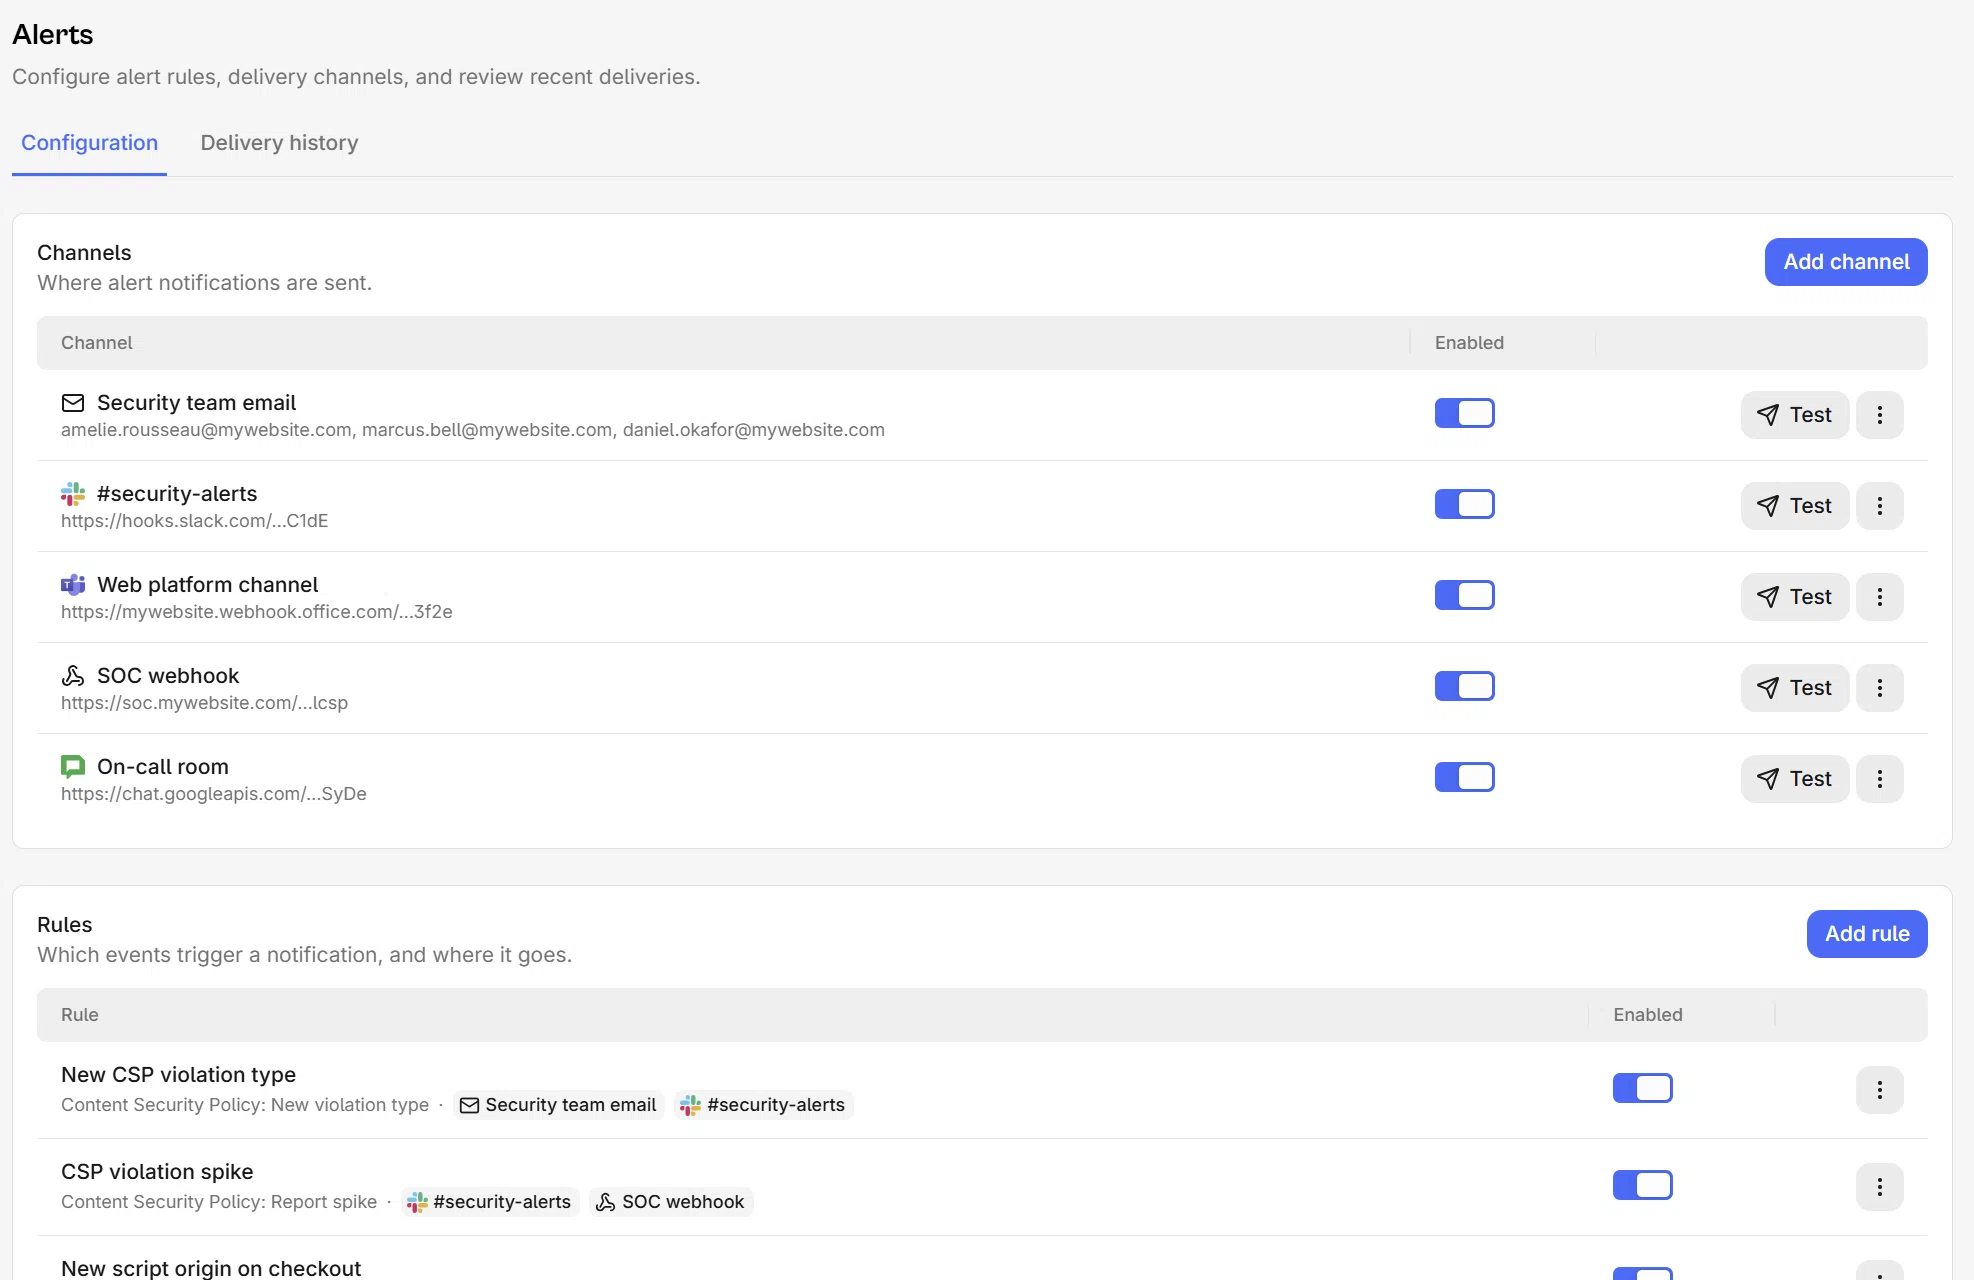
Canaux, règles et historique des envois tiennent sur un seul écran. Connectez une destination, dirigez-y vos règles, puis vérifiez après coup ce qui est réellement parti.

Chaque règle atteint l'équipe qui possède la page
Ajoutez un canal, Slack, Teams, Google Chat, Telegram, e-mail ou webhook, puis choisissez les événements qui y arrivent. Une nouvelle origine sur le checkout part vers l'équipe paiement, une directive cassée sur le blog vers ceux qui publient le blog.
Un message, pas quatre cents
Les rapports arrivent dédupliqués et regroupés, et chaque règle accepte une temporisation : un mauvais déploiement n'interrompt quelqu'un qu'une fois.
Historique des envois par canal
Chaque tentative est enregistrée avec son statut et la raison de l'échec, et les échecs transitoires sont réessayés. Plus besoin de deviner si un message est parti.
API et MCP
Les règles sont une ressource REST, et les mêmes opérations passent par le serveur MCP intégré. Intégrer cent sites devient une boucle.
Pour aller plus loin
Créez votre première règle
Tous les événements qu'une règle peut surveiller, tous les canaux qu'elle peut atteindre, et ce qui se passe quand un envoi échoue.
FAQ
Questions fréquentes
Canaux, rapidité, bruit et conformité : les réponses.
Créez une règle aujourd'hui. Oubliez-la jusqu'à ce qu'elle compte.
Ajoutez l'en-tête, connectez un canal, choisissez le changement qui mérite un message. 14 jours d'essai gratuit, aucun agent à déployer.