PCI DSS 6.4.3 & 11.6.1
Chaque script de votre page de paiement, inventorié et justifié.
CentralCSP construit votre inventaire de scripts depuis le trafic navigateur réel, consigne la justification qu'exige 6.4.3, alerte à chaque changement et exporte les preuves que lit votre évaluateur. Rien de nouveau ne s'exécute sur votre checkout.
PCI DSS v4.0.1
Exigences 6.4.3 et 11.6.1
Rien sur votre page
Ni agent, ni proxy
Preuves d'audit
Export CSV et PDF
Résidence des données dans l'UE
France, chez OVH
PCI DSS v4.0.1, obligatoire depuis le 31 mars 2025
Ce que l'évaluation demande. Ce que vous remettez.
Les exigences 6.4.3 et 11.6.1 existent parce que les skimmers de pages de paiement (e-skimming, Magecart, formjacking) s'exécutent entièrement dans le navigateur du visiteur et ne touchent jamais vos journaux serveur. Voici chaque clause, associée à l'artefact que CentralCSP produit pour elle.
L'exigence 6.4.3 demande de gérer chaque script chargé et exécuté dans le navigateur du consommateur sur une page de paiement : confirmer que chacun est autorisé, garantir son intégrité, et tenir un inventaire avec une justification écrite, métier ou technique, pour chacun.
L'exigence 11.6.1 demande un mécanisme de détection des changements et des altérations qui alerte votre équipe en cas de modification non autorisée des scripts, des en-têtes HTTP et du contenu de la page de paiement telle que reçue par le navigateur du consommateur, évalué au moins tous les sept jours.
| L'exigence | Ce que CentralCSP produit | Statut |
|---|---|---|
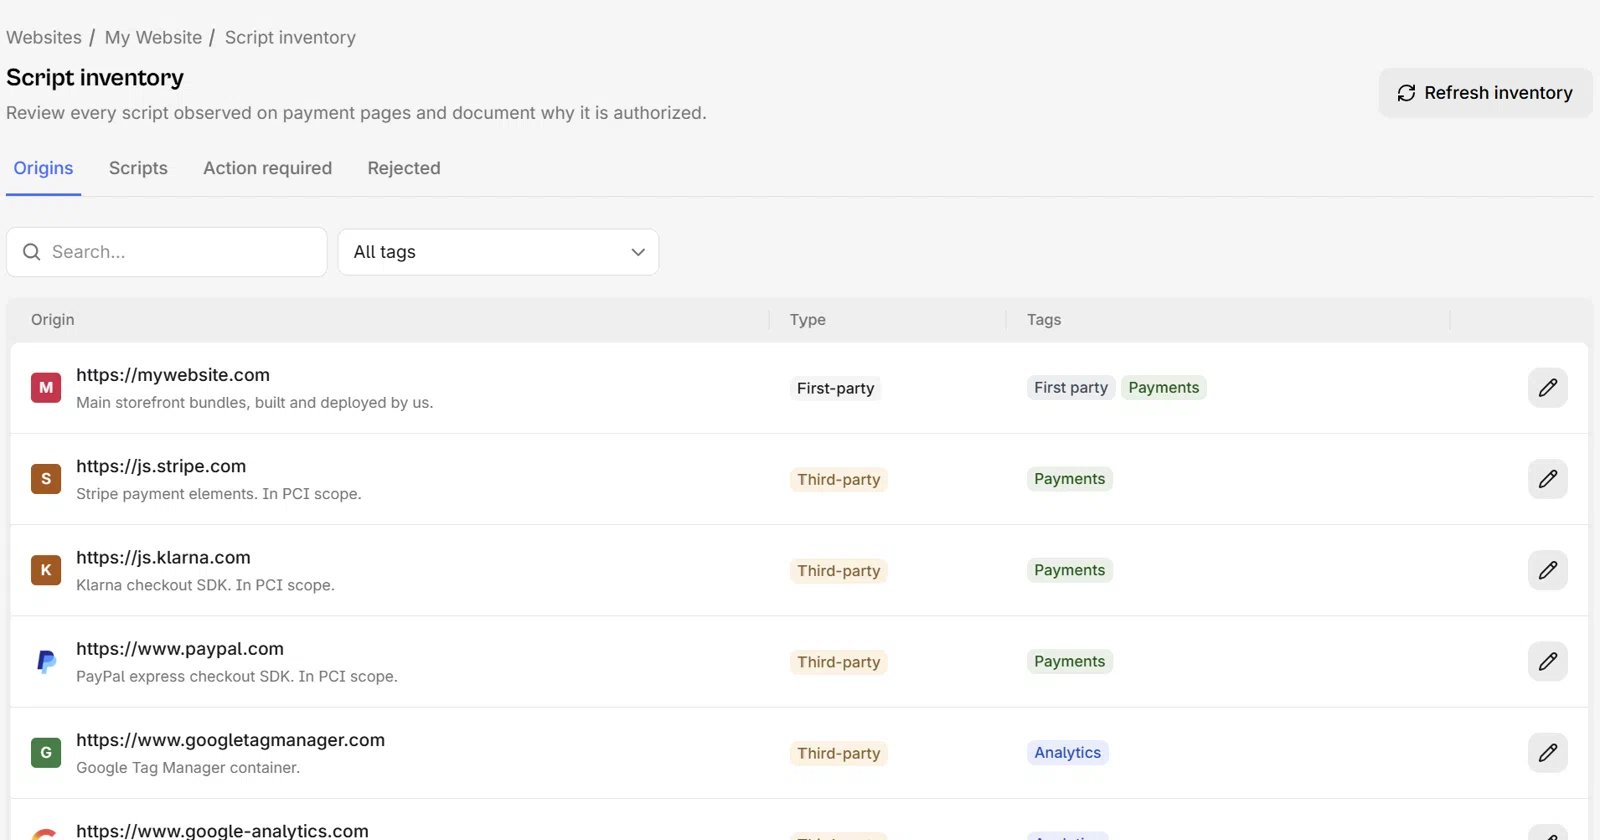
| 6.4.3 - Inventaire des scripts | Un inventaire de chaque script chargé sur vos pages de paiement, construit depuis ce que les navigateurs de vos visiteurs réels exécutent et maintenu à jour à chaque déploiement. Pas un tableur qui était vrai le trimestre dernier. | Couvert |
| 6.4.3 - Autorisation | Chaque script porte un statut d'autorisation. Les nouveaux arrivent en attente de revue : rien ne reste sur la page sans être comptabilisé. | Couvert |
| 6.4.3 - Justification écrite | Une justification métier ou technique consignée par script. Des règles auto-valident les motifs connus : une rotation de hash de routine ne repasse jamais en approbation manuelle. | Couvert |
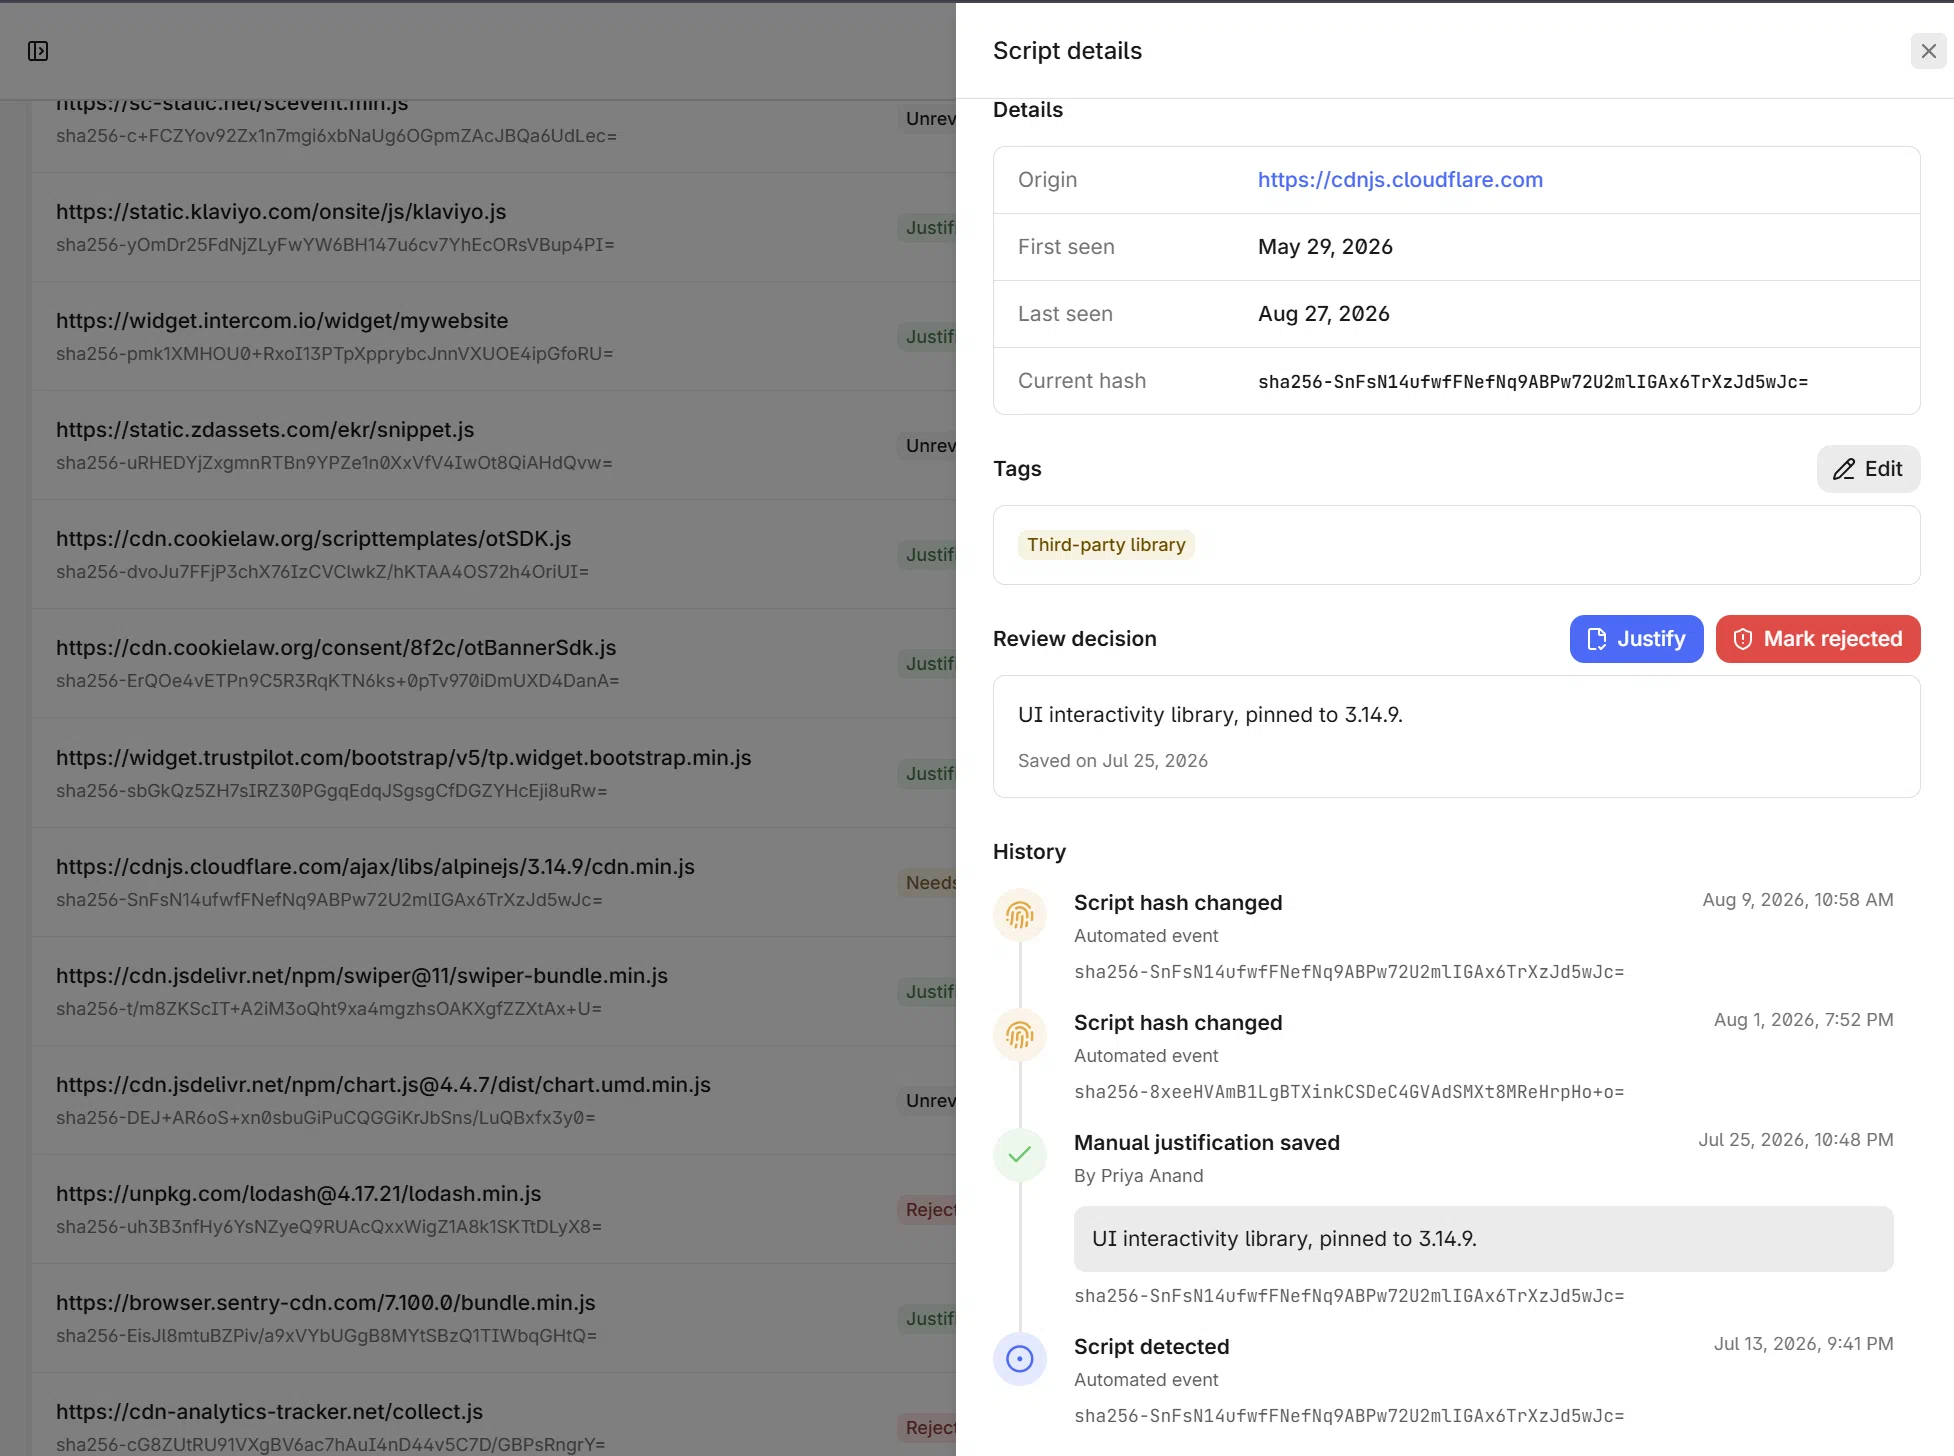
| 6.4.3 - Intégrité | Les hash des scripts sont suivis depuis le trafic réel. Quand le contenu change, le changement rejoint la chronologie et votre équipe est alertée. | Couvert |
| 11.6.1 - Détection des changements et falsifications | Nouveaux scripts et nouvelles origines sur la page de paiement déclenchent une alerte dès que les navigateurs les rapportent : ajouts, changements et suppressions, datés. | Couvert |
| 11.6.1 - Fréquence d'évaluation | Le plancher de l'exigence est hebdomadaire. Les rapports affluent en continu depuis le trafic de production : l'évaluation n'attend jamais un crawl planifié. | Couvert |
| Preuves d'évaluation | Un seul export : l'inventaire, les justifications et l'historique des changements en CSV ou PDF, plus un SBOM des technologies et versions du site. | Couvert |

Votre page de paiement, en chronologie.
Chaque changement de script sur le checkout devient un événement daté : un fichier est apparu, un hash a tourné, une origine s'est montrée pour la première fois. Quand l'évaluateur demande ce qui a changé depuis l'an dernier, vous faites défiler. Vous ne reconstituez pas.
- Un nouveau fichier de script sur la page
- Un hash modifié sur un script que vous exécutez déjà
- Une origine vue sur la page pour la première fois
- Un script qui a disparu
- Le registre de changements attendu par les revues 11.6.1

Justifiez une fois. Les règles absorbent le bruit.
6.4.3 veut une justification écrite pour chaque script. Consignez-la à la première apparition du script, puis laissez les règles d'auto-validation porter la routine : un motif connu qui fait tourner son hash se revalide seul, un fichier inconnu reste en attente jusqu'à ce qu'un humain regarde.
- Justification écrite conservée par script
- Règles d'auto-validation pour les motifs connus
- Une file d'attente pour toute nouveauté
Sachez de quoi vos scripts sont faits.
CentralCSP identifie la bibliothèque et la version derrière chaque script, signale les CVE connues et les versions en fin de vie, et exporte le tout comme SBOM de votre site. Le jQuery vulnérable du checkout cesse d'être une découverte surprise.
- Identification de la technologie et de la version
- Signalement des CVE et fins de vie
- Export SBOM du site entier

'%20gradientUnits='userSpaceOnUse'%3e%3cstop%20offset='0'%20style='stop-color:%235a62c3'/%3e%3cstop%20offset='.5'%20style='stop-color:%234d55bd'/%3e%3cstop%20offset='1'%20style='stop-color:%233940ab'/%3e%3c/linearGradient%3e%3cpath%20d='M21.8%20125h218.3c12.1%200%2021.8%209.8%2021.8%2021.8v218.3c0%2012.1-9.8%2021.8-21.8%2021.8H21.8C9.8%20387%200%20377.2%200%20365.2V146.8c0-12%209.8-21.8%2021.8-21.8'%20style='fill:url(%23microsoft-teams_svg__SVGID_1_)'/%3e%3cpath%20d='M188.4%20208.1h-43.6v118.8H117V208.1H73.5V185h114.9z'%20style='fill:%23fff'/%3e%3c/svg%3e)


L'alerte atteint l'équipe qui possède la page.
Un nouveau script ou une nouvelle origine sur une page de paiement notifie Slack, Microsoft Teams, Google Chat, Telegram ou l'email dès qu'un navigateur le rapporte. Gardez la notification : entre deux évaluations, c'est la preuve que le contrôle fonctionne.
- Alertes nouveau script et nouvelle origine, intégrées
- 6 canaux, webhooks compris
- Routées par site et par équipe
Surveillance des scripts de page de paiement
Quatre façons de traiter les exigences 6.4.3 et 11.6.1.
Chacune peut passer une évaluation. Elles diffèrent par ce qu'elles voient, ce qu'elles ajoutent à la page de paiement et ce que les preuves coûtent à produire.
| CentralCSP | Basé WAF | Crawl planifié | Proxy ou agent | |
|---|---|---|---|---|
| N'ajoute rien à la page de paiement | Rien d'ajouté à la page | Une dépendance en périphérie | Rien d'ajouté à la page | Nouvelle dépendance, nouveau point de défaillance |
| Construit l'inventaire automatiquement | Automatique, depuis les navigateurs réels | N'exécute jamais la page | Seulement ce que le crawl a atteint | Depuis les sessions de son agent |
| Alerte en cas de modification ou d'altération (11.6.1) | En continu, depuis le trafic réel | Aveugle dans le navigateur | Seulement à la cadence des scans | Tant que son agent tourne |
| Fournit un workflow de justification (6.4.3) | Règles d'auto-validation intégrées | Absent | Variable selon le produit | Variable selon le produit |
| Détecte les CVE et exporte un SBOM | Inclus, avec export SBOM | Pas pour les scripts de la page | Variable selon le produit | Rarement inclus |
| Exporte des preuves prêtes pour l'audit | CSV / PDF en un clic | Journaux de requêtes bruts | Généralement exportable | Généralement exportable |
Les preuves en données
L'inventaire est interrogeable, pas une capture d'écran.
Tout ce que le tableau de bord affiche est sur l'API REST : rapatriez l'inventaire des pages de paiement, les statuts de justification et l'historique des changements dans votre outillage GRC, ou laissez un agent piloter le tout via MCP.
- API REST complète avec clés API de workspace
- Exports CSV et PDF depuis le tableau de bord
- Serveur MCP intégré pour les agents IA
Comment ça marche
Dix minutes pour l'installer. Des preuves dès qu'on les demande.
Ni agent, ni SDK, ni changement du comportement du checkout. Les navigateurs rapportent nativement.
01 - Connecter
Ajoutez un en-tête de réponse.
Créez votre site dans le tableau de bord et posez l'en-tête de reporting. Les navigateurs de vos visiteurs réels rapportent ce que la page de paiement charge en quelques minutes.
02 - Justifier
Passez l'inventaire en revue une fois.
Approuvez ce qui a sa place, consignez pourquoi, posez les règles d'auto-validation. Ensuite, seuls les scripts réellement nouveaux réclament votre attention.
03 - Prouver
Exportez quand le QSA le demande.
Inventaire, justifications et chronologie des changements en CSV ou PDF. Les preuves correspondent à ce qui a réellement tourné dans les navigateurs : la conversation est courte.
Le tableau de bord
Vos pages de paiement, sur un seul écran.
Inventaire, justifications, changements et alertes pour chaque page de paiement, derrière un seul login.
Adopté par des équipes du monde entier
Tarifs
Les fonctionnalités PCI DSS sont dans le plan Scale.
La surveillance des pages de paiement, le workflow de justification, les exports de preuves et la détection de CVE font tous partie de Scale, en plus de tout Business : scans automatisés, alerting, API et MCP.
- Inventaire des scripts des pages de paiement
- Workflow de justification et règles d'auto-validation
- Exports de preuves CSV et PDF
- SBOM, CVE et signalement des fins de vie
Scale
Les preuves PCI DSS v4, à l'échelle d'un portefeuille.
- Applications30
- Utilisateurs100
- Rapports / mois10 000 000
Tout ce qui est dans Business, plus :
- Détection des CVE
- Surveillance des pages de paiement
- Preuves PCI DSS
- SSO et journal d'audit
- Facturation et accompagnement achats
Pour aller plus loin
Ce que demande un auditeur
Ce que disent concrètement les exigences 6.4.3 et 11.6.1, et ce que contient l'export de preuves.
FAQ
Questions fréquentes
Ce que les marchands et leurs évaluateurs nous demandent, avec nos réponses.
Arrivez à l'évaluation avec l'inventaire prêt.
Connectez une page de paiement cet après-midi ; les navigateurs rapportent en quelques minutes. Aucun agent à déployer, rien d'ajouté au checkout.