Pour les développeurs
Livrez le site. Gardez le navigateur sous surveillance.
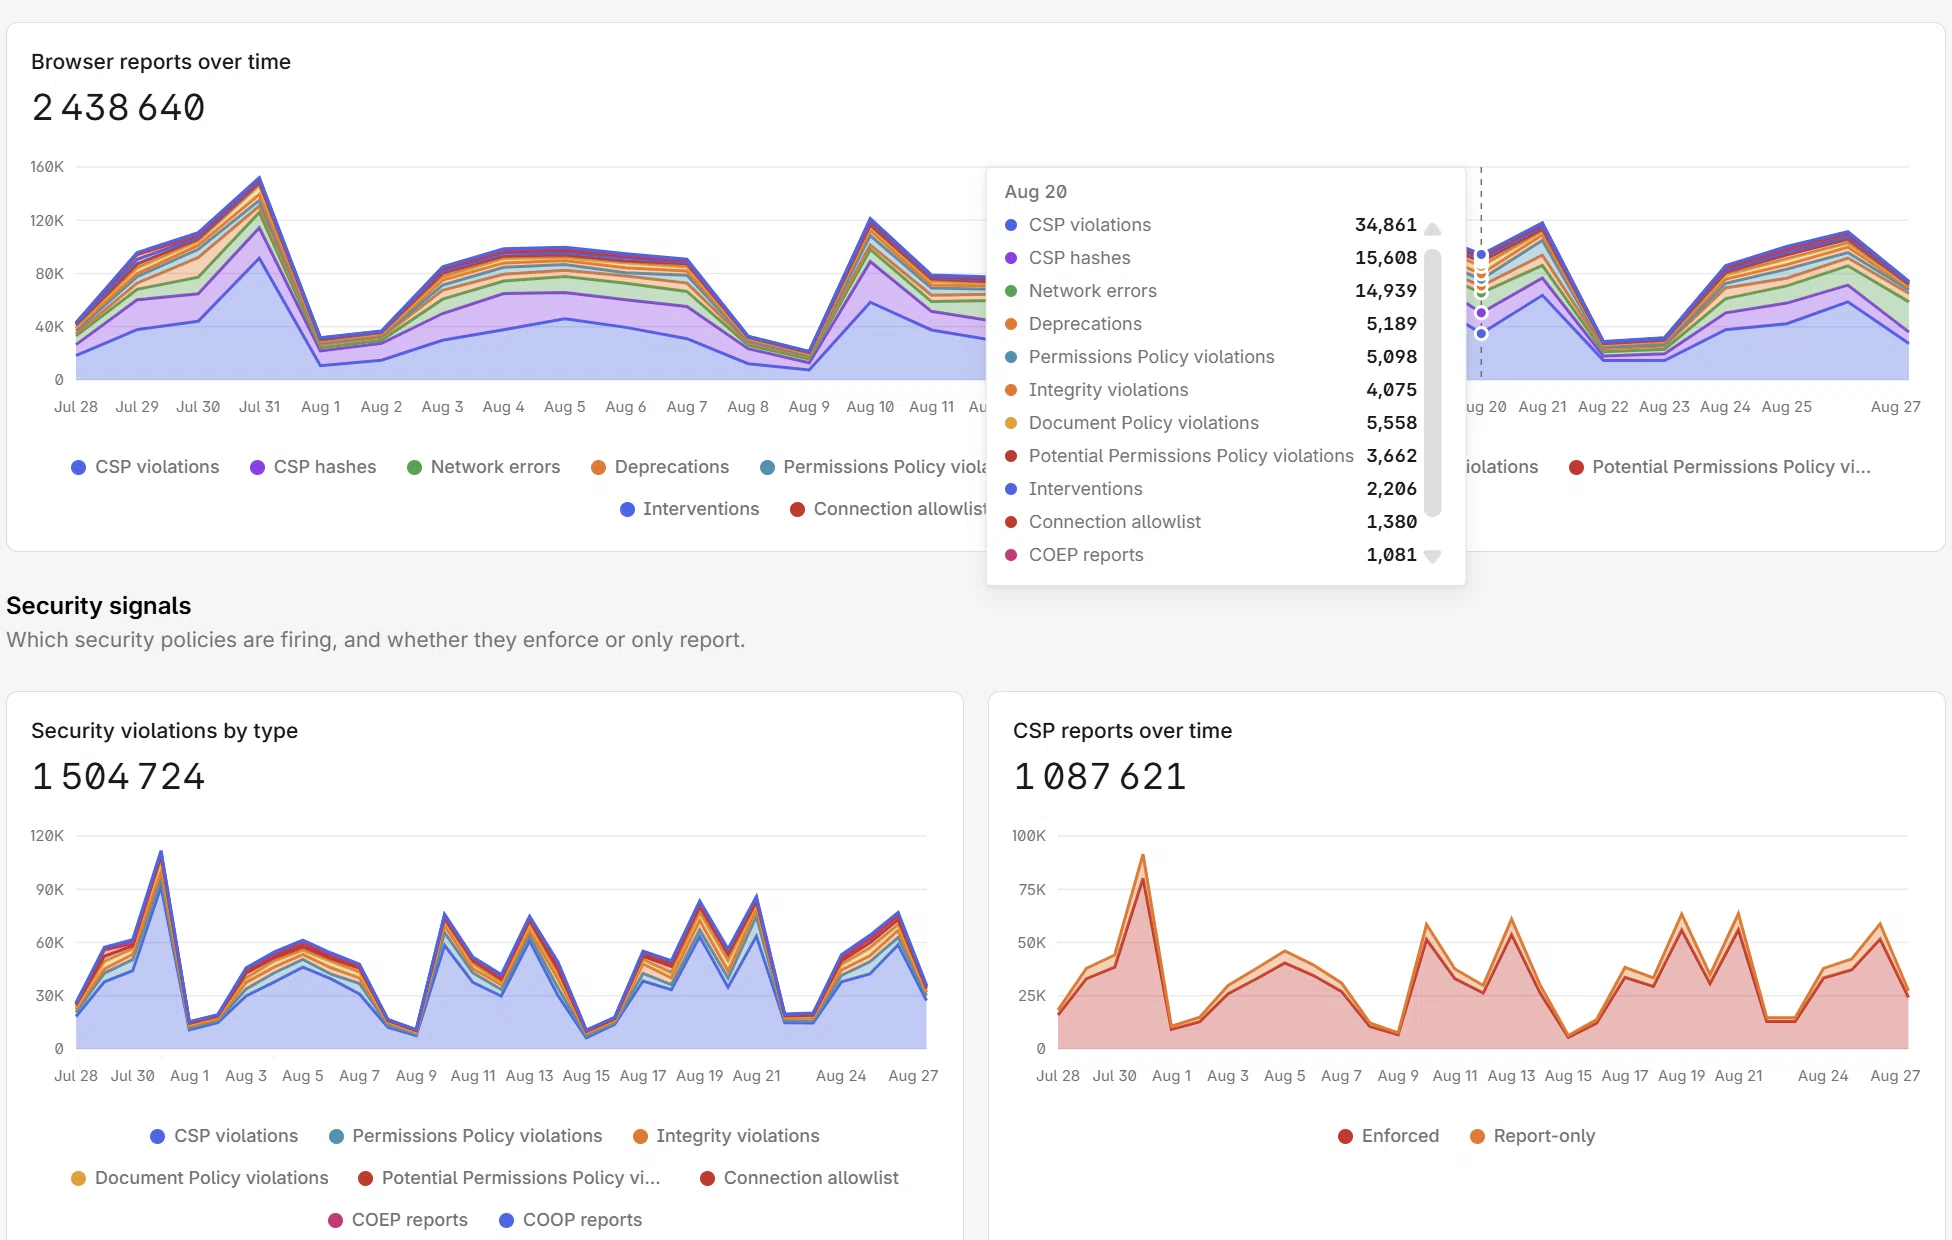
Un seul en-tête de réponse collecte les rapports CSP et de sécurité de votre trafic réel : des violations à déboguer, des alertes à traiter. Sans agent, sans SDK.
- 1.5B
- rapports ingérés
- 12
- types de rapports collectés
- 0
- agent ou SDK à installer
- 100%
- Résidence des données dans l'UE
L'angle mort
Vos outils serveur s'arrêtent à la réponse.
Scripts tiers, code injecté et violations de politique s'exécutent dans le navigateur, après que la page a quitté votre infrastructure. CentralCSP collecte le signal que les navigateurs émettent déjà et le renvoie vers votre stack.
01 - Navigateurs
Signaux natifs de la Reporting-API depuis votre vrai trafic de production.


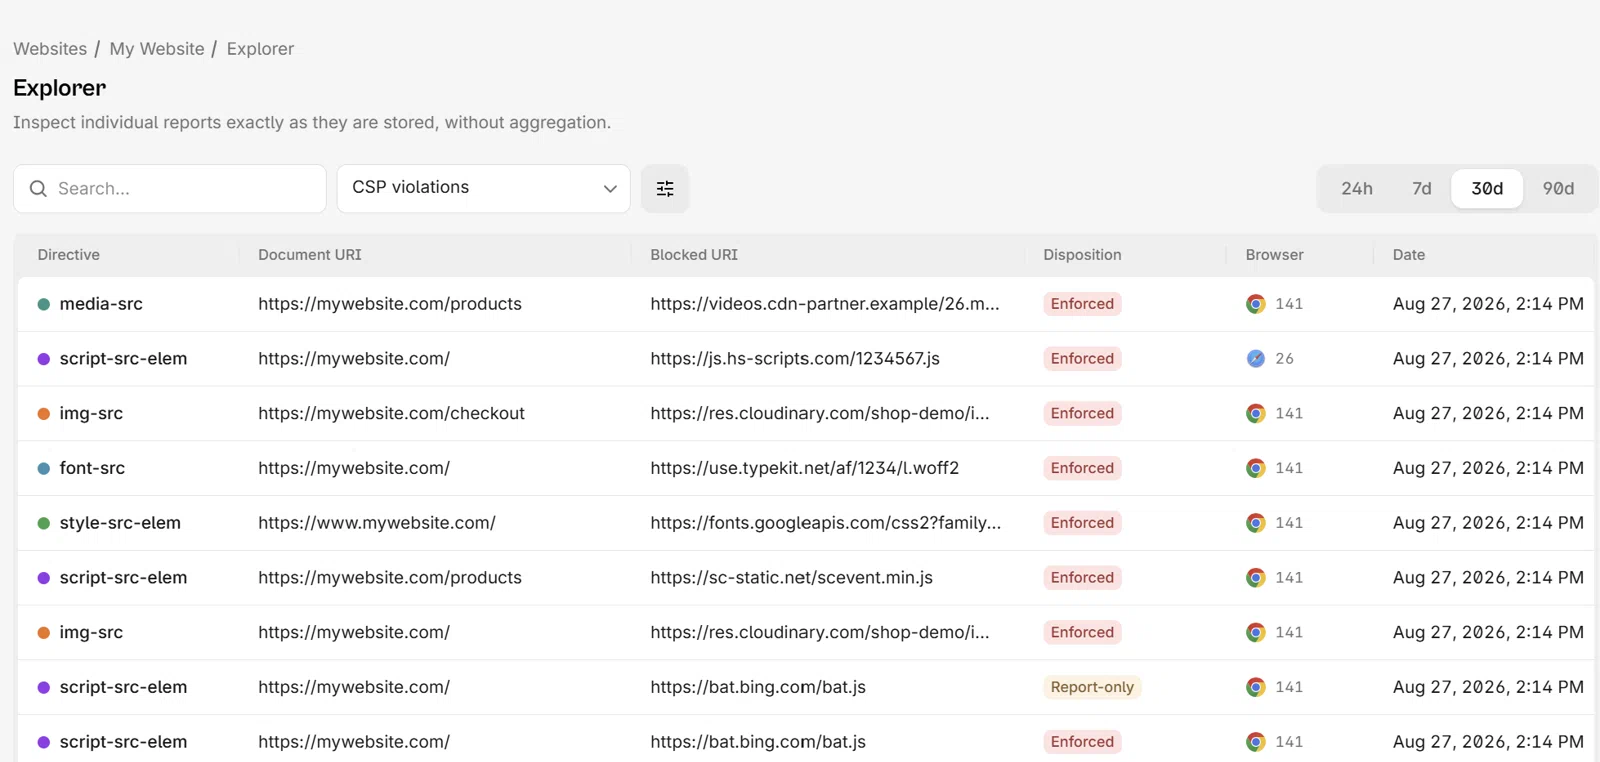
- csp-violation
- deprecation
- intervention
- network-error
- crash
Trafic de production réel
Les rapports viennent des navigateurs de vos vrais visiteurs, pas d'un crawler pointé sur une URL de staging.
Contexte au niveau source
Chaque violation conserve son fichier source, sa ligne, sa colonne, sa directive, son navigateur et son origine.
Zéro dépendance à l'exécution
Rien ne se charge sur vos pages. Les navigateurs rapportent nativement, l'impact sur les performances est donc nul.
Mise en place
Un en-tête. C'est ça, l'intégration.
Déployez-le depuis le CDN, le reverse proxy, le framework ou la couche applicative, selon ce que vous maîtrisez.
Vous avez déjà une CSP ? Pointez sa directive report-to vers le même endpoint et chaque violation y arrive aussi.
Ajoutez votre site
Créez le site dans votre tableau de bord et copiez son endpoint de reporting managé.
Déployez l'en-tête
Déployez depuis votre edge ou votre application. Les rapports affluent immédiatement depuis les navigateurs de vrais visiteurs.
Routez le signal
Suivez le tableau de bord en direct, branchez les alertes sur vos canaux, récupérez tout via l'API.
Outils gratuits
Essayez la boîte à outils sécurité complète.
Six outils, sans compte requis. Les mêmes moteurs que ceux de la plateforme.
Scanner CSP
Cartographiez les en-têtes, les constats de politique et la couverture de reporting de n'importe quel site public.
- Inventaire complet des en-têtes
- Constats classés par sévérité
- Résultats sur une page partageable
Évaluateur CSP
Collez une politique et obtenez des constats priorisés avec un score clair.
- Constats directive par directive
- Un score global clair
- Propulsé par le moteur de la plateforme
Vérificateur Reporting-API
Voyez quels rapports un site collecte réellement, et où ils sont envoyés.
- Vérification de l'endpoint et des liaisons
- Couverture par type de rapport
- Alertes sur les rapports perdus
Scanner d'en-têtes de sécurité
Auditez les en-têtes de réponse de n'importe quel site public et voyez ce qui manque.
- Chaque en-tête, noté
- Des correctifs pour ce qui manque
- Relancez l'analyse après déploiement
Comparateur de sécurité
Scannez votre site en direct et voyez comment il se situe face à votre secteur.
- Analyse en direct de votre site
- Comparaison avec votre secteur
- Évaluez votre maturité
Extension Chrome
Observez les violations en direct et construisez ou testez une politique sur n'importe quelle page, dans votre navigateur.
- Flux de violations en direct
- Construisez et testez vos politiques sur place
- Fonctionne sur la page que vous consultez
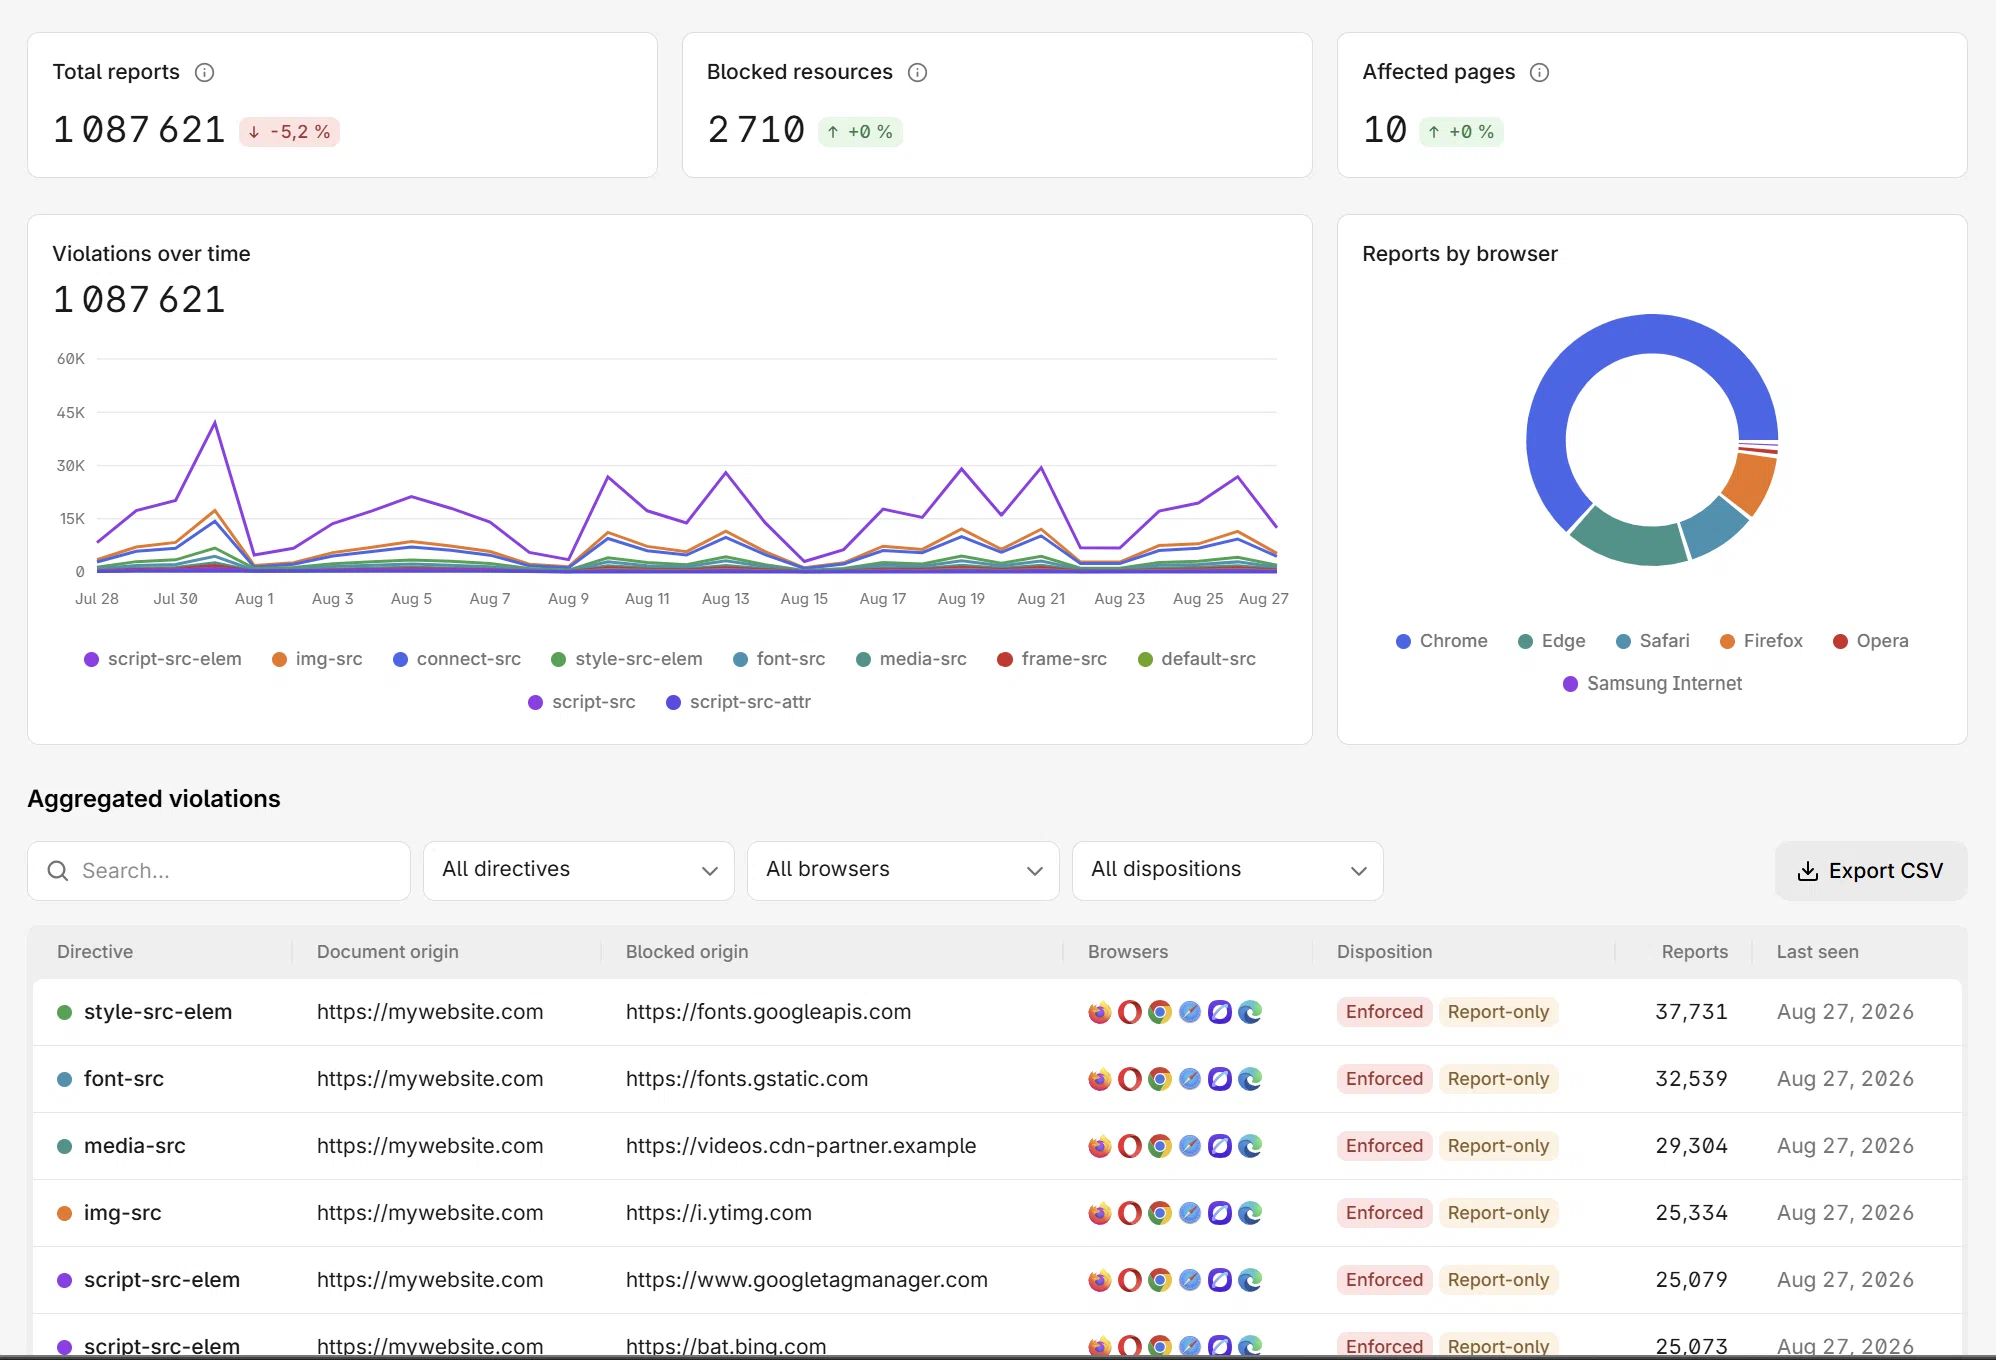
Le tableau de bord
Tout se passe au même endroit.
Rapports, scores, inventaires et preuves pour chaque site que vous livrez, derrière un seul login.
Automatisation
Tout le tableau de bord, via l'API.
Rapports, inventaires, scores et preuves sont tous interrogeables. Automatisez l'ajout de sites, exportez tout, ou laissez vos agents IA piloter via MCP.
- API REST complète avec clés API de workspace
- Webhooks, exports CSV et rapports bruts
- Serveur MCP intégré pour les agents IA
- Alertes vers Slack, Teams ou n'importe quel webhook
Au-delà de la revue de code
Des réponses pour le reste de l'équipe.
Ce que la conformité, la revue de sécurité et les achats demanderont, couvert par la même plateforme.
01 - Conformité
Preuves PCI DSS
Si votre page de paiement est dans le périmètre, les exigences 6.4.3 et 11.6.1 sont couvertes à partir du même signal.
02 - Revue de sécurité
Contrôles entreprise
Les contrôles que votre revue de sécurité exige, déjà en place. Données hébergées en France, chez OVH.
03 - Accès
Équipe et accès
Faites venir toute l'équipe sans partager un seul identifiant, et délimitez qui voit quoi.
Tarifs
Au prix d'un side project. Conçu pour la production.
Start couvre une vraie collecte sur votre premier site en production : tous les types de rapports, le tableau de bord en direct et des analyses illimitées. Passez au niveau supérieur quand vous avez besoin d'automatisation.
- 12 types de rapports, un en-tête
- Analyses illimitées
- Générateur de politique
- Essai gratuit de 14 jours
Start
Pour un premier site en production.
- Applications3
- Utilisateurs5
- Rapports / mois250 000
Fonctionnalités du forfait
- Prise en charge complète du Reporting-API
- Analyses illimitées
- Inventaire des scripts
- Accès équipe et RBAC
- Générateur de politique
Le signal
Les rapports que vous lirez en premier.
Un seul endpoint collecte les douze types. Voici les trois que la plupart des développeurs ouvrent dès le premier jour.
csp-violationVoir la docViolations CSP
Une ressource a été bloquée, ou l'aurait été, par votre Content Security Policy.
csp-hashVoir la docHachages de scripts
Le hachage de chaque script exécuté par la page, la matière première des politiques par hachage.
network-errorVoir la docErreurs réseau
Les échecs DNS, TLS et de connexion que votre serveur ne voit jamais, consignés par le navigateur lui-même.
FAQ
Questions fréquentes
Mise en œuvre, sécurité et automatisation : les réponses.
Ajoutez l'en-tête. Voyez ce que voit le navigateur.
Commencez avec un site et du vrai trafic de production. Essai gratuit de 14 jours, aucun agent à déployer.