Démarrer
Créez une Connection-Allowlist depuis vos reports. Choisissez une période, partez de votre origine, revoyez les destinations, puis déployez en report-only.
Dernière mise à jour:
Cette page vous mène des reports que votre site collecte déjà à une Connection-Allowlist déployée en mode report-only, puis appliquée.
Revoyez chaque destination et déployez d'abord en report-only
N'importe quel script de vos pages peut envoyer des données vers une destination que la liste autorise, alors n'autorisez que les destinations que vous reconnaissez. Les réglages par défaut du générateur autorisent chaque destination reportée qui n'est pas du bruit, et une destination reportée ne prouve pas que vos pages s'y connectent.
Déployez toujours une nouvelle liste d'abord avec le header Connection-Allowlist-Report-Only. Passez à Connection-Allowlist seulement quand au moins une semaine de reports montre que rien de ce dont vos pages ont besoin ne serait bloqué.
Avant de commencer
Vérifiez que vous disposez de :
- Un site connecté à CentralCSP. Consultez Connecter votre site.
- Un accès à la configuration du serveur, du framework ou du réseau de diffusion de contenu (CDN) qui définit vos headers de réponse.
Le générateur apprend des reports Connection-Allowlist, et les navigateurs ne les envoient qu'une fois que votre site sert un header Connection-Allowlist. Si la page des reports est vide, lancez une première fois le générateur avec Votre origine uniquement, déployez le résultat en mode report-only et revenez au bout d'une semaine. Chaque connexion hors de votre propre origine est alors reportée, et le générateur a des destinations à analyser. Pour restreindre ce que vous observez, consultez Construire la liste à partir du trafic.
Gardez l'onglet ouvert jusqu'à l'export
Le générateur n'enregistre rien. L'étape, la période et la politique de départ restent dans l'adresse de la page, mais vos décisions d'autorisation et de rejet n'existent que dans la page ouverte. Recharger ou fermer l'onglet les efface.
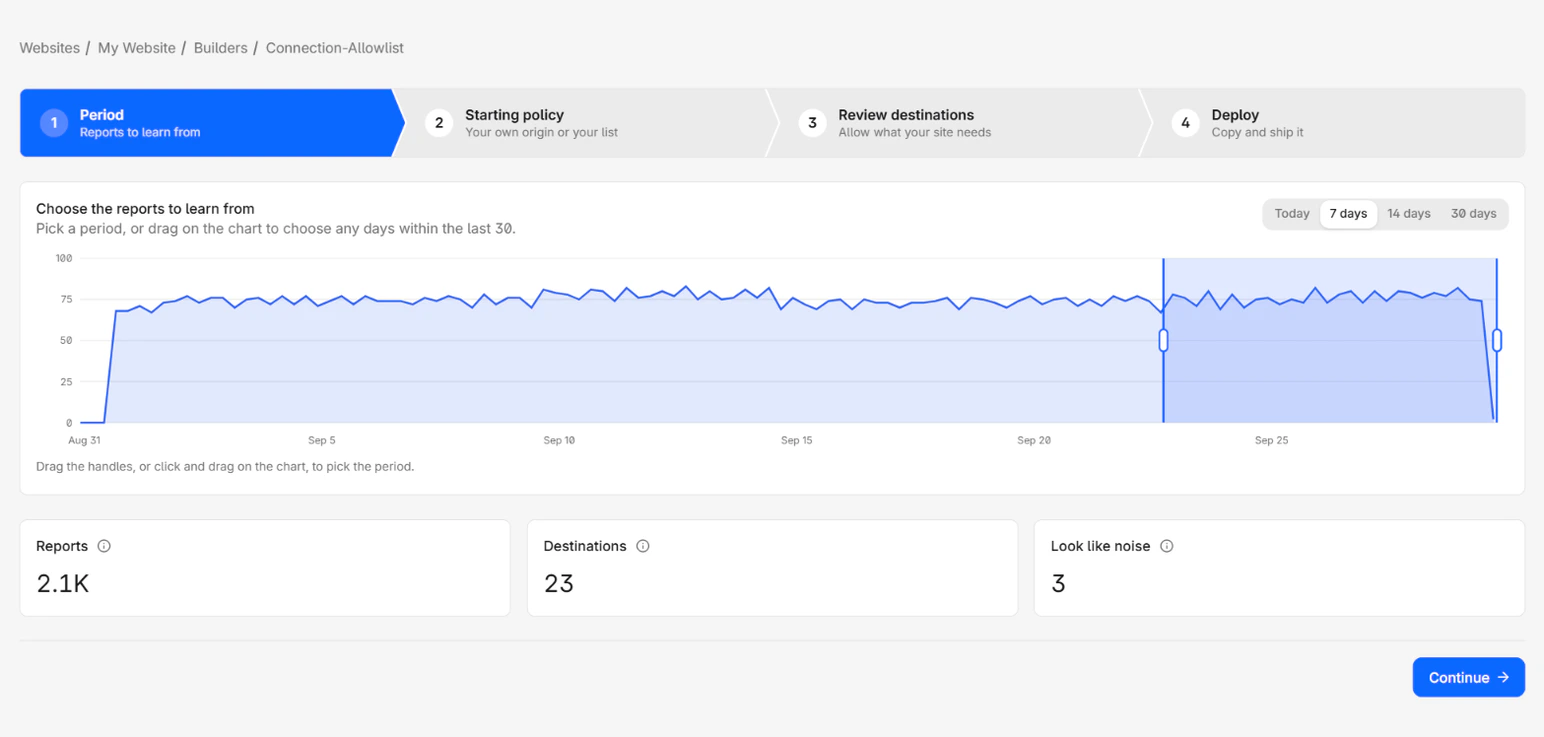
1. Choisir les reports à analyser
Pour choisir la période :
- Dans la barre latérale du site, allez dans Générateurs > Connection-Allowlist.
- À l'étape Période, sélectionnez Aujourd'hui, 7 jours, 14 jours ou 30 jours. Pour toute autre plage dans les 30 derniers jours, faites plutôt glisser la souris sur le graphique des reports.
- Vérifiez les trois compteurs : Rapports, Destinations et Semblent être du bruit.
- Sélectionnez Continuer.
La période par défaut est de 7 jours. Aujourd'hui correspond au jour calendaire en cours dans votre fuseau horaire, pas aux dernières 24 heures. Un site qui envoie un très gros volume de reports est limité à 7 jours à la fois, et les options 14 jours et 30 jours sont masquées.
Si la période ne contient aucun report, la page affiche Aucun rapport Connection-Allowlist n'a été envoyé sur cette période. Choisissez une période plus longue, ou continuez à partir de votre origine ou d'une liste collée.
2. Choisir une politique de départ
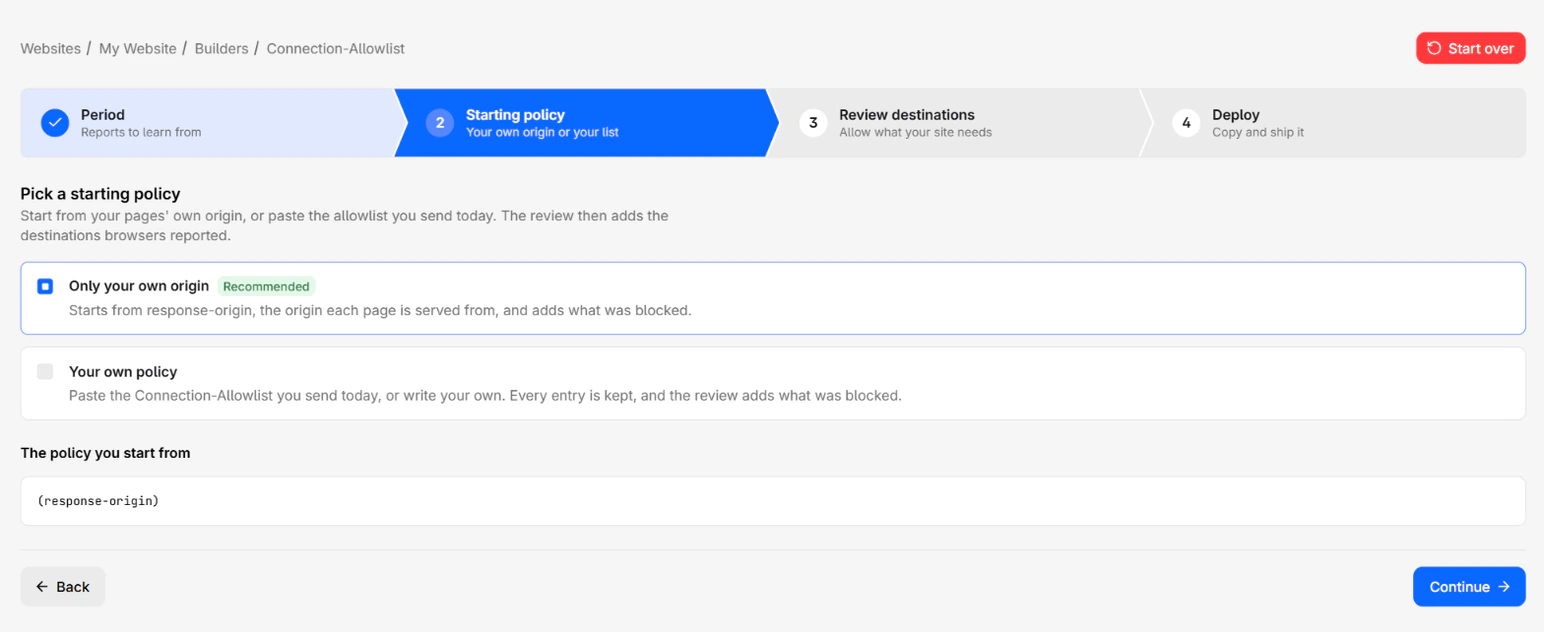
La page propose deux points de départ. Votre origine uniquement est marquée Recommandé et sélectionnée par défaut.
Pour choisir la politique de départ :
- À l'étape Politique de départ, choisissez une option :
- Votre origine uniquement : part de
(response-origin), l'origine depuis laquelle chaque page est servie, et ajoute ce qui a été bloqué. - Votre propre politique : collez la valeur Connection-Allowlist que vous envoyez aujourd'hui, ou écrivez la vôtre. Chaque entrée est conservée.
- Votre origine uniquement : part de
- Si vous avez choisi Votre propre politique, collez la valeur du header sans son nom, par exemple
(response-origin "https://api.example.com"); report-to=centralcsp. - Vérifiez la valeur sous La politique de départ.
- Sélectionnez Continuer.
Le générateur ne propose jamais une liste lue dans les reports, car un report peut être falsifié. Consultez Pourquoi il ne part jamais d'une liste reportée.
3. Revoir les destinations
L'étape s'ouvre sur le réglage Redirections, puis sur un tableau de chaque destination que vos pages ont tenté de joindre. Chaque ligne est déjà tranchée : les destinations que vos pages utilisent sont autorisées, le bruit est rejeté.
Pour revoir les destinations :
- Dans la carte Redirections, laissez Bloquer sélectionné, sauf si vos pages dépendent d'une redirection via un autre site, comme une étape de connexion ou de paiement. Dans ce cas, sélectionnez Autoriser, ce qui ajoute
redirects=allowà la liste. - Réglez le filtre des signalements sur Bruit. Si une ligne de bruit contient une destination que votre site utilise réellement, sélectionnez Ajouter.
- Vérifiez la section WebRTC. Si vos pages ne passent aucun appel vidéo ou vocal, sélectionnez Rejeter.
- Vérifiez chaque section de site. Quand une ligne de motif
https://*.est ajoutée, elle autorise chaque sous-domaine de ce site, y compris ceux absents des reports. Rejetez-la pour décider de chaque sous-domaine séparément. - Sélectionnez Rejeter sur chaque destination que vous ne reconnaissez pas.
- Sélectionnez Continuer.
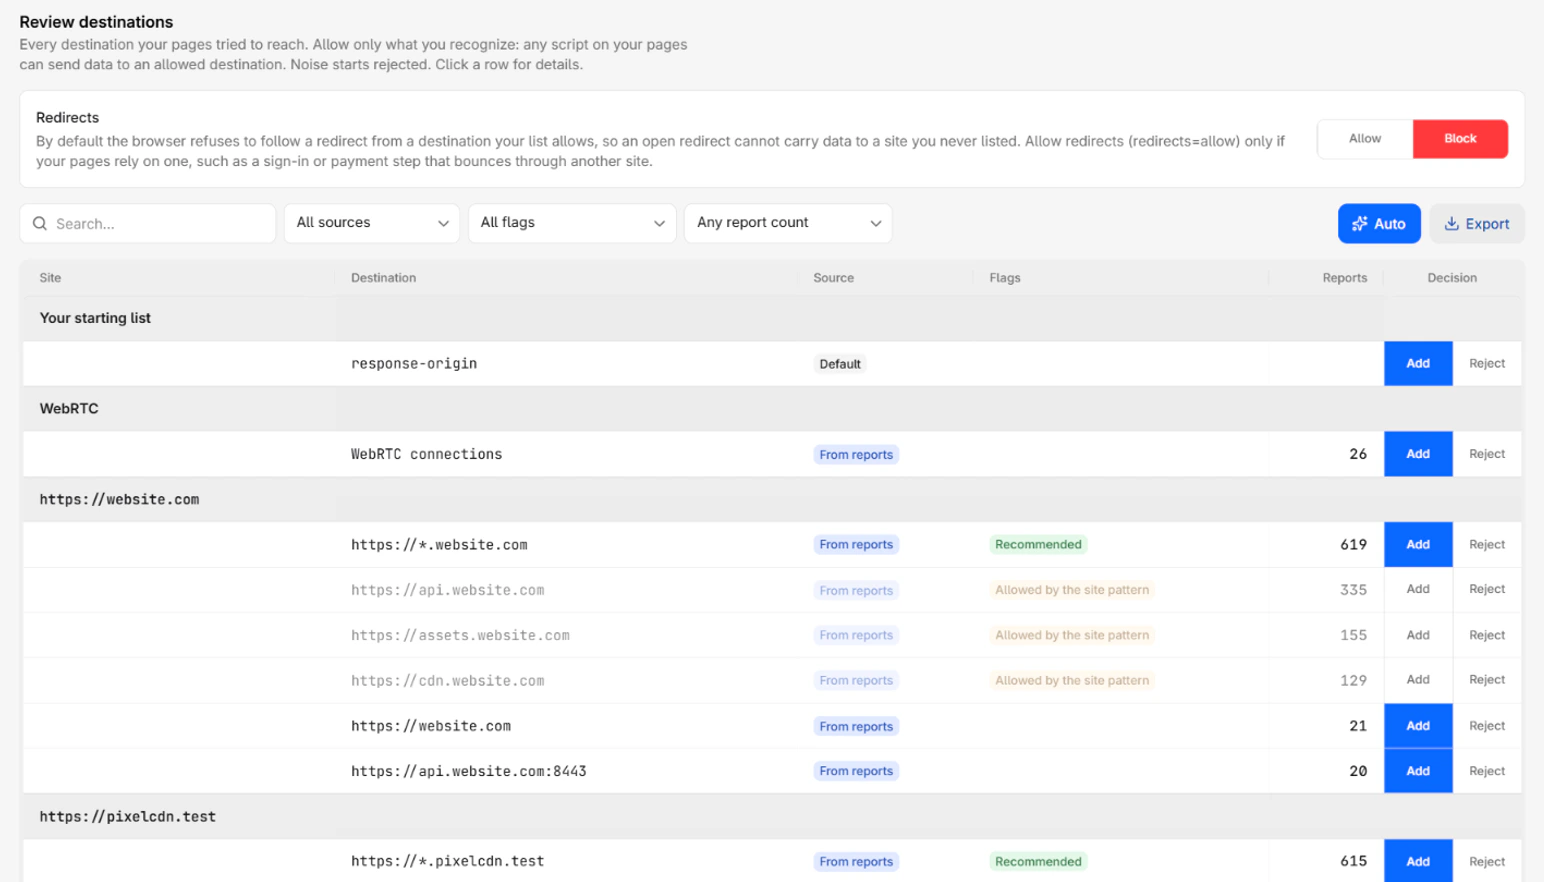
Pour remettre chaque décision sur la recommandation du générateur, sélectionnez Auto. Pour chaque section, signalement et filtre, consultez Revoir les destinations.
4. Déployer en mode report-only
Pour déployer la liste :
- À l'étape Déployer, laissez le mode sur Signalé (report-only).
- Dans le bloc de code, copiez les deux headers, ou sélectionnez Exporter en TXT pour télécharger les deux headers dans un fichier texte. L'export est consigné dans le journal d'audit.
- Ajoutez les deux headers à chaque réponse HTML que renvoie votre site.
Les headers ressemblent à cet exemple. Le premier déclare l'endpoint CentralCSP de votre site :
Reporting-Endpoints: centralcsp="https://MyEndpoint.report.centralcsp.com", default="https://MyEndpoint.report.centralcsp.com"Le second porte la liste :
Connection-Allowlist-Report-Only: (response-origin "https://*.example.com" "https://api.example.net" "wss://chat.example.net"); report-to=centralcspLe paramètre report-to=centralcsp envoie les reports au groupe que déclare le header Reporting-Endpoints.
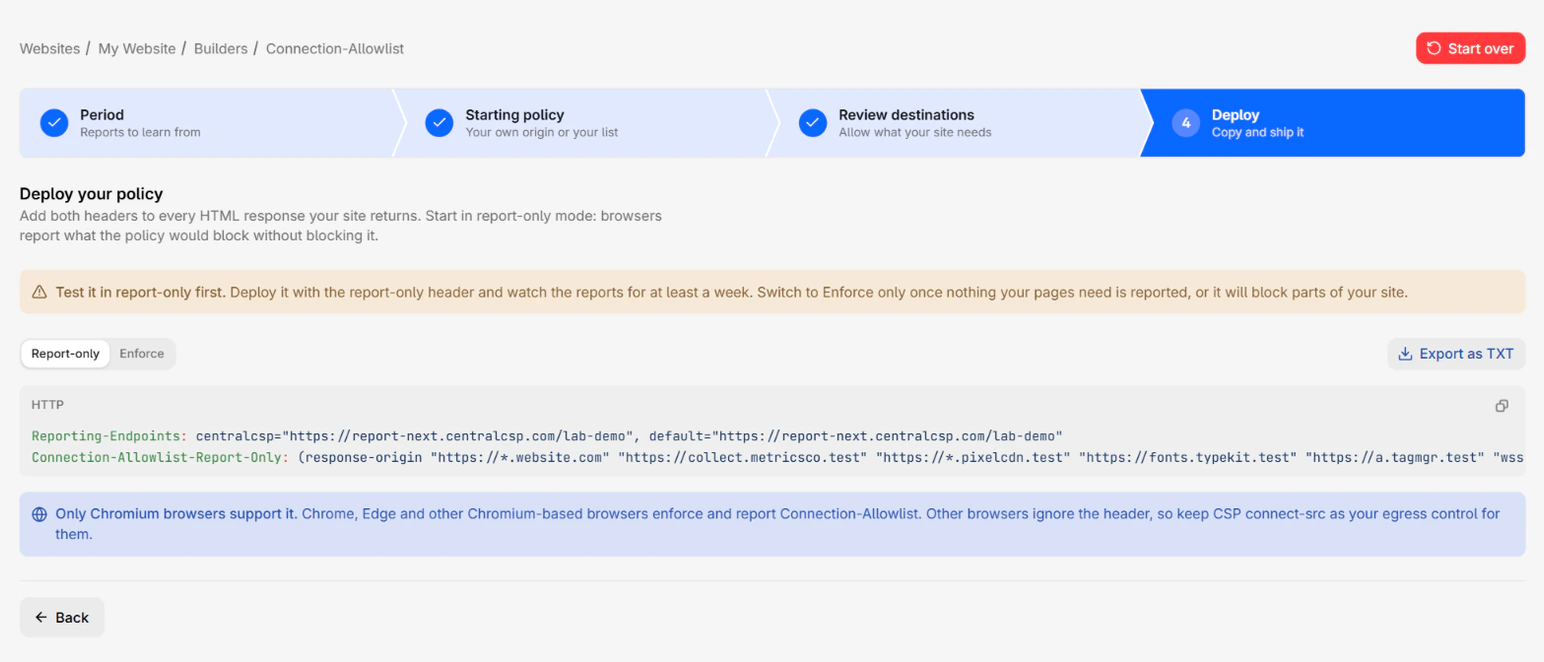
Seuls les navigateurs basés sur Chromium prennent en charge Connection-Allowlist, comme le rappelle la remarque sous les headers. Gardez en place la directive connect-src de votre politique de sécurité du contenu (CSP) pour tous les autres navigateurs.
Les navigateurs qui prennent en charge le header reportent désormais ce que la liste bloquerait, sans le bloquer.
5. Passer en mode bloquant
Pour appliquer la liste :
- Surveillez la page Reports Connection-Allowlist pendant au moins une semaine. Chaque report signifie désormais que la liste bloquerait une connexion.
- Quand plus rien de ce dont vos pages ont besoin n'apparaît dans les reports, relancez le générateur sur cette semaine. Choisissez Votre propre politique et collez la liste que vous avez déployée, pour que ses entrées soient conservées.
- À l'étape Déployer, sélectionnez Appliquer.
- Remplacez le header report-only par le header
Connection-Allowlist.
Les navigateurs qui prennent en charge le header bloquent désormais chaque connexion que la liste n'autorise pas.
Étapes suivantes
Vue d'ensemble
Générez un header Connection-Allowlist depuis les reports des navigateurs. Partez de votre origine, autorisez les destinations connues, puis déployez.
Revoir les destinations
Choisissez quelles origines entrent dans votre Connection-Allowlist. Redirections, sections, motifs de site, filtres et panneau de détails.