

Journaux d'audit
Un enregistrement des actions administratives de l'espace de travail, conservé jusqu'à la suppression du compte et jamais modifié.
Dernière mise à jour:
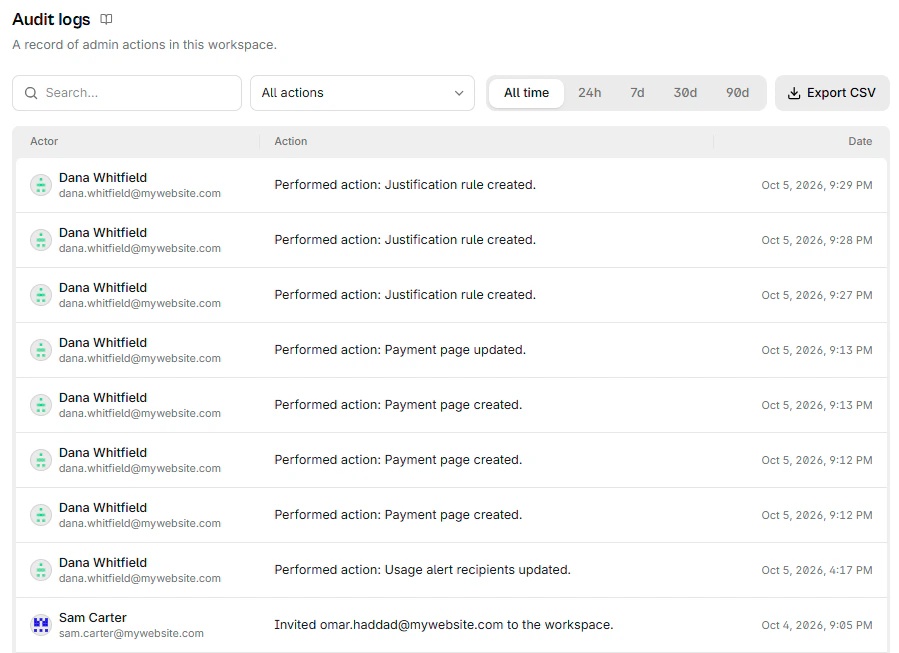
Journaux d'audit enregistre les actions d'administration effectuées dans cet espace de travail. Réservé aux Admins de l'espace de travail.
Les entrées ne sont jamais modifiées ni supprimées. Contrairement aux reports des navigateurs, qui expirent au bout de 90 jours, les entrées d'audit sont conservées jusqu'à la suppression du compte.
Un événement automatique affiche Système comme acteur plutôt qu'une personne. Chaque entrée porte la clé d'action, la cible et son id, l'id de l'événement et les métadonnées supplémentaires, ce qu'il vous faut pour corréler avec vos propres logs.
Les décisions de revue de scripts font exception. Les justifications et les rejets sont enregistrés dans le registre des changements de conformité plutôt qu'ici, et c'est ce registre qui fait office d'artefact PCI DSS pour les décisions sur les scripts. Voir Justifier des scripts.
Exports
Chaque export de données de l'espace de travail ajoute une entrée, vous voyez donc qui a sorti des données de CentralCSP et quand. Chaque type d'export a sa propre clé d'action :
| Action | Enregistrée quand |
|---|---|
reports.exported | Quelqu'un exporte des reports de navigateur depuis l'explorateur de reports |
inventory.exported | Quelqu'un exporte l'inventaire de scripts |
technologies.exported | Quelqu'un exporte l'inventaire Technologies |
compliance.evidence_exported | Quelqu'un exporte le dossier de preuves PCI DSS |
scan.report_exported | Quelqu'un exporte un rapport de scan |
audit_log.exported | Quelqu'un exporte le journal d'audit lui-même |
csp_policy.exported | Quelqu'un exporte en TXT les headers du générateur CSP |
csp_sources.exported | Quelqu'un exporte en CSV le tableau de revue du générateur CSP |
permissions_policy.exported | Quelqu'un exporte en TXT les headers du générateur Permissions-Policy |
permissions_policy_values.exported | Quelqu'un exporte en CSV le tableau de revue du générateur Permissions-Policy |
connection_allowlist.exported | Quelqu'un exporte en TXT les headers du générateur Connection-Allowlist |
connection_allowlist_destinations.exported | Quelqu'un exporte en CSV le tableau de revue du générateur Connection-Allowlist |
Un export de headers (csp_policy.exported, permissions_policy.exported, connection_allowlist.exported) conserve le mode (report-only ou bloquant), la politique exportée (ses 4 000 premiers caractères) et son hash SHA-256. Un export de tableau de revue (csp_sources.exported, permissions_policy_values.exported, connection_allowlist_destinations.exported) conserve le nombre de lignes et les filtres actifs.
Étapes suivantes
2FA obligatoire
Exigez la double authentification pour chaque membre de votre espace de travail. Ce que voient les membres non enrôlés, et le prérequis avant activation.
Rétention des données
Les reports sont conservés 90 jours, durée fixe. Les décisions de conformité et les journaux d'audit restent jusqu'à la suppression du compte.