

Explorer
Inspecter les reports navigateur un par un, sans agrégation. Choisissez un type, filtrez, lisez le JSON stocké et exportez le résultat en CSV.
Dernière mise à jour:
L'Explorer affiche une ligne par report, sans aucun regroupement. Servez-vous-en pour confirmer un événement précis ou lire un payload brut. Pour dégager des tendances, utilisez plutôt les pages par type.
Vous le trouverez dans Reports > Explorer du site web.
Choisissez d'abord un type
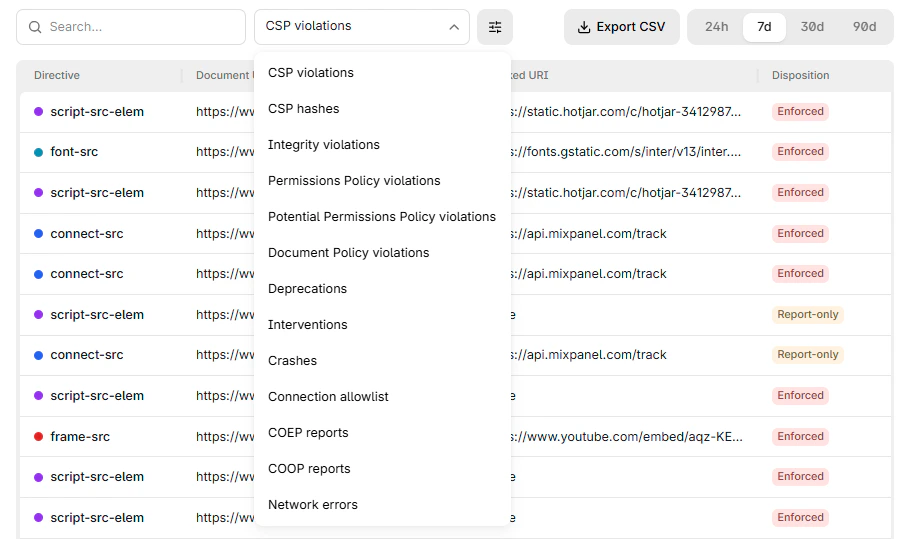
La liste Type de report énumère les types inclus dans votre plan et affiche les violations CSP par défaut. Changer de type change les colonnes du tableau, parce qu'un crash et une violation CSP n'ont presque aucun champ en commun.
| Type | Colonnes |
|---|---|
| Violations CSP | Directive, Document URI, Blocked URI, Disposition, Navigateur, Date |
| Hashes CSP | Document URI, Subresource URI, Hash, Destination, Navigateur, Date |
| Violations d'intégrité | Document URI, Blocked URI, Destination, Disposition, Navigateur, Date |
| Permissions Policy, Permissions Policy potentielle, Document Policy | Politique, Fichier source, Message, Disposition, Navigateur, Date |
| Connection allowlist | Connexion, URL bloquée, Disposition, Navigateur, Date |
| Tout le reste | Report URL, Message, Navigateur, Date |
Ici, la date inclut l'heure, ce que les pages agrégées omettent. C'est en général ce que vous êtes venu chercher.
Filtrer
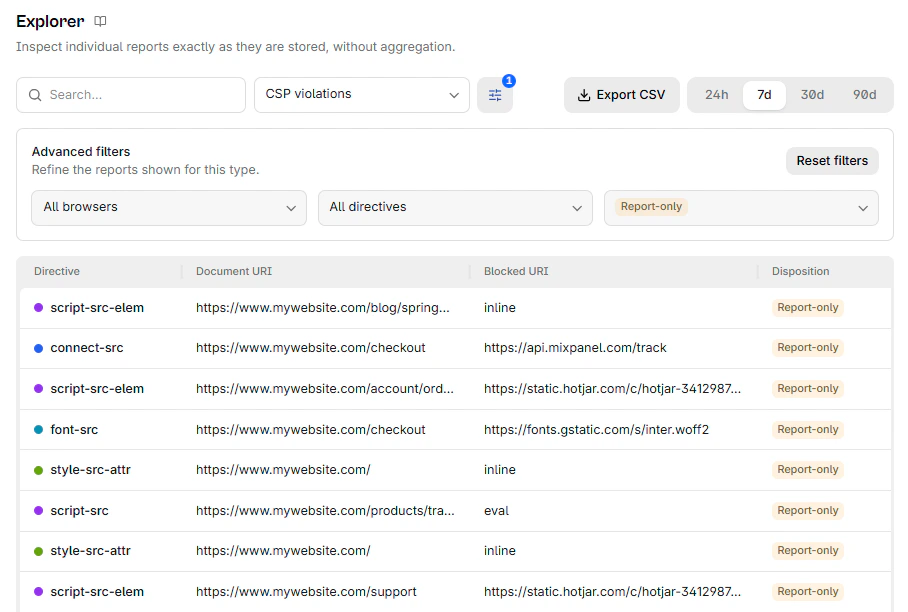
Les Filtres avancés resserrent encore le tableau, et vous pouvez les réinitialiser en une action.
Les filtres proposés sont construits à partir des valeurs réellement présentes dans vos données pour ce type, vous choisissez donc parmi ce qui existe plutôt que dans une liste figée. Selon le type, vous obtenez une combinaison de navigateur, directive, disposition, destination, algorithme de hash, politique, visibilité, type et phase.
Choisissez la plage avant de filtrer
Changer la plage de temps efface tous les filtres avancés. Choisissez la plage d'abord, puis filtrez, sinon vous perdrez la sélection que vous venez de faire.
Les filtres posés ici sont indépendants de ceux des pages agrégées. Arriver depuis une page Violations CSP filtrée ne reporte pas ce filtre.
Lire un report
Chaque report porte son type, son identifiant, sa date de réception, le report URL, le navigateur et le système d'exploitation, ainsi que le JSON complet stocké.
Le JSON est le payload après passage des filtres d'ingestion. Si vous avez activé Supprimer les query strings et les fragments ou Supprimer le referrer, ces valeurs ont déjà disparu ici, elles ne sont pas seulement masquées à l'affichage. Voir Filtres d'ingestion.
Exporter les reports en CSV
Exporter en CSV, dans la barre d'outils, télécharge les reports actuellement sélectionnés. L'export part de ce qu'affiche le tableau. Le type de report, la plage de temps, le texte recherché et tous les filtres avancés s'appliquent au fichier. Les lignes sortent du plus récent au plus ancien, sans pagination.
Un fichier contient au maximum 10 000 reports. L'export conserve les plus récents et laisse le reste de côté, resserrez donc la plage ou les filtres quand le tableau en contient davantage.
Le fichier est en UTF-8 avec BOM, les caractères accentués survivent donc à un double-clic vers Excel. Il est nommé d'après le site et le type, par exemple centralcsp-csp-violation-raw-acme-store-2026-09-20.csv. Le rôle Viewer suffit, et votre plan doit inclure le type de report.
Les valeurs commençant par =, +, @ ou - sont écrites avec une apostrophe en tête, pour qu'un tableur traite une URL reportée comme du texte et non comme une formule.
Ce que contient l'export CSV
L'export porte une colonne par champ stocké, les colonnes dépendent donc du type de report. Il n'y a pas de colonne payload : le JSON que vous lisez dans le tiroir est déjà réparti dans ces colonnes.
Tous les types partagent ces colonnes :
| Colonne | Contenu |
|---|---|
id | L'identifiant du report, celui qu'affiche le tiroir |
received_at | La date de réception par CentralCSP, en UTC, au format ISO 8601 avec les fractions de seconde |
ua_family, ua_version, ua_os | Le navigateur, sa version et le système d'exploitation |
url | Le report URL, la page sur laquelle se trouvait le navigateur |
url_origin | L'origine de cette URL |
Chaque type ajoute ensuite ses propres champs. Les plus utiles :
| Type | Ajoute |
|---|---|
| Violations CSP | effective_directive, document_url, blocked_url, disposition, original_policy, source_file, sample, line_number, column_number, status_code, referrer |
| Hashes CSP | document_url, subresource_url, hash, hash_algorithm, destination, type |
| Violations d'intégrité | document_url, blocked_url, destination, report_only |
| Permissions Policy, Document Policy | policy_id, disposition, message, source_file, line_number, column_number |
| Permissions Policy potentielle | Les mêmes, plus allow_attribute et src_attribute |
| Connection allowlist | body_url (l'URL bloquée, ou webrtc), connection (son schéma, ou webrtc), allowlist (reports WebRTC uniquement), disposition |
| Dépréciations | body_id, anticipated_removal, message, source_file, line_number, column_number |
| Interventions | body_id, message, source_file, line_number, column_number |
| Crashes | reason, stack, is_top_level, visibility_state, crash_report_api |
| COOP | type, disposition, effective_policy, property, previous_response_url, next_response_url, opener_url, openee_url, other_document_url, initial_popup_url, referrer, source_file |
| COEP | type, blocked_url, destination, disposition |
| Erreurs réseau | type, phase, referrer, server_ip, protocol, method, status_code, elapsed_time, sampling_fraction |
Toute colonne contenant une URL est suivie de son origine dans une colonne _origin distincte, par exemple blocked_url_origin à côté de blocked_url. Regroupez sur ces colonnes pour compter par origine dans un tableur sans analyser les URL.
Les valeurs sont celles qui sont stockées : les filtres d'ingestion sont donc déjà passés. Une query string que vous avez demandé de supprimer est absente du fichier, elle n'est pas vidée.
Pour un export scripté, ou pour plus de 10 000 reports, passez par l'API sur les mêmes données.
Étapes suivantes
Vue d'ensemble
Où atterrit chaque type de report navigateur, lesquels traiter en premier, et comment réduire le bruit que produit un site fraîchement connecté.
Violations CSP
Transformez les violations de Content Security Policy en une politique adaptée à votre site. Le sens des colonnes et les valeurs qui ne sont pas des origines.