

COOP
Les navigations et les accès de fenêtre affectés par votre Cross-Origin-Opener-Policy. Les reports qui disent si un login par popup survivra.
Dernière mise à jour:
Cross-Origin-Opener-Policy coupe le lien entre votre page et les fenêtres qu'elle ouvre, ou qui l'ont ouverte. Cette page liste les interactions qu'elle a affectées.
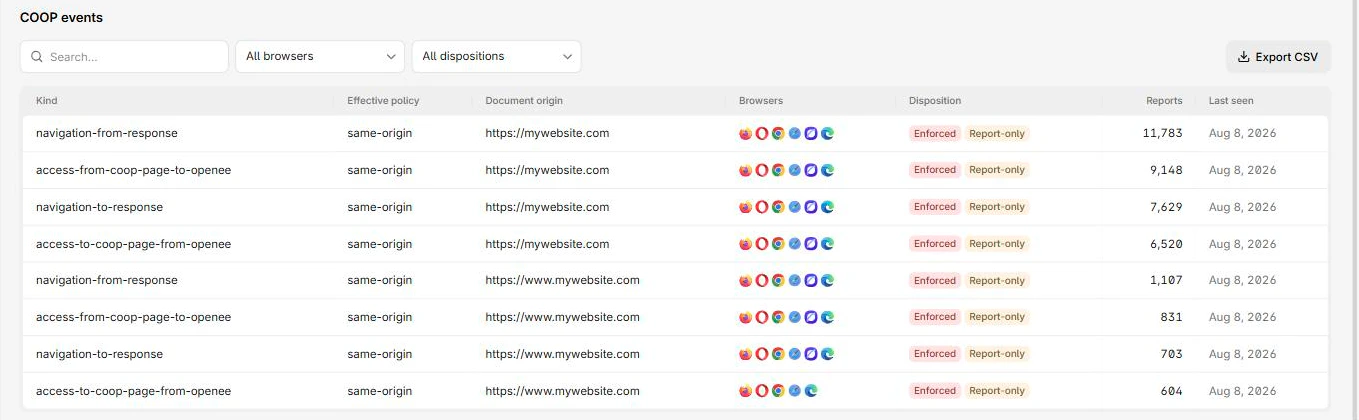
Colonnes
| Colonne | Signification |
|---|---|
| Type | Le type d'événement COOP |
| Politique effective | La politique réellement en vigueur pour ce document |
| Origine du document | La page concernée |
| Navigateurs | Les navigateurs qui l'ont signalé |
| Disposition | Appliqué signifie que la politique a agi, Report-only signifie qu'elle aurait agi |
| Reports | Les reports regroupés dans cette ligne |
| Dernière occurrence | L'occurrence la plus récente |
Le détail ajoute Propriété, la propriété de fenêtre exacte à laquelle on a accédé, ainsi que l'URL de la popup et le document suivant.
Vérifiez d'abord les parcours à base de popup
COOP casse le scripting entre fenêtres, et les parcours qui en dépendent sont ceux que vous voulez le moins casser.
Cherchez les entrées dont la Propriété est postMessage, closed ou opener, et remontez jusqu'à la fonctionnalité qui les a produites. En pratique, il s'agit des logins par popup OAuth et SSO, des popups de prestataires de paiement, et de tout ce qui ouvre une fenêtre en attendant qu'elle réponde.
Parcourez ces flux à la main avant d'appliquer la politique, plutôt que de vous fier au nombre de reports : un login par popup utilisé par une petite partie de vos utilisateurs génère peu de reports et casse complètement.
Le réglage par défaut
Cross-Origin-Opener-Policy-Report-Only: same-origin; report-to="default"same-origin est le réglage strict, et celui qu'exige l'isolation. Si un parcours a réellement besoin de conserver son lien opener, same-origin-allow-popups le préserve pour les fenêtres que vous ouvrez tout en coupant celles qui viennent de l'extérieur :
-Cross-Origin-Opener-Policy-Report-Only: same-origin; report-to="default"
+Cross-Origin-Opener-Policy-Report-Only: same-origin-allow-popups; report-to="default"
Notez que same-origin-allow-popups ne donne pas droit à l'isolation cross-origin. Le choisir, c'est choisir le parcours plutôt que SharedArrayBuffer.
Appliquer en même temps que COEP
L'isolation demande que les deux soient appliqués. Videz d'abord COEP, puisqu'il dépend de tiers et prend plus de temps, puis basculez les deux headers en un seul changement.
Étapes suivantes
COEP
Les ressources cross-origin qui ne se sont pas déclarées embarquables. Rarement corrigeables chez vous, ce qui change la façon de planifier une isolation.
Erreurs réseau
Les requêtes vers votre site qui ont échoué, signalées par le navigateur. Des échecs que vos logs serveur ne peuvent pas contenir, faute de requête arrivée.