

Hashes CSP
Trouvez quels scripts tournent sur vos pages et si leur contenu a changé. Un historique de hash révèle un script tiers mis à jour en silence.
Dernière mise à jour:
Les navigateurs signalent un hash de chaque script qu'ils exécutent quand votre politique contient 'report-sha256'. Cette page répond à deux questions : qui exécute du code sur mes pages, et est-ce que quelque chose a changé ?
Si la page est vide, c'est que 'report-sha256' manque dans votre script-src. Voir Connecter votre site.
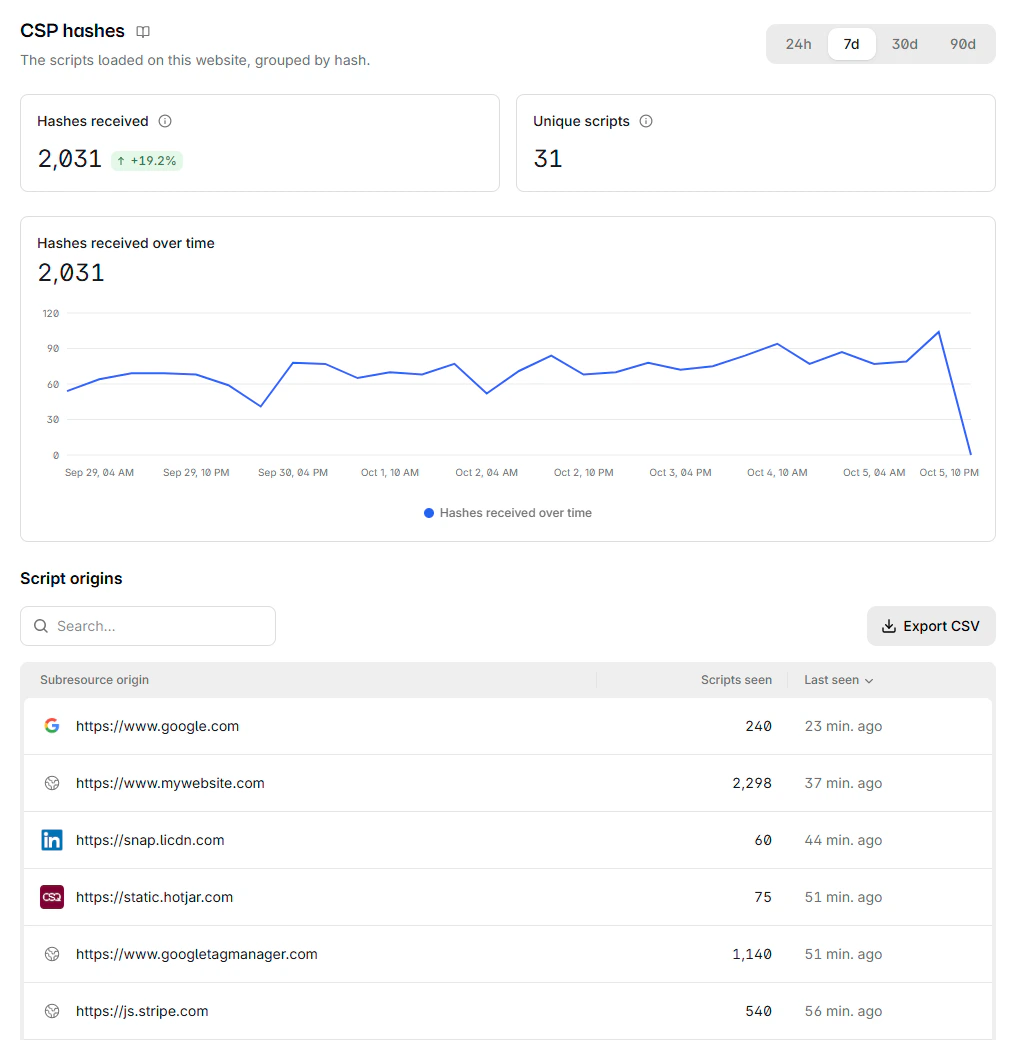
Colonnes
Le tableau de premier niveau regroupe par origine, parce que l'origine est l'unité de confiance.
| Colonne | Signification |
|---|---|
| Origine de la sous-ressource | D'où viennent les scripts |
| Scripts observés | Les scripts distincts de cette origine |
| Dernière occurrence | L'observation la plus récente |
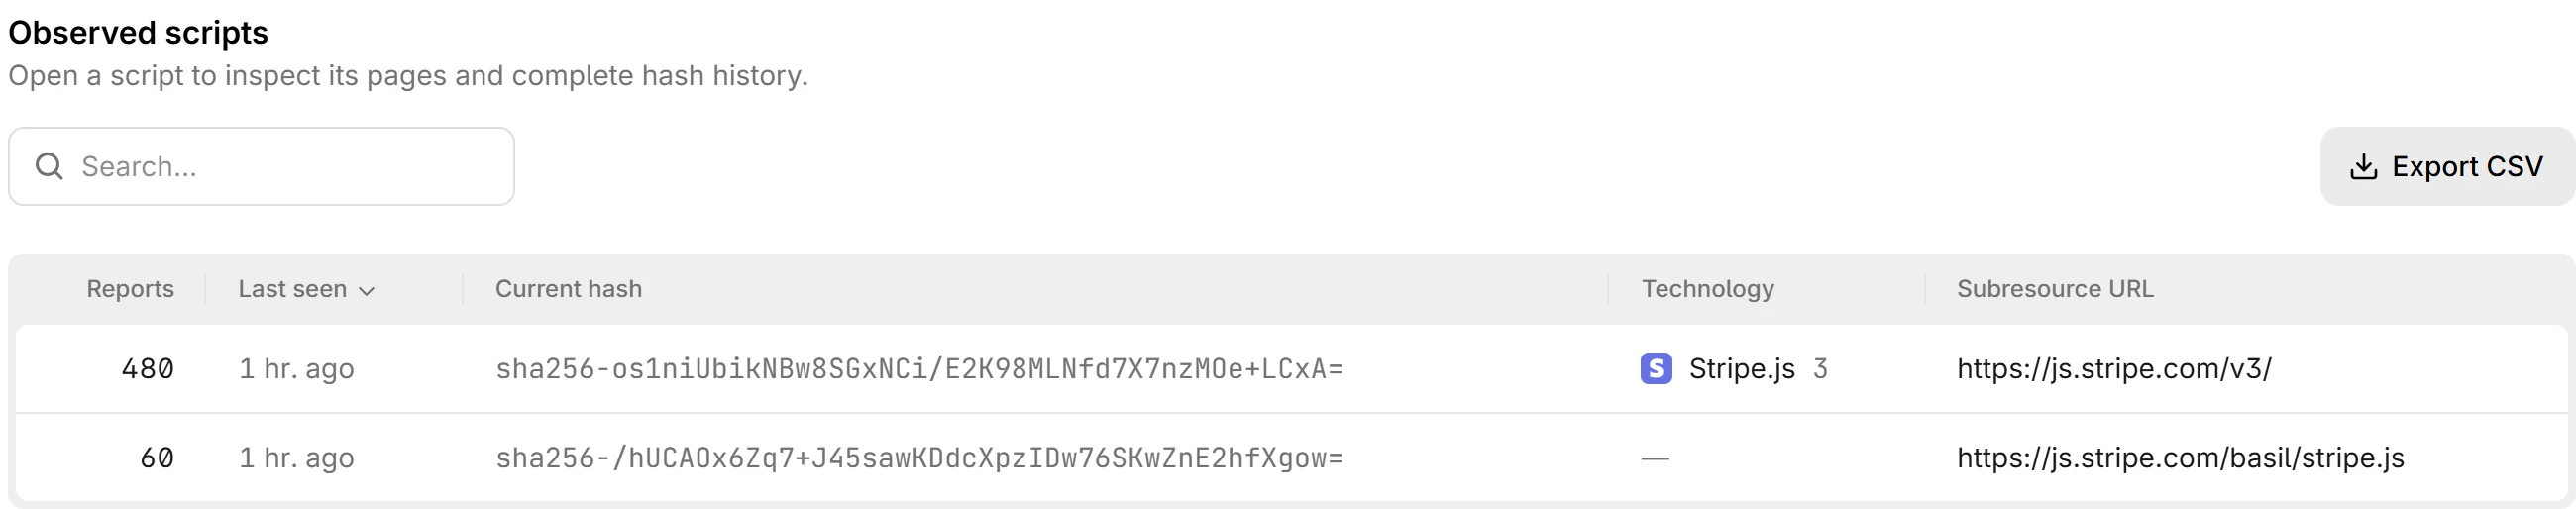
Ouvrez une origine pour obtenir ses scripts, avec le Hash actuel et la Technologie à côté de chaque URL. Chaque script enregistre Pages, les URL de document où il a été vu, et Historique des hash, chaque hash enregistré pour cette URL avec sa première et sa dernière occurrence.
Technologie nomme la bibliothèque et la version que Technologies a reconnues dans le script, ou un tiret quand elle n'en a reconnu aucune. Le panneau du script montre la même bibliothèque avec son statut et sa mise à jour recommandée.
Vérifier si un script atteint une page de paiement
Ouvrez le script, puis l'onglet Pages. C'est la réponse directe aux questions de périmètre, et le moyen le plus rapide de la vérifier avant que cela ne devienne une question de conformité.
Lire l'historique des hash
Une même URL de script avec plusieurs hash signifie que le contenu servi à cette URL a changé.
C'est normal pour un bundle versionné que vous déployez, et anormal pour un script tiers servi à une URL stable. Un script de prestataire dont le hash change en silence ressemble autant à une compromission de la chaîne d'approvisionnement qu'à un déploiement de routine chez ce prestataire. L'intérêt, c'est que vous pouvez maintenant faire la différence en posant la question, au lieu de ne jamais savoir que cela a eu lieu.
À investiguer :
- Un script tiers dont le hash change en dehors de son rythme habituel.
- Tout script qui change sans release correspondante de votre côté.
- Tout changement de hash sur un script présent sur une page de paiement.
Utiliser l'inventaire pour consigner les décisions
Cette page sert à investiguer. L'inventaire de scripts PCI DSS (Payment Card Industry Data Security Standard) restreint ces mêmes données à vos pages de paiement et y ajoute des statuts, des tags, des justifications et une piste d'audit, ce dont les preuves ont besoin.
Savoir quelle bibliothèque se cache derrière un hash
Technologies reconnaît la bibliothèque et la version derrière chaque script remonté et les confronte aux CVE connues. La colonne Technologie la nomme ici, et la page Technologies montre si elle est vulnérable ou pas à jour, et vers quelle version passer.
Étapes suivantes
Violations CSP
Transformez les violations de Content Security Policy en une politique adaptée à votre site. Le sens des colonnes et les valeurs qui ne sont pas des origines.
Violations d'intégrité
Les scripts chargés sans métadonnées Subresource Integrity valides. Chaque entrée appelle la même correction, sauf dans deux cas.