Générateur CSP, créer une CSP depuis les reports de violation
Le générateur CSP écrit une Content Security Policy depuis les reports de violation CSP envoyés par les navigateurs, puis la note avant le déploiement.
Dernière mise à jour:
Le générateur CSP écrit une politique de sécurité du contenu (CSP) à partir de vos propres reports CSP. Vous choisissez les reports à analyser, partez de votre politique actuelle ou de la base CentralCSP, décidez quelles sources reportées autoriser, puis copiez les headers.
Le générateur se trouve sous chaque site, dans la barre latérale, sous Générateurs > Content-Security-Policy. Tous les rôles d'un site peuvent l'utiliser.
Le générateur lit les reports de violation CSP, il lui faut donc un plan qui les collecte. Sur les autres plans, la page affiche Le générateur CSP ne fait pas partie de votre forfait. Comparez les plans, ou allez dans Paramètres > Facturation pour changer le vôtre.
Revoyez chaque valeur et déployez d'abord en report-only
Le générateur propose des valeurs à partir de ce que les navigateurs ont reporté, et ses réglages par défaut conservent tout ce que vos pages chargent aujourd'hui, y compris des valeurs risquées et des scripts que vous ne reconnaissez peut-être pas. Revoyez les valeurs avant de déployer une nouvelle politique, en commençant par les signalements de risque et les sources de scripts que vous ne connaissez pas. Une politique issue de l'API ou de l'outil MCP applique les mêmes réglages par défaut, sans revue, alors vérifiez-la de la même façon.
Déployez toujours une nouvelle politique d'abord avec le header Content-Security-Policy-Report-Only. Passez à Content-Security-Policy seulement quand au moins une semaine de reports montre que rien de ce dont vos pages ont besoin ne serait bloqué.
Ce que produit le générateur CSP
Le générateur aboutit à deux headers de réponse, prêts à coller dans la configuration de votre serveur ou de votre réseau de diffusion de contenu (CDN). Un header Reporting-Endpoints envoie les reports vers l'endpoint CentralCSP de votre site. Un header Content-Security-Policy-Report-Only porte la politique, ou Content-Security-Policy une fois que vous passez en mode bloquant.
Avant la copie, le générateur note la politique avec la même analyse que l'évaluateur CSP. Chaque valeur risquée porte une sévérité dans le tableau de revue, vous voyez donc ce que coûte une valeur avant de l'autoriser.
Le générateur n'enregistre ni ne déploie rien. Il vous fournit les headers, et vous les ajoutez à votre site. Chaque export TXT est consigné dans le journal d'audit.
Fonctionnement
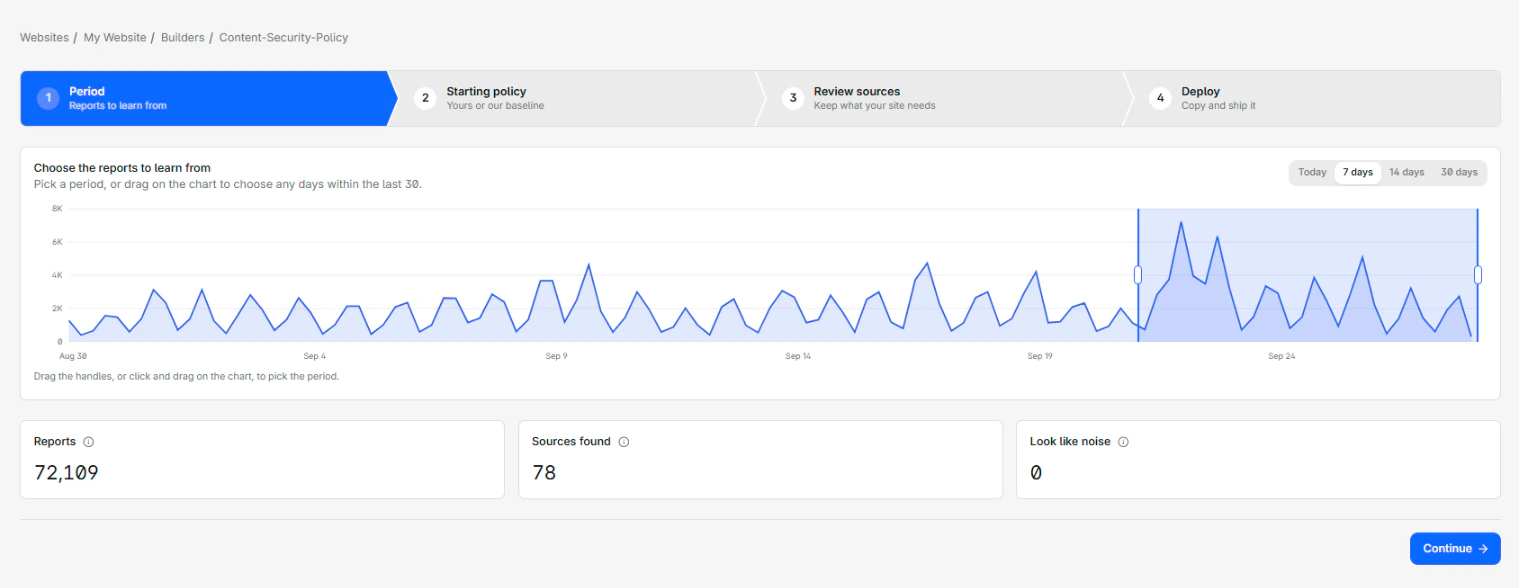
Le générateur fonctionne en quatre étapes. Chaque étape reprend la réponse de la précédente.
- Période : choisissez les jours de reports à analyser, jusqu'aux 30 derniers.
- Politique de départ : partez de la politique que votre site envoie déjà, telle que le générateur l'a détectée dans les reports, ou de la base CentralCSP.
- Revue des sources : ajoutez ou rejetez chaque valeur. Chaque source reportée par les navigateurs arrive déjà tranchée, et le bruit, comme les extensions de navigateur, arrive rejeté.
- Déployer : choisissez le mode report-only ou bloquant, copiez les headers et lisez la note.
Les réglages par défaut conservent ce que vos pages chargent aujourd'hui. Une valeur reportée reste ajoutée même si elle affaiblit la politique. Le générateur la signale et vous indique plutôt comment la retirer plus tard.
D'où viennent les données
Le générateur lit les reports de violation CSP que votre site collecte déjà. Chaque ressource bloquée ou reportée devient une valeur que vous pouvez autoriser dans sa directive. Un hôte devient son origine, votre propre site devient 'self', et le code inline ou l'eval() bloqué devient le mot-clé qui l'autoriserait.
Les reports montrent aussi quelles politiques votre site sert. Le générateur en liste jusqu'à six comme points de départ, et marque celle qu'il estime en service.
Pour savoir comment le générateur choisit les valeurs, repère le bruit et détecte votre politique, consultez Règles de décision du générateur.
Utilisation depuis l'API et le serveur MCP
L'API REST construit la même politique sans l'assistant. L'endpoint Build a recommended CSP accepte une période et une politique de départ, toutes deux facultatives, et renvoie la politique sous forme de valeur de header, à envoyer avec un header Reporting-Endpoints. Il applique les mêmes réglages par défaut que le dashboard : toutes les sources qui ne sont pas du bruit sont ajoutées, et le bruit est écarté. Consultez la référence de l'API.
Le serveur Model Context Protocol (MCP) expose cet endpoint sous la forme de l'outil build_recommended_csp. Un client IA peut construire une politique, puis la noter avec analyze_csp_policy.
Étapes suivantes
Vue d'ensemble
Le générateur CSP, les contrôles de scripts PCI DSS, l’inventaire de scripts, le SBOM Technologies avec détection de CVE, et les alertes.
Démarrer
Créez une CSP depuis vos reports avec le générateur CSP. Choisissez une période et une politique de départ, revoyez les sources, puis déployez en report-only.