Tableau de revue
Dans le générateur CSP, le tableau de revue décide des valeurs de votre Content Security Policy. Colonnes, décisions par défaut, filtres et panneau de détails.
Dernière mise à jour:
Le tableau de revue, à l'étape Revue des sources du générateur CSP, liste chaque valeur que votre politique de sécurité du contenu (CSP) pourrait contenir. Chaque ligne porte une décision, Ajouter ou Rejeter. Les headers de l'étape de déploiement ne contiennent que les valeurs ajoutées.
Colonnes
Le tableau compte une ligne par valeur d'une directive. Il contient les valeurs de votre politique de départ et chaque source reportée par les navigateurs sur la période. Il comporte ces colonnes :
| Colonne | Signification |
|---|---|
| Directive | La directive à laquelle appartient la valeur, avec un lien vers sa page de référence |
| Valeur | La source d'hôte, le mot-clé ou le schéma, par exemple https://cdn.example.com, 'self' ou data: |
| Source | L'origine de la valeur, parmi celles listées dans Sources des valeurs |
| Signalements | Une pastille de risque quand l'évaluateur trouve un problème de sécurité, et Bruit quand la source ressemble à du bruit |
| Rapports | Le nombre de reports qui ont cité cette source sur la période, vide pour les valeurs de la politique de départ |
| Décision | Ajouter pour mettre la valeur dans la politique, ou Rejeter pour l'écarter |
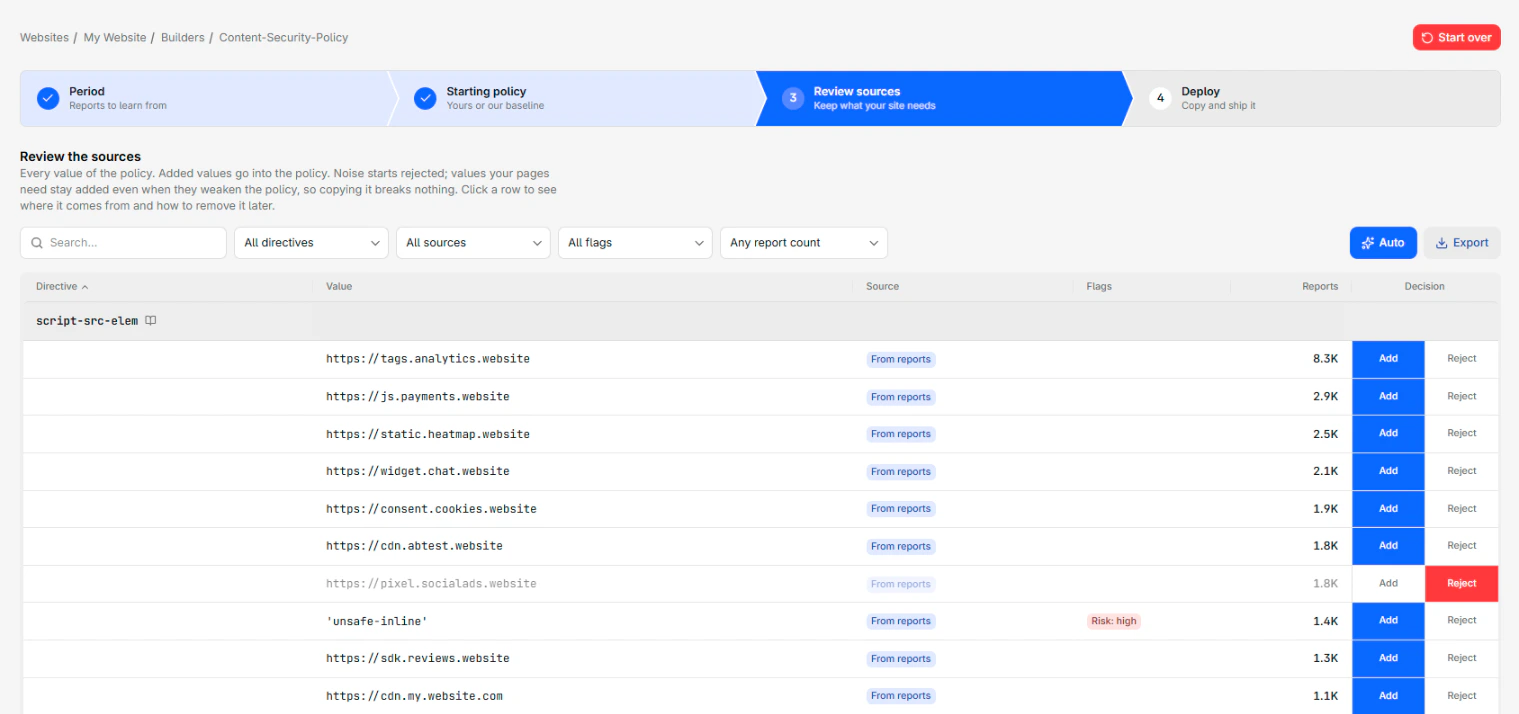
Les lignes rejetées restent dans le tableau, grisées, pour que vous puissiez les rajouter. Pour trier, sélectionnez un en-tête de colonne. Un tri par Directive regroupe les lignes sous un intitulé par directive.
Sources des valeurs
La colonne Source affiche l'un de ces quatre libellés :
| Libellé | Signification |
|---|---|
| Base | Fait partie de la base CentralCSP, quand vous êtes parti de celle-ci |
| De votre politique | Fait partie de la politique détectée dont vous êtes parti, conservée telle quelle |
| Recommandé | Absente de la politique de départ, et ajoutée parce que la base la contient |
| Issu des rapports | Reportée par les navigateurs sur la période |
Les valeurs de votre politique sont conservées pour que rien de ce qui fonctionne aujourd'hui ne casse. Une source reportée que votre politique de départ autorise déjà a quand même sa propre ligne Issu des rapports, pour que vous voyiez à quelle fréquence vos pages l'utilisent.
Décisions par défaut
Le générateur tranche chaque ligne avant que vous n'y touchiez :
- Les valeurs de la politique de départ arrivent ajoutées.
- Les sources reportées arrivent ajoutées, y compris les risquées, car vos pages les chargent aujourd'hui.
- Les sources signalées comme bruit arrivent rejetées.
- Un
'unsafe-inline'reporté arrive rejeté quand la même directive de script ou de style utilise un nonce. Les navigateurs ignorent'unsafe-inline'à côté d'un nonce, l'ajouter ne change donc rien.
Vos propres décisions l'emportent toujours sur ces réglages par défaut. Elles survivent aussi à un changement de période à la première étape, vous pouvez donc élargir la période sans perdre votre travail.
Ajouter 'none' rejette toutes les autres valeurs de sa directive, car 'none' ne se combine avec rien.
Filtres
La barre d'outils affine le tableau avec un champ de recherche et quatre filtres :
- Le champ de recherche cherche dans la directive, la valeur et l'URL exacte reportée par les navigateurs.
- Toutes les directives affiche une seule directive.
- Toutes les sources affiche une seule source de valeur.
- Tous les signalements affiche un seul niveau de risque, de critique à info, ou uniquement le bruit.
- Tout nombre de rapports affiche les sources qui ont au moins, ou moins de, 10, 100 ou 1 000 reports.
Chaque filtre ne propose que les options présentes dans le tableau.
Auto
Le bouton Auto remet chaque ligne sur sa décision par défaut. Le générateur ajoute toutes les sources qui ne sont pas du bruit, rejette le bruit et restaure toutes les valeurs de la politique de départ. Une notification indique combien de sources ont été ajoutées et rejetées.
Export
Le bouton Exporter télécharge au format CSV les lignes retenues par les filtres, dans l'ordre du tableau. Le fichier contient les colonnes Directive, Valeur, Source, Signalements et Rapports, ainsi qu'une colonne Constat le plus grave avec le constat le plus sévère de l'évaluateur sur la valeur. Chaque export est consigné dans le journal d'audit, avec le nombre de lignes et les filtres actifs.
Panneau de détails
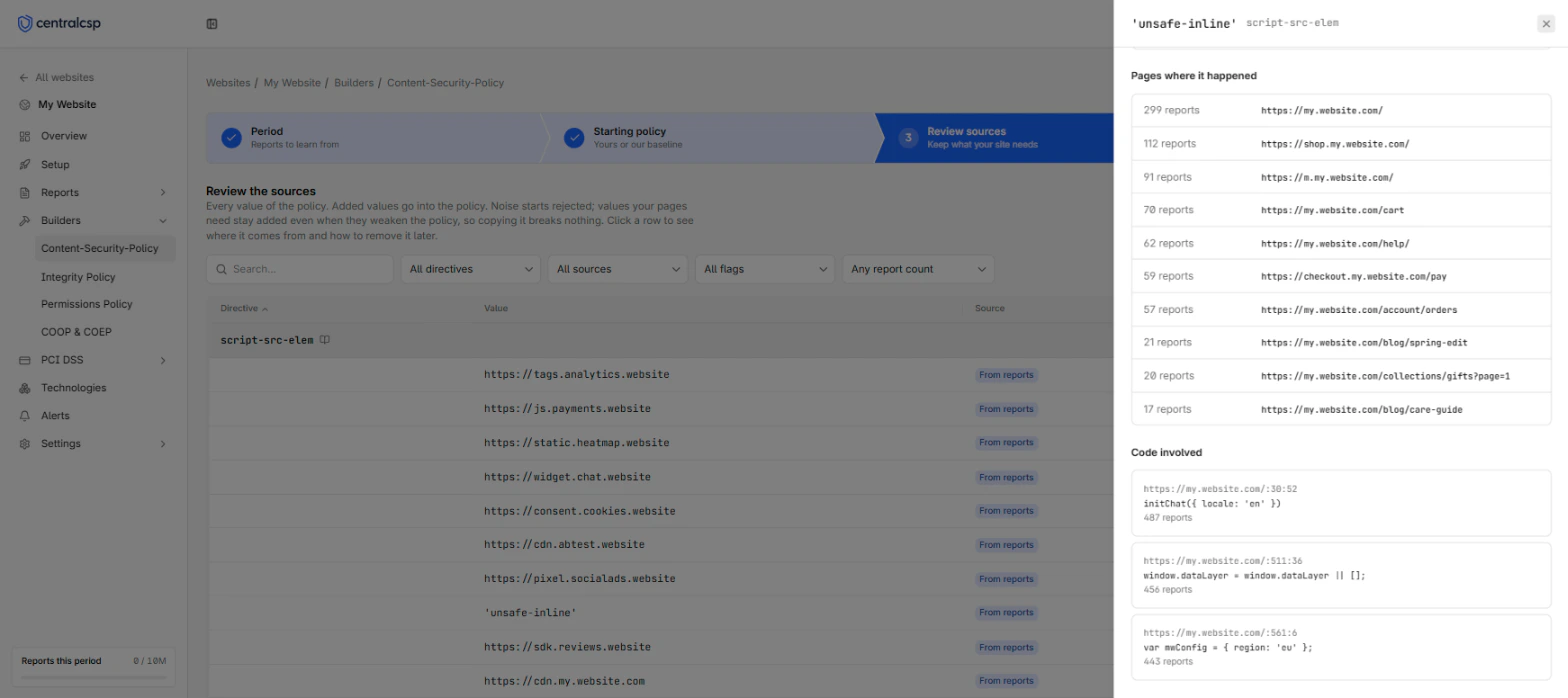
Sélectionner une ligne ouvre son panneau de détails. Le panneau rassemble les éléments qui justifient la valeur, pour que vous puissiez décider si vos pages en ont vraiment besoin. Il contient ces sections :
| Section | Ce qu'elle affiche | Ce qu'elle vous apprend |
|---|---|---|
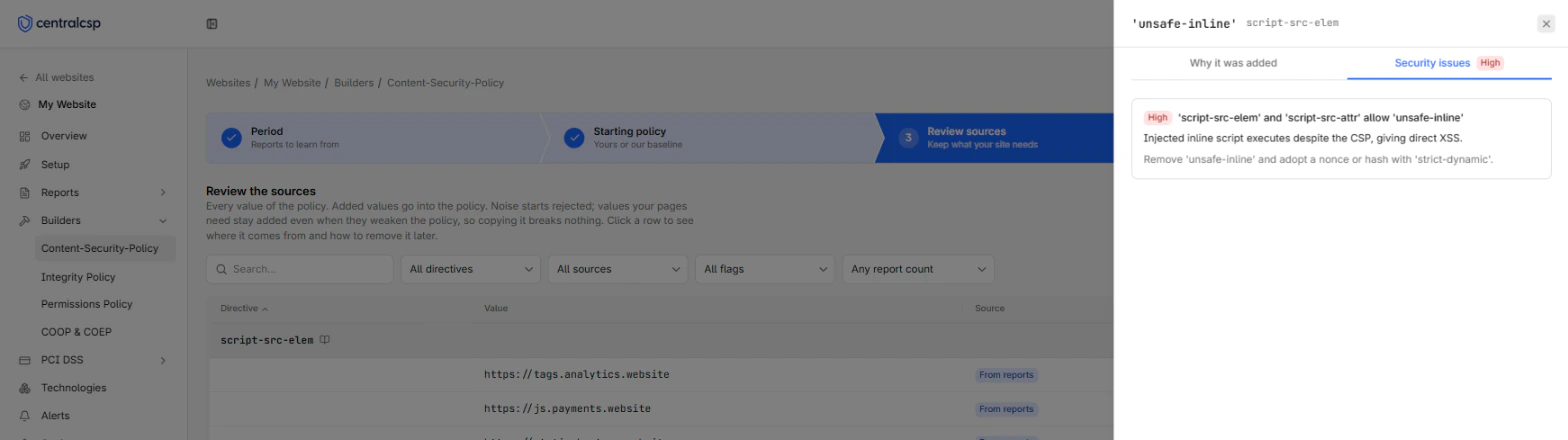
| Ce que fait cette valeur | Ce qu'autorise le mot-clé ou le schéma, absente pour un simple hôte | Ce que la valeur ouvre, par exemple que 'unsafe-inline' laisse s'exécuter un script injecté |
| Pourquoi elle est suggérée | Ce que les navigateurs ont bloqué ou reporté, et combien de fois | Si la valeur est nouvelle, ou déjà autorisée par la politique dont vous êtes parti |
| Pourquoi elle est dans la politique | Pourquoi la base ou votre politique de départ contient la valeur | Que la valeur vient d'une politique, et non d'un report |
| En chiffres | Le nombre de reports, la part des reports de la directive, les jours d'activité, les navigateurs, le mode, et la première et la dernière fois que la source a été reportée | Si la source relève d'un trafic régulier ou d'un cas isolé |
| Pages concernées | Les pages qui ont déclenché les reports | Si la source se charge sur des pages que vous connaissez, comme votre page de paiement |
| Code en cause | Le fichier de script, la ligne et l'extrait de code issus des reports, quand les navigateurs en ont envoyé un | Si le code est le vôtre, celui d'un fournisseur, ou quelque chose que vous ne reconnaissez pas |
Une source reportée chaque jour, par tous les navigateurs, sur les pages attendues, est presque toujours une source que votre site charge. Une source vue un seul jour, par un seul navigateur, sur une seule page, est en général l'extension d'un visiteur. La date de Première apparition compte aussi : une origine de script apparue hier, sur votre page de paiement, mérite un examen attentif avant que vous ne l'ajoutiez.
Quand l'évaluateur CSP trouve un problème de sécurité sur la valeur, un onglet Problèmes de sécurité liste chaque constat avec sa sévérité, son impact et sa recommandation.
Encadrés
Le panneau affiche un encadré quand une valeur demande votre attention :
| Encadré | Signification |
|---|---|
| Détectée comme du bruit, rejetée d’office | La source vient très probablement de l'extérieur de votre site, avec les signaux qui fondent ce verdict |
| Rejetée car votre politique utilise un nonce | Un 'unsafe-inline' reporté que le nonce rend inutile : donnez plutôt le nonce au code inline |
| Seuls les anciens navigateurs lisent cette valeur | Un 'unsafe-inline' dans script-src ou style-src que les navigateurs modernes ignorent au profit des directives script-src-elem et script-src-attr, ou de leurs équivalents pour les styles |
| Nécessaire aujourd’hui, à retirer ensuite | Une valeur risquée dont vos pages dépendent, avec la modification de code à faire avant de la retirer |
Pour agir sur le dernier encadré, consultez Retirer une valeur risquée.
Décider de garder ou non une valeur
Ajoutez une valeur quand vos pages en ont besoin. Rejetez-la quand vos pages n'en ont pas besoin, ou quand vous ne savez pas d'où elle vient. Une valeur rejetée est bloquée dès que vous appliquez la politique, donc rejeter une valeur dont vos pages ont besoin les casse. Rejeter une source de script inconnue, c'est précisément ce qui fait que la politique vous protège.
Ajoutez la valeur dans des cas comme ceux-ci :
| Valeur | Éléments dans le panneau de détails | Décision |
|---|---|---|
https://www.googletagmanager.com dans script-src-elem | Des milliers de reports, chaque jour de la période, par tous les navigateurs, sur toutes les pages | Ajouter, c'est votre gestionnaire de balises |
https://fonts.gstatic.com dans font-src | Reportée sur toutes les pages depuis le début de la période | Ajouter, elle sert vos polices web |
'self' dans img-src | Les URL bloquées sont sur votre propre site | Ajouter, vos propres images doivent se charger |
data: dans img-src | Reportée sur des pages qui affichent de petites images ou icônes inline | Ajouter, le risque est faible hors des directives de script |
'unsafe-eval' dans script-src | L'extrait de code désigne une bibliothèque que vous utilisez, sur toutes les pages | Ajouter pour l'instant, puis planifier son retrait avec les étapes de Nécessaire aujourd’hui, à retirer ensuite |
Rejetez la valeur dans des cas comme ceux-ci :
| Valeur | Éléments dans le panneau de détails | Décision |
|---|---|---|
https://translate.example.net dans script-src-elem | Signalée comme bruit, reportée un seul jour par un seul navigateur | Rejeter, c'est l'extension d'un visiteur |
Une origine que vous ne reconnaissez pas dans script-src-elem | Première apparition hier, uniquement sur votre page de paiement, avec un fichier de script que vous ne reconnaissez pas | Rejeter, puis enquêter sur une possible injection |
http://cdn.example.com dans n'importe quelle directive | La ressource se charge en HTTP simple | Rejeter, servir la ressource en HTTPS et autoriser plutôt l'adresse https:// |
'unsafe-inline' dans une directive de script d'une politique avec un nonce | L'encadré Rejetée car votre politique utilise un nonce s'affiche | Laisser rejeté, donner plutôt le nonce au code inline |
| Un hôte que votre équipe a retiré du site le mois dernier | Reporté uniquement dans les premiers jours de la période | Rejeter, ou choisir une période qui commence après le changement |
N'ajoutez pas une valeur dans le seul but de faire taire un report. Le report était le seul signe que la ressource se charge. Pour le code inline, consultez Nonces et unsafe-inline.
Remarques
Les reports qui ne citent rien qu'une politique puisse autoriser, comme une violation Trusted Types, sont écartés. Une remarque en donne le nombre. Le tableau liste au plus les 1 000 sources les plus reportées, et une remarque le signale quand le reste a été coupé.
Étapes suivantes
Démarrer
Créez une CSP depuis vos reports avec le générateur CSP. Choisissez une période et une politique de départ, revoyez les sources, puis déployez en report-only.
Nonces et unsafe-inline
Comment le générateur CSP traite les scripts et styles inline, et comment remplacer unsafe-inline par un nonce dans votre politique sans casser vos pages.