

Les alertes dans CentralCSP
Envoyez une notification quand un type de violation apparaît, quand le volume monte, quand une bibliothèque gagne une CVE, ou quand un script non justifié atteint une page de paiement.
Dernière mise à jour:
Les alertes surveillent les reports qui arrivent pour un site et vous préviennent quand quelque chose correspond à une règle que vous avez définie. Dix-huit événements sont disponibles, répartis entre CSP, hashes de scripts, intégrité, erreurs réseau, crashes, politiques navigateur, conformité PCI DSS et l'inventaire de bibliothèques construit par Technologies.
La configuration se fait par site, sous Alertes, en deux onglets. Configuration pour les canaux et les règles, Historique des envois pour ce qui a été envoyé.
Il faut un plan qui inclut les alertes, et le rôle Gestionnaire sur le site pour modifier quoi que ce soit. Les lecteurs et les analystes voient la configuration en lecture seule.
Les canaux d'abord, les règles ensuite
Un canal est une destination. Chacun peut être testé séparément, et se désactive tout seul après cinq échecs consécutifs.
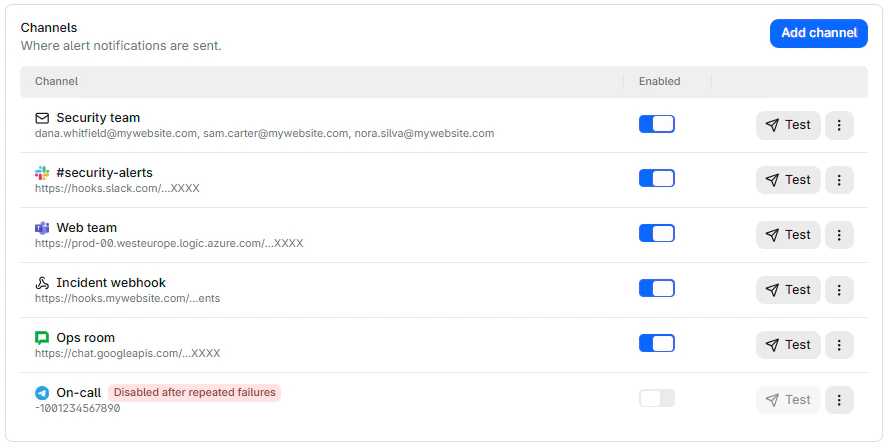
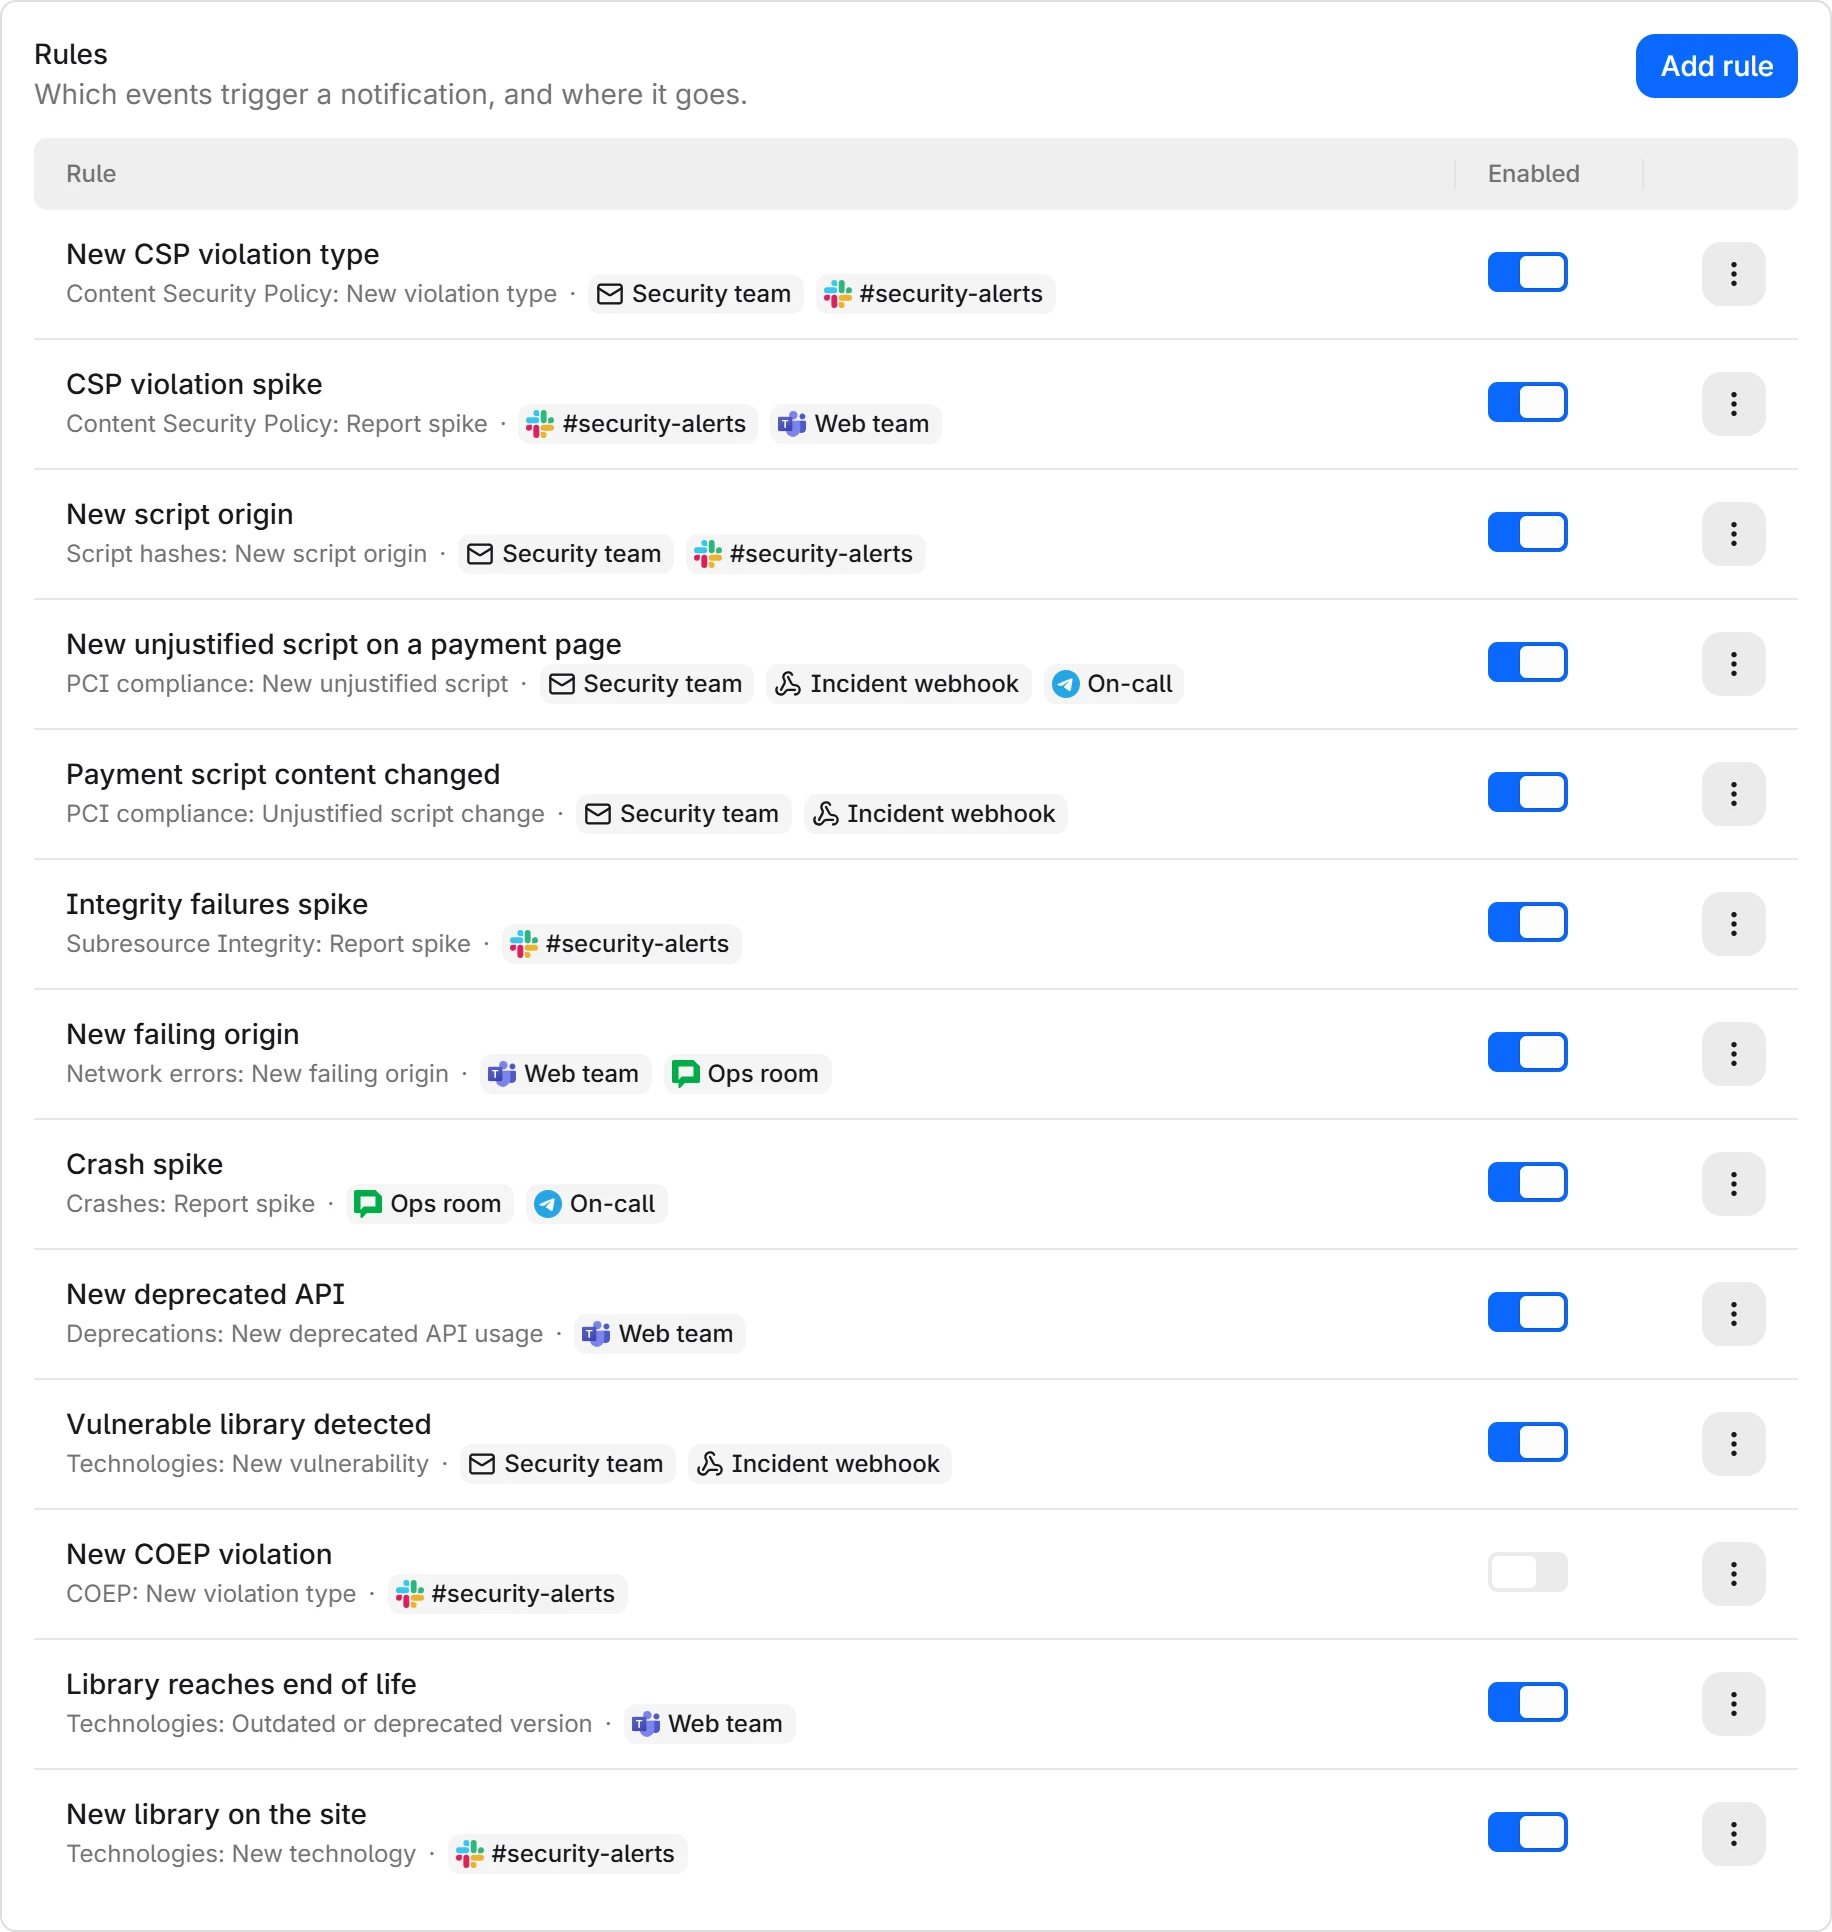
Une règle dit quoi surveiller et où l'envoyer. Une règle ne peut pas exister sans canal, commencez donc par en créer un.
- Ajoutez un canal et envoyez un test.
- Ajoutez une règle qui pointe dessus.
- Consultez l'Historique des envois une fois que quelque chose se déclenche.
Deux choses à savoir avant de commencer
Les règles ne regardent que vers l'avant. Les règles examinent les reports qui viennent d'arriver environ une fois par minute. Une nouvelle règle ne rejoue jamais l'historique, elle ne vous signalera donc pas ce qui s'est passé la semaine dernière. Pour ça, utilisez les pages de reports.
Le cooldown regroupe au lieu de jeter. Les détections qui surviennent pendant le cooldown d'une règle sont collectées et envoyées à la fin du cooldown. Une notification liste jusqu'à 10 détections, et une règle envoie au plus 5 notifications par cooldown, la dernière indiquant combien d'autres il y avait. Une heure bruyante produit donc quelques messages groupés, plutôt que du silence ou un déluge.
Ce que contient une notification
Tous les canaux reçoivent le même contenu, en anglais :
- Un titre qui nomme la première détection, avec le nombre d'autres détections que la notification contient.
- Le site, avec ses tags.
- Chaque détection avec ses faits et un lien vers sa preuve dans le dashboard : le détail du report, le script ou la technologie concernée.
- Un lien Manage this rule vers l'historique des envois de la règle.
Les détections de politique indiquent si le navigateur a bloqué la requête ou l'a seulement signalée, par exemple Mode: 12 blocked, 3 reported. Les détections de technologies listent chaque avis avec sa sévérité et la version qui le corrige, puis la mise à jour recommandée, ou find an alternative quand aucune version maintenue de la bibliothèque n'existe.
Par quels événements commencer
Vous n'avez pas besoin de beaucoup de règles. Quatre couvrent l'essentiel de la valeur.
New violation typesur CSP : Quelque chose qui ne se chargeait jamais avant s'est mis à charger. Sur un site stable, c'est l'événement au signal le plus fort.New unjustified scriptsur PCI compliance : Un script que personne n'a justifié s'exécute sur une page de paiement. Directement lié à PCI DSS 6.4.3, et celui qui intéresse votre responsable conformité.New script originsur les hashes de scripts : Un nouveau tiers exécute désormais du code sur vos pages.New vulnerabilitysur Technologies : Une bibliothèque chargée par vos visiteurs vient de recevoir une CVE publiée, sur les plans qui incluent Technologies.
Les événements de pic sont utiles une fois que vous connaissez votre volume normal. Les ajouter dès le premier jour produit du bruit, parce que la référence est encore en train de se constituer.
Les alertes de consommation sont à part
Les notifications qui préviennent que vous approchez de votre quota de reports ne font pas partie de ce système. Elles se configurent sous Paramètres > Consommation, au niveau de l'espace de travail et par site, et partent uniquement par email. Voir Alertes de consommation.
Étapes suivantes
Examiner une technologie
Filtrez la liste Technologies, lisez la mise à jour recommandée et chaque avis avec sa version corrigée, trouvez les scripts, exportez en CSV.
Démarrer
Créez un canal, testez-le, ajoutez votre première règle. Dix minutes pour une alerte qui fonctionne, avec les trois règles utiles sur tous les sites.