frame-ancestors
frame-ancestors décide qui peut intégrer votre page en iframe. Valeurs ('none', 'self', hôtes, jokers), échec en balise meta et exemples testés.
Dernière mise à jour:
La directive frame-ancestors contrôle quelles origines sont autorisées à
intégrer la page courante dans un élément
<frame>,
<iframe>,
<object> ou <embed>. C'est la défense moderne contre le clickjacking, où un
attaquant charge votre page dans une frame cachée sur son propre site et pousse
un utilisateur à cliquer sur quelque chose qu'il ne voit pas.
Notez que cette directive concerne qui peut vous mettre en frame, l'inverse de
frame-src,
qui contrôle ce que votre page est autorisée à charger dans ses propres frames.
Pour choisir entre cette directive et l'ancien header, et passer de l'un à
l'autre, lisez
X-Frame-Options ou frame-ancestors.
Empêcher tout site, y compris le vôtre, de mettre la page en frame :
Content-Security-Policy: frame-ancestors 'none'Chaîne de repli
frame-ancestors n'a pas de repli.
default-src
ne la couvre pas, donc une page sans frame-ancestors peut être mise en frame
par n'importe qui.
Valeurs
frame-ancestors prend une liste de sources d'origines. Les nonces et les hashes
ne s'appliquent pas : ils décrivent du contenu, pas une origine d'intégration.
| Valeur | Statut | Description |
|---|---|---|
'none' | ✅ Bon | Aucune origine ne peut intégrer la page, même origine comprise. |
'self' | ✅ Bon | Seule l'origine de la page peut l'intégrer. |
| Source d'hôte ou de schéma | ✅ Bon | Autorise la source d'hôte ou source de schéma listée à intégrer la page, par exemple un domaine partenaire. |
Vous pouvez lister plusieurs ancêtres. Quand la chaîne d'intégration ne
correspond pas, le navigateur refuse d'afficher la page dans la frame. Évitez un
joker ou un schéma nu comme https:, qui laisse n'importe quel site mettre votre
page en frame et rouvre le risque de clickjacking ; ne listez que les origines
précises qui ont une vraie raison de vous intégrer.
Relation avec X-Frame-Options
frame-ancestors est le successeur du header historique
X-Frame-Options,
et elle est plus expressive. La correspondance est directe :
| X-Frame-Options | Équivalent frame-ancestors |
|---|---|
DENY | frame-ancestors 'none' |
SAMEORIGIN | frame-ancestors 'self' |
ALLOW-FROM uri (obsolète) | frame-ancestors https://partner.example |
Là où un navigateur prend en charge les deux, frame-ancestors a priorité sur
X-Frame-Options. X-Frame-Options n'a jamais pu lister plus d'une origine
autorisée et sa forme ALLOW-FROM a été abandonnée, donc frame-ancestors la
remplace. Vous pouvez toujours envoyer X-Frame-Options en parallèle pour les
très vieux clients, mais frame-ancestors est le contrôle qui compte
aujourd'hui. Si vous ne pouvez pas poser de header CSP du tout, voyez
quand vous ne pouvez pas poser de header CSP
plus bas, et pour le ménage plus large,
quels headers hérités supprimer.
Exemples
N'autoriser que la mise en frame same-origin :
Content-Security-Policy: frame-ancestors 'self'Autoriser un partenaire précis à intégrer la page :
Content-Security-Policy: frame-ancestors 'self' https://partner.example.comThe Content Security Policy directive 'frame-ancestors' is ignored when delivered via a <meta> element
C'est l'avertissement que Chrome et Edge affichent dans la console quand une page
déclare frame-ancestors dans une balise meta :
<meta http-equiv="Content-Security-Policy" content="default-src 'self'; frame-ancestors 'none'">The Content Security Policy directive 'frame-ancestors' is ignored when delivered via a <meta> element.La spécification CSP exclut trois directives de la livraison en
<meta http-equiv> : frame-ancestors,
report-uri
et sandbox.
Chromium écarte chacune d'elles avec le même message, construit à partir du nom de
la directive, et applique le reste de la politique meta. Dans l'exemple
ci-dessus, default-src 'self' est appliquée et la règle de framing disparaît :
n'importe quel site peut encore intégrer la page. L'avertissement est le seul
indice. La politique semble présente dans le balisage, mais elle n'apporte aucune
protection contre le clickjacking.
La correction consiste à déplacer la directive dans un header de réponse. Inutile
de déplacer toute la politique pour cela : une page peut porter plusieurs
politiques, et le navigateur applique chacune d'elles. Un header qui ne contient
que frame-ancestors fonctionne à côté d'une CSP meta qui contient tout le
reste :
Content-Security-Policy: frame-ancestors 'self'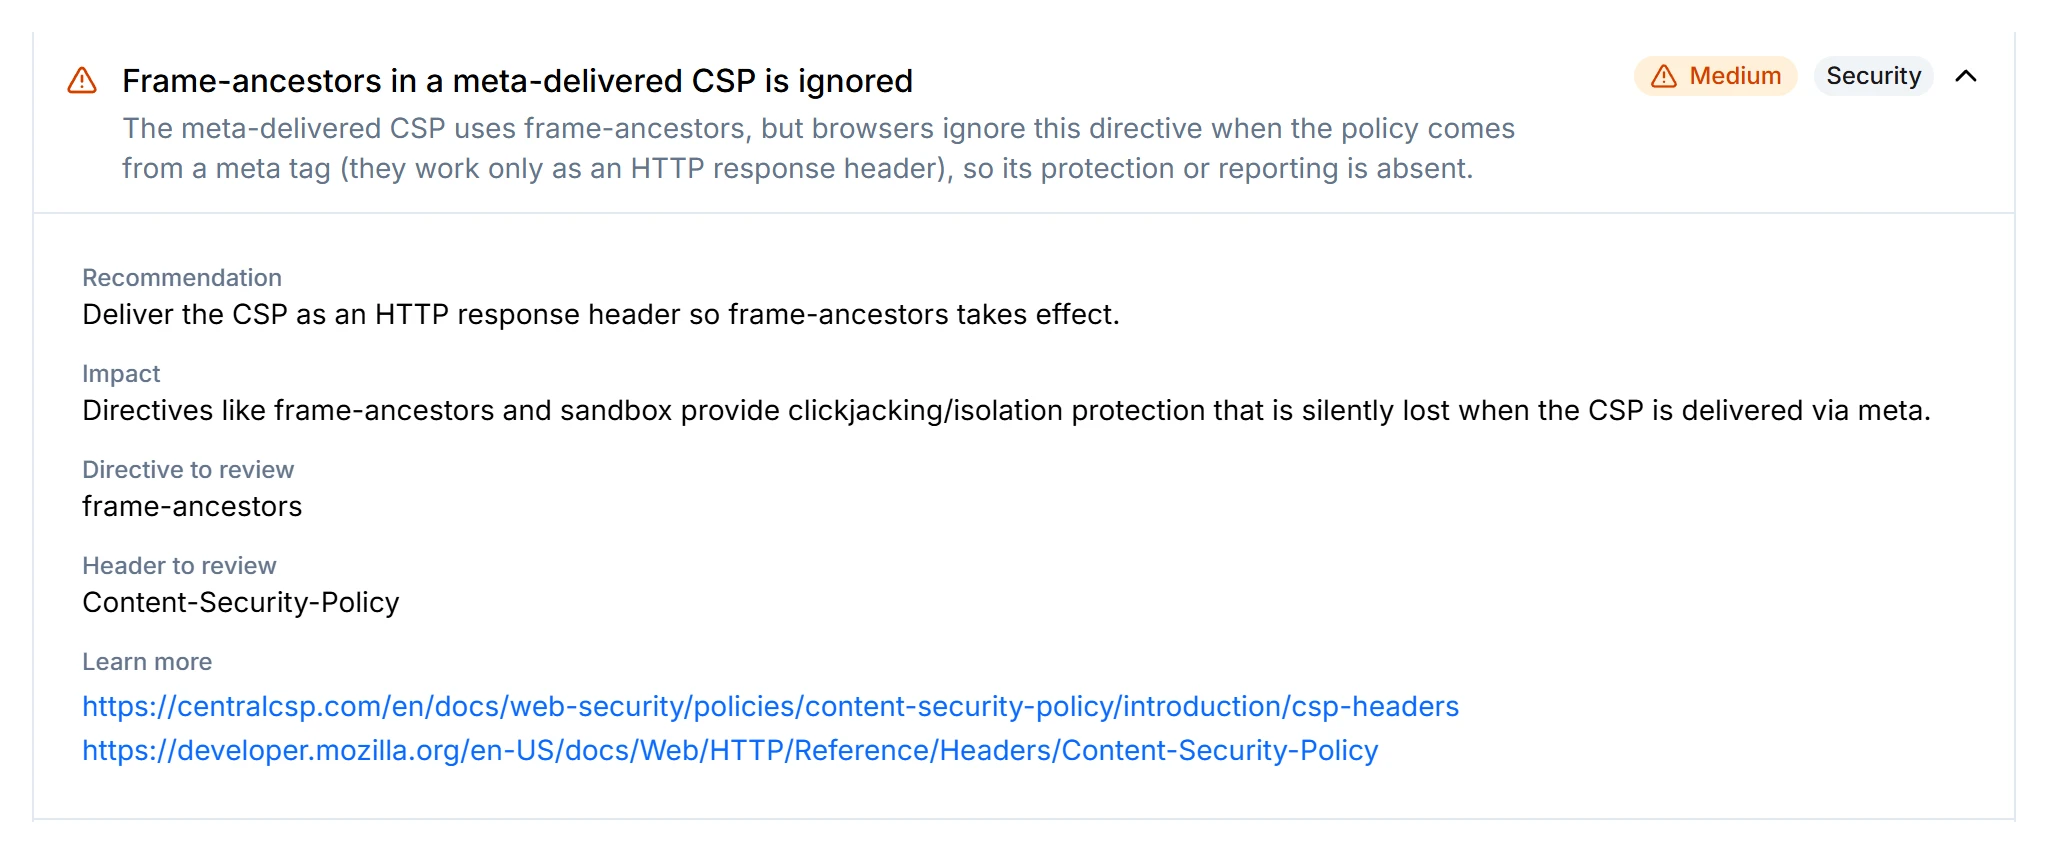
Quand vous ne pouvez pas poser de header CSP
Certains hébergeurs, constructeurs de sites et CDN ne vous laissent pas poser un
header Content-Security-Policy arbitraire. Adaptez la correction à ce que vous
contrôlez réellement.
| Ce que votre hébergeur vous laisse poser | Ce qu'il faut envoyer | Ce que vous obtenez |
|---|---|---|
| N'importe quel header de réponse | Content-Security-Policy: frame-ancestors ..., seule ou dans votre politique complète | Contrôle total : 'none', 'self', partenaires nommés, jokers, rapports |
| Une liste fixe de headers de sécurité, sans CSP | X-Frame-Options: DENY ou SAMEORIGIN | Aucun framing, ou framing same-origin seulement. Ni partenaires nommés, ni rapports |
Seulement le balisage (balises <meta>) | Rien ne fonctionne | Aucune protection contre le framing. frame-ancestors est ignorée en meta, et X-Frame-Options n'a pas d'équivalent meta |
Trois points à retenir sur la ligne du milieu :
X-Frame-Optionsne sait pas nommer un autre site. Si un partenaire doit vous intégrer, il vous fautframe-ancestors, donc un vrai header CSP.- Ne vous rabattez jamais sur
X-Frame-Options: ALLOW-FROM. Les navigateurs qui ne reconnaissent pas cette valeur ignorent le header entier, ce qui laisse la page intégrable par n'importe qui. - Dès que vous pouvez envoyer
frame-ancestors, gardezX-Frame-Optionsà côté pour les vieux clients. Uneframe-ancestorsappliquée a priorité, donc les deux n'entrent jamais en conflit.
Si vous ne contrôlez que le balisage, aucune balise ne peut empêcher le framing. Faites configurer au moins un header quelque part devant la page : les réglages de headers de la plateforme, un reverse proxy ou un edge worker. Vérifiez ensuite ce que la réponse déployée porte réellement avec le scanner de headers de sécurité : vue depuis le balisage, une politique meta ressemble à s'y méprendre à un header absent.
Notes de sécurité
frame-ancestors ne fonctionne que comme header de réponse HTTP, comme expliqué
plus haut. Définissez-la dans la configuration de votre serveur ou de votre edge,
sur chaque document qui peut être mis en frame.
La directive bloque le clickjacking. Dans une attaque de clickjacking, le navigateur de la victime charge votre vraie page, avec sa session, dans une frame transparente superposée au contenu de l'attaquant, de sorte qu'un clic que l'utilisateur croit poser sur le bouton de l'attaquant atterrit en réalité sur votre page (confirmer un virement, changer un paramètre, accorder une permission). En restreignant qui peut mettre la page en frame, vous empêchez la page de s'afficher dans le document d'un attaquant, ce qui supprime la surface d'attaque.
Contournements et risques connus
frame-ancestors ne régit que la mise en frame. Elle ne fait rien contre les
autres comportements de navigation ou de script, c'est donc un contrôle parmi
plusieurs dans une politique complète. Elle suppose aussi que la réponse porte
réellement le header sur chaque document mis en frame : une page servie sans lui
depuis un chemin ou un cache reste intégrable, donc appliquez-le de manière
cohérente sur tout le site.
Définir frame-ancestors 'none' sur une page censée être intégrée (un widget,
un écran de consentement OAuth, un extrait de documentation) casse cette
intégration. Décidez page par page si elle doit un jour être mise en frame, et
par qui, puis définissez la directive en conséquence. Passez la politique dans
l'évaluateur CSP pour confirmer que la valeur est bien
celle que vous visez.
Recommandation
Déployez frame-ancestors 'none' sur les pages qui ne sont jamais censées être
intégrées, ou 'self' si vous mettez vos propres pages en frame, conformément à
la cheat sheet CSP de l'OWASP.
Content-Security-Policy: frame-ancestors 'none'X-Frame-Options: DENYLa cheat sheet HTTP Headers de l'OWASP
recommande d'envoyer X-Frame-Options: DENY en parallèle pour les anciens
clients ; frame-ancestors a priorité partout où les deux sont pris en charge.
Reporting
Quand la directive bloque une tentative de mise en frame, le navigateur émet un
report csp-violation
nommant frame-ancestors comme directive effective. Configurez la livraison avec
la directive report-to
et le header Reporting-Endpoints.
Pour tester une valeur avant de l'appliquer, envoyez-la dans
Content-Security-Policy-Report-Only. Contrairement à une balise meta, un header
report-only prend bien en compte frame-ancestors : le navigateur vérifie chaque
ancêtre et signale ceux qui ne correspondent pas, sans bloquer la page. Un
frame-ancestors en report-only ne désactive pas X-Frame-Options pour autant :
Chromium n'ignore X-Frame-Options que lorsqu'une politique appliquée contient
frame-ancestors.
Prise en charge par les navigateurs
frame-ancestors fait partie de CSP niveau 2 et niveau 3 et est largement prise
en charge par les navigateurs actuels. Là où elle est prise en charge, elle
remplace X-Frame-Options.
FAQ
Faut-il utiliser X-Frame-Options ou frame-ancestors ?
frame-ancestors est le successeur moderne et plus expressif de
X-Frame-Options, et il l'emporte partout où les deux sont pris en charge.
Envoyez les deux : frame-ancestors comme le contrôle qui compte aujourd'hui, et
X-Frame-Options: DENY en parallèle pour les clients très anciens. Voir la
comparaison complète dans
X-Frame-Options contre frame-ancestors.
Puis-je définir frame-ancestors dans une balise meta ?
Non. frame-ancestors ne fonctionne que comme header de réponse HTTP. Dans une
CSP en <meta http-equiv>, le navigateur l'ignore, tout comme sandbox et
report-uri, et Chromium affiche « The Content Security Policy directive
'frame-ancestors' is ignored when delivered via a <meta> element ».
Définissez-la dans la configuration de votre serveur ou de votre edge sur chaque
document mis en frame. Un header qui ne porte que frame-ancestors suffit, même
si le reste de la politique reste dans une balise meta.
Comment se protéger du clickjacking sans header CSP ?
Envoyez X-Frame-Options: DENY, ou SAMEORIGIN si vos propres pages
s'intègrent entre elles. Ce header ne peut pas autoriser un site partenaire
nommé. Si vous ne pouvez modifier que le balisage, aucune protection n'est
possible tant que vous ne pouvez pas poser au moins un header de réponse.
frame-ancestors 'none' ou 'self' ?
'none' bloque toute mise en frame, y compris same-origin ; utilisez-la donc sur
les pages qui ne sont jamais censées être intégrées. 'self' n'autorise que
l'origine de la page elle-même à la mettre en frame ; utilisez-la quand vous
intégrez vos propres pages. Toute autre origine listée doit avoir une vraie raison
de vous intégrer.
Voir aussi
- Header X-Frame-Options
- frame-src
- sandbox
- default-src
- X-Frame-Options ou frame-ancestors, lequel utiliser
- Quels headers hérités supprimer
Sources
- MDN, CSP frame-ancestors
- MDN, X-Frame-Options
- W3C, Content Security Policy Level 3
- W3C, CSP Level 3, exclusions de la livraison via meta
- Chromium, content_security_policy.cc (avertissement de livraison via meta)
- Chromium, ancestor_throttle.cc (frame-ancestors et X-Frame-Options)
- OWASP, Clickjacking Defense Cheat Sheet
- OWASP, HTTP Headers cheat sheet
form-action
form-action limite la destination des formulaires et bloque ceux injectés pour voler identifiants ou cartes. 'self', PSP, redirections, exemples.
report-uri
report-uri est obsolète et ignoré par les navigateurs qui gèrent report-to. Syntaxe, format des rapports, envoyer les deux, et où collecter les rapports.