

Contrôles de scripts PCI DSS v4
Définissez le périmètre des pages de paiement, examinez chaque script observé, exportez un dossier de preuves. Aide à répondre aux exigences 6.4.3 et 11.6.1.
Dernière mise à jour:
PCI DSS v4 demande que vous sachiez quels scripts s'exécutent sur vos pages de paiement, que vous autorisiez chacun d'eux, et que vous détectiez le moment où l'un d'eux change. CentralCSP construit cet inventaire à partir des reports de hash CSP et vous donne un endroit où consigner les décisions.
CentralCSP vous aide à répondre aux exigences 6.4.3 et 11.6.1. Il ne vous certifie pas, et c'est votre évaluateur qui juge si vos preuves suffisent.
La surveillance PCI DSS nécessite un plan incluant la conformité.
L'ordre des opérations
Rien ne fonctionne tant que le périmètre n'est pas défini, car l'inventaire ne contient que les scripts vus sur une page qui correspond à un motif de page de paiement.
- Définir les pages de paiement. Les motifs d'URL qui placent des pages dans le périmètre.
- Automatiser l'évident. Des règles qui approuvent les scripts de confiance par motif d'URL, ou sortent du périmètre les logiciels du visiteur, pour que la revue soit une courte liste plutôt qu'une longue.
- Examiner ce qui reste. Justifiez ou rejetez chaque script, par écrit.
- Exporter le dossier de preuves quand votre évaluateur le demande.
Puis continuez. Un hash qui change renvoie un script en revue, et c'est le volet continu de 11.6.1.
La page de vue d'ensemble rassemble la couverture, le périmètre et les trois compteurs en une seule vue :
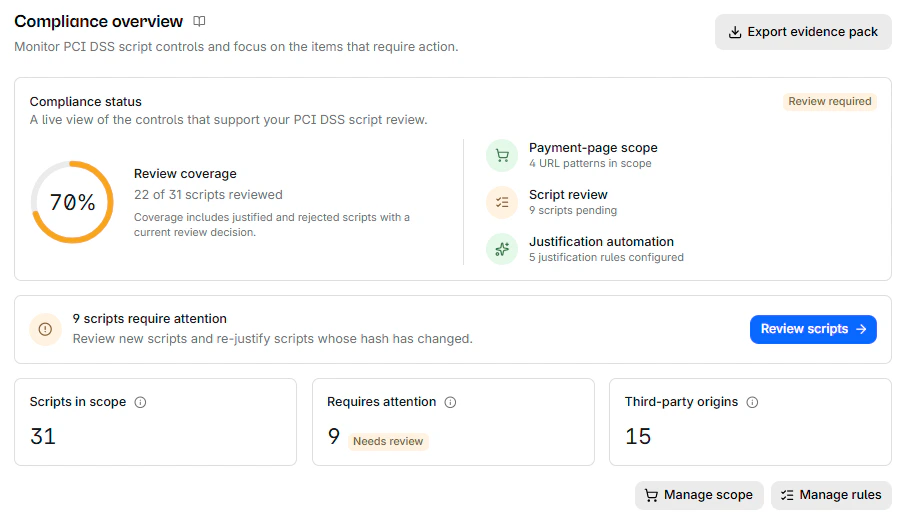
Indicateurs de la page de vue d'ensemble
Couverture de revue vaut (justified + rejected) / all scripts in scope, arrondi. Les deux décisions comptent comme une revue, parce que rejeter un script est une décision. Les scripts retirés, et ceux qu'une règle Exclure a sortis du périmètre, sont écartés des deux termes du calcul.
Attention requise compte les scripts Non examiné ou À réexaminer. Ramener ce nombre à zéro est l'objectif, et il n'y restera pas, puisque les nouveaux scripts et les hashes modifiés le font remonter.
Un site web a cinq statuts de conformité :
| Statut | Signification |
|---|---|
| Reporting désactivé | Le site ne collecte aucun report |
| Configuration incomplète | Aucun motif de page de paiement activé. Rien n'est dans le périmètre |
| Surveillance | Périmètre défini, aucun script observé pour l'instant |
| Revue requise | Des scripts attendent une décision |
| À jour | Chaque script du périmètre a une décision |
Un site dont tous les motifs sont désactivés affiche Configuration incomplète, comme un site qui n'en a aucun. Vérifiez la colonne Activé sur Pages de paiement pour voir quels motifs sont actifs.
Origines tierces compte les origines classées comme tierces. Ce nombre ne fait que croître, car les enregistrements d'origine ne sont pas supprimés quand les scripts derrière eux quittent le périmètre. Voir Origines.
Sur l'ensemble de vos sites
La page Conformité au niveau de l'espace de travail compare tous les sites auxquels vous avez accès.
Préparation du portefeuille est la part de vos sites web qui ont à la fois un endpoint de reporting activé et au moins un motif de page de paiement activé. Elle mesure la configuration, pas la qualité de la revue, donc un site peut être prêt à 100 % avec tous ses scripts non examinés.
Le tableau par site utilise les cinq mêmes statuts. Les sites sont triés du pire au meilleur, et celui du haut alimente la carte d'action prioritaire.
Qui peut faire quoi
| Action | Rôle minimal sur le site |
|---|---|
| Tout consulter, exporter le CSV de l'inventaire et le dossier de preuves | Lecteur |
| Justifier ou rejeter un script | Analyste |
| Modifier les pages de paiement, les règles, les tags, les origines, et actualiser l'inventaire | Manager |
Donner Analyste à vos relecteurs plutôt que Manager est la répartition utile : ils prennent les décisions de revue sans pouvoir changer ce qui est dans le périmètre. Voir Contrôle d'accès.
Étapes suivantes
Règles de décision du générateur
Comment le générateur Connection-Allowlist transforme les reports en origines, regroupe les sous-domaines, repère le bruit et choisit ses défauts.
Démarrer
Passez de rien à un inventaire de scripts examiné. Confirmez le reporting de hash, définissez le périmètre, automatisez l'évident, puis examinez le reste.